Cómo funciona la estafa de phishing mediante envenenamiento de direcciones en la cadena
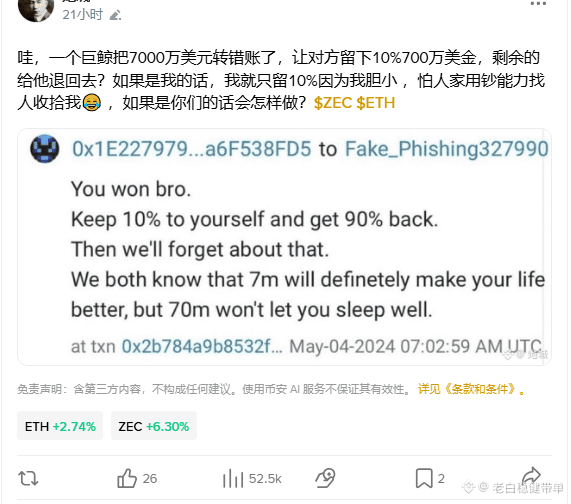
Muchos no entienden cómo funciona el envenenamiento de direcciones que robó 70 millones de dólares en WBTC. En realidad, el truco es bastante retorcido. No te roba la frase semilla ni necesita que apruebes ningún permiso: se aprovecha de un mal hábito.
Primero, los hackers vigilan tus transferencias en la cadena y anotan el principio y el final de las direcciones que usas habitualmente. Después generan una dirección casi idéntica, con los mismos caracteres al principio y al final, pero completamente distinta en el medio. Luego usan esa dirección falsa para enviarte una pequeña cantidad, de unos pocos céntimos, y así la introducen en tu historial de transferencias. A esto se le llama envenenamiento.
Más tarde, cuando vayas a transferir una suma importante, copias directamente del historial esa dirección que te resulta familiar. Las criptomonedas acaban directamente en la cartera del hacker y desaparecen.
Un consejo para protegerte: guarda las direcciones de recepción que usas habitualmente por separado en una nota. Cada vez que hagas una transferencia, cópialas desde allí; no elijas direcciones del historial de la cartera.
#股票财报季 $BTC $ETH