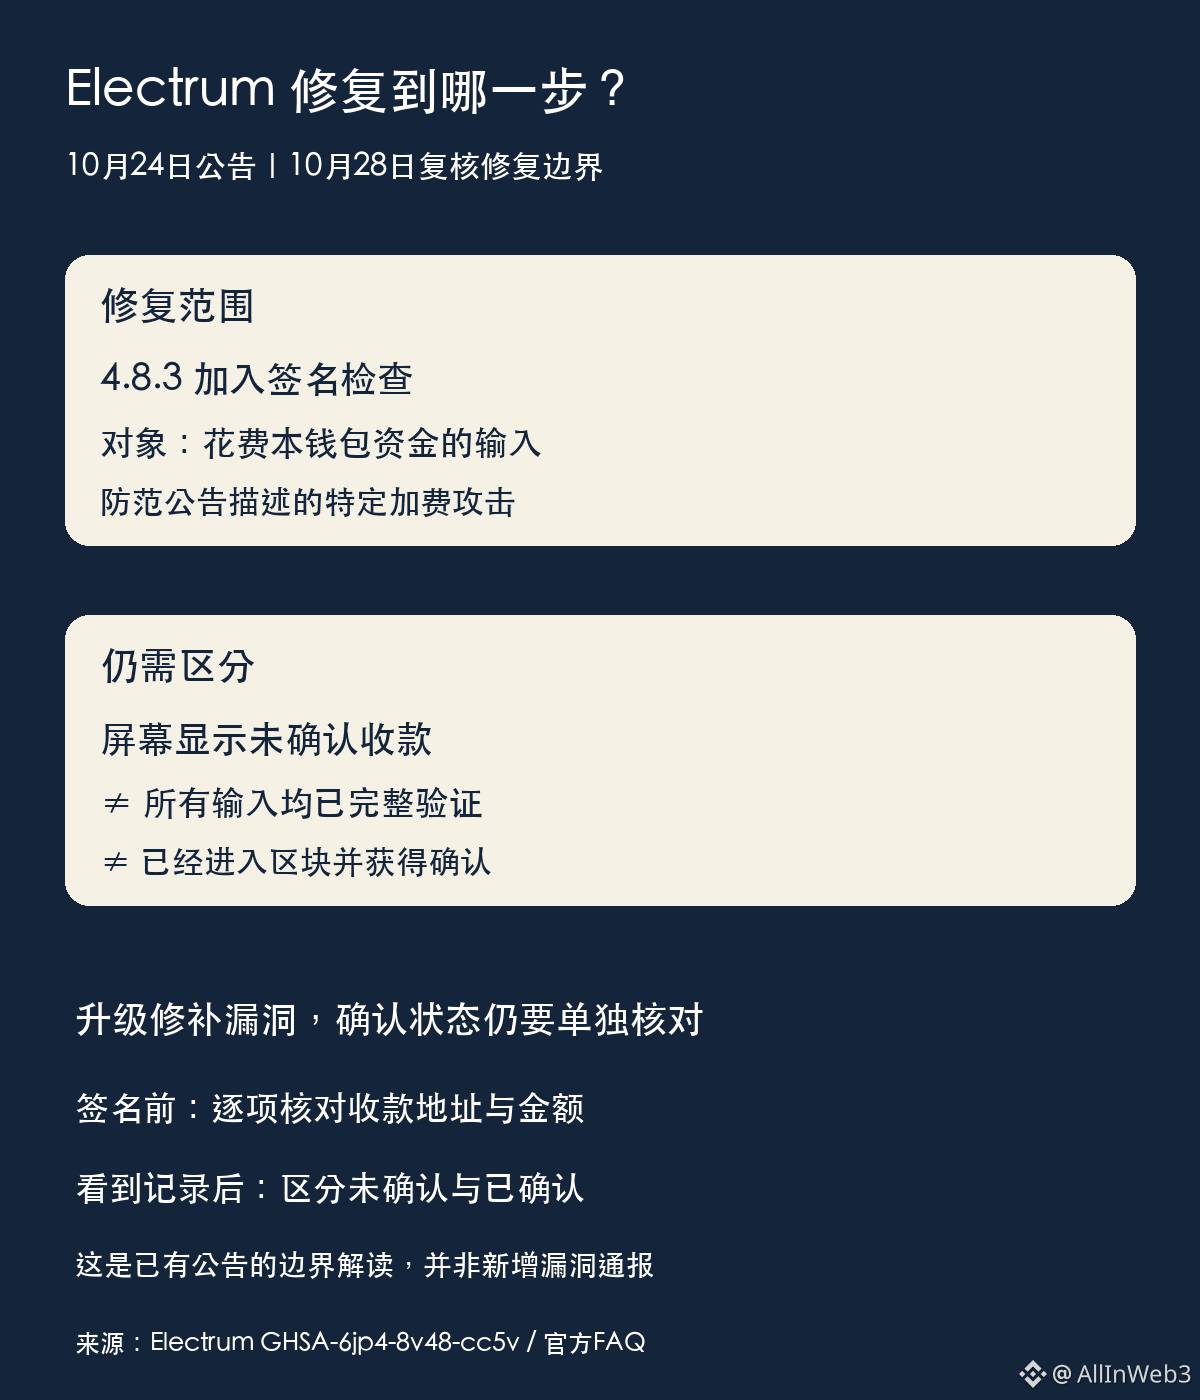
Después de actualizar Electrum, puede aparecer en la cartera un «pago entrante sin confirmar», pero eso no significa que los fondos ya se hayan recibido. Esta actualización aborda el alcance de la corrección: bloquear un ataque específico que aumenta las comisiones no es lo mismo que validar todas las transacciones sin confirmar.
Avance clave: el aviso de seguridad oficial del 24 de octubre indica que las versiones afectadas son anteriores a la 4.8.3 y que la corrección está incluida en la versión 4.8.3. Aquí se revisa un aviso ya publicado; no se presenta una vulnerabilidad antigua como si fuera un incidente nuevo de hoy.
Alcance de la corrección: el parche comprueba la firma de las entradas que gastan fondos de esta cartera y, después, añade a su historial local las transacciones sin confirmar correspondientes. El aviso también aclara que las transacciones entrantes sin confirmar no reciben por ello la misma validación.
Impacto práctico: las preguntas frecuentes oficiales distinguen entre las transacciones confirmadas y verificadas mediante SPV, y los registros sin confirmar que dependen de la información del servidor. Por tanto, hay que diferenciar entre «aparece en la interfaz» y «ha sido confirmada en la cadena de bloques»; actualizar la versión tampoco sustituye la confirmación.
Qué comprobar a continuación: verifica la versión de la cartera y utiliza los canales oficiales de actualización; antes de firmar, comprueba la dirección de recepción completa y el importe; después de recibir los fondos, comprueba también si la transacción ha obtenido confirmaciones.
Límites del riesgo: lo anterior no significa que el parche sea ineficaz, ni permite afirmar que todas las transacciones entrantes tengan problemas. Es un recordatorio sobre los límites de confianza de las carteras ligeras, no una señal de trading. Fuentes: aviso de seguridad oficial de Electrum, cambios de corrección y preguntas frecuentes; revisado el 28 de octubre.