


La mayoría de los proyectos de blockchain dicen que se toman la seguridad en serio. Menos permiten que terceros los revisen. Q-AMCHAIN, una cadena de bloques poscuántica desarrollada por Ameritec IPS, con sede en Texas, ahora cuenta con un registro público propio. Se trata de una auditoría de código realizada por CertiK, entregada el 14 de octubre y publicada en la plataforma Skynet de CertiK, donde cualquiera puede consultarla.
Vale la pena examinar el informe más de cerca, en parte por lo que encontró y en parte por lo que no afirma.
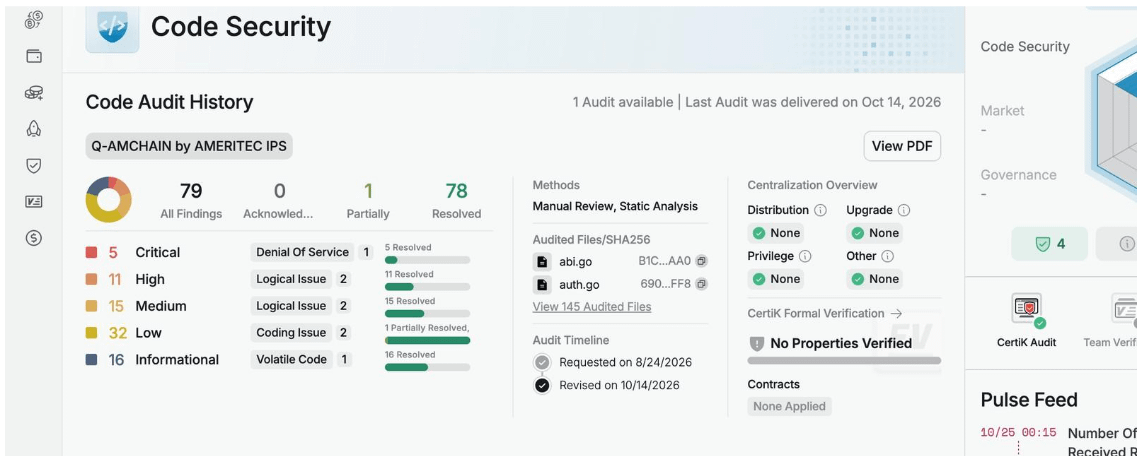 El resumen de la auditoría de código de Q-AMCHAIN realizada por Ameritec IPS en CertiK Skynet. Captura de pantalla: skynet.certik.com, octubre de 2026. Qué examinaron los auditores
Según el listado de Skynet, la auditoría se solicitó el 24 de agosto y se revisó el 14 de octubre, tras unas siete semanas de idas y vueltas entre los auditores y los desarrolladores. El equipo de CertiK revisó 145 archivos mediante análisis manual y estático. Los nombres de archivo que aparecen en el listado, como abi.go y auth.go, apuntan a una base de código escrita en gran medida en Go, un lenguaje habitual para el software de nodos de blockchain.
La revisión generó 79 hallazgos. Cinco se calificaron como críticos, 11 como altos, 15 como medios, 32 como bajos y 16 como informativos. Para cuando se publicó el informe, 78 figuraban como resueltos. La única excepción es un problema de programación de gravedad baja que aparece como parcialmente resuelto.
Los hallazgos de gravedad alta y media se clasifican en su mayoría como problemas lógicos, y los de gravedad baja, como problemas de programación. El análisis de centralización de CertiK, que busca riesgos como una única clave privilegiada capaz de actualizar el sistema o transferir fondos, no señala ninguno.
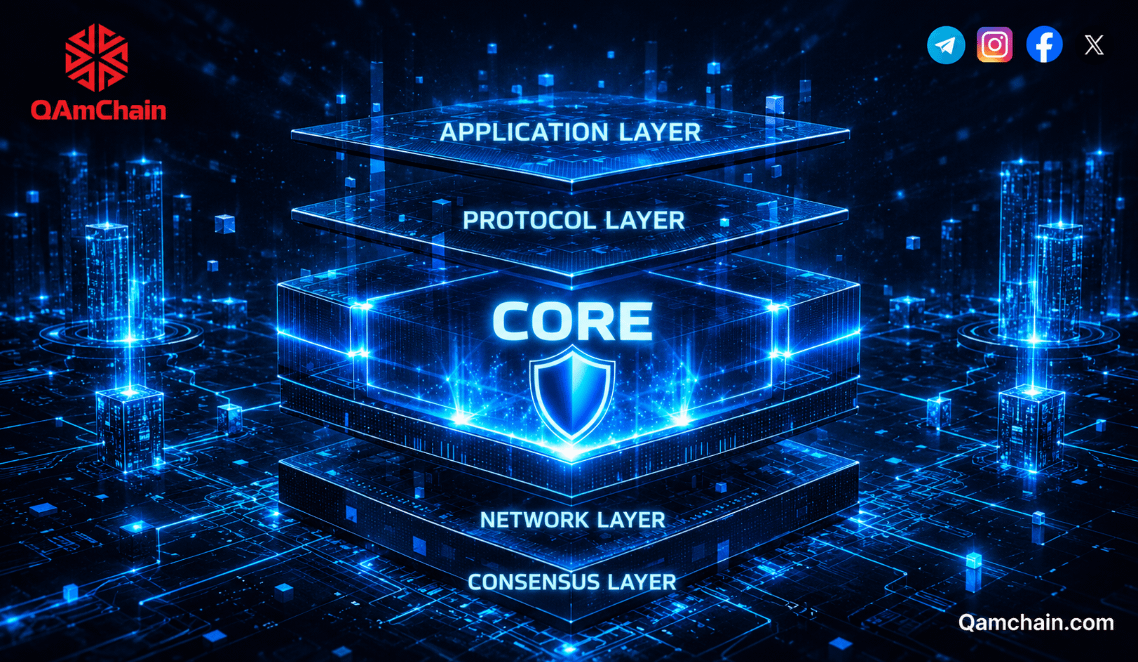
Las capas de una infraestructura de blockchain, desde el consenso y la red hasta el protocolo y la aplicación, según el diagrama de Q-AMCHAIN. Imagen: Q-AMCHAIN. Cómo interpretar estas cifras
Una larga lista de hallazgos puede parecer alarmante a primera vista, pero quienes revisan la seguridad suelen interpretarla de otra manera. Las auditorías existen para detectar problemas antes que los atacantes, y una base de código extensa que se somete a su primera revisión rara vez sale sin observaciones. Lo que más importa es la gravedad de los problemas y si se les da seguimiento.
En este caso, todos los problemas críticos y de gravedad alta se cerraron antes de la publicación. Uno de los hallazgos críticos corresponde a una denegación de servicio. Esa categoría importa en cualquier red, porque un ataque exitoso puede paralizar la cadena aunque no se robe ningún fondo. Aproximadamente cuando se publicó el informe, Skynet elevó la calificación de seguridad del proyecto a BBB.
 Una ilustración de Q-AMCHAIN que contrasta las blockchains antiguas con su propio diseño. Imagen: Q-AMCHAIN. Por qué la criptografía poscuántica eleva las apuestas
La propuesta de Q-AMCHAIN se basa en la criptografía. Actualmente, la mayoría de las blockchains firma las transacciones con criptografía de curva elíptica (ECC), y gran parte de internet sigue dependiendo de RSA. En teoría, un ordenador cuántico suficientemente potente que ejecute el algoritmo de Shor podría vulnerar ambas. En un registro público y permanente, la amenaza cuántica no es abstracta: los datos firmados o cifrados con los métodos actuales permanecen registrados para que un atacante futuro pueda descifrarlos.
 Ilustración de Q-AMCHAIN que muestra las blockchains tradicionales bajo la presión de la computación cuántica, en contraste con su propia arquitectura segura frente a ataques cuánticos. Imagen: Q-AMCHAIN.
Q-AMCHAIN afirma que utiliza criptografía poscuántica (PQC) basada en retículos para la identidad, las firmas digitales y el cifrado; se trata de la misma familia de algoritmos en la que se basan los estándares que el NIST finalizó en agosto de 2024. Su capa de consenso, llamada Forest Protocol, se describe como un modelo DAG con participación y sin líder.
La nueva criptografía implica código nuevo, y el código nuevo implica errores nuevos. Por eso, una revisión externa es más relevante para un proyecto como este que para uno que reutiliza bibliotecas muy probadas.
 Resumen de Q-AMCHAIN sobre la importancia de la computación cuántica para el cifrado y las blockchains. Imagen: Q-AMCHAIN. Lo que la auditoría no te dice
Una auditoría de código es una instantánea. Abarca los archivos incluidos en el alcance en ese momento y los problemas que los revisores pudieron encontrar. No certifica que el diseño resistente a la computación cuántica vaya a mantenerse durante décadas, ni dice nada sobre las partes del ecosistema que quedan fuera del código revisado. La página de Skynet tampoco muestra que el proyecto cuente por ahora con verificación formal ni con un programa de recompensas por errores, dos medidas que quienes priorizan la seguridad suelen buscar a medida que madura una red.
El plan general
La cadena está concebida como la base de un conjunto más amplio de productos. La hoja de ruta de Q-AMCHAIN incluye la billetera QB CURE para 2026, seguida de Q-Phone, Q-Meet y la pasarela de pagos Q-Pay en 2027, todos basados en el mismo enfoque poscuántico. Los detalles están en el sitio web del proyecto, qamchain.com.
 El sitio web de Q-AMCHAIN describe el proyecto como una blockchain poscuántica desarrollada por Ameritec IPS. Captura de pantalla: qamchain.com, octubre de 2026.
Por ahora, el informe de CertiK ofrece a quienes no forman parte del proyecto algo concreto que evaluar: un registro público y detallado de lo que estaba mal y de lo que se corrigió. En un sector donde es fácil hacer afirmaciones sobre seguridad y difícil verificarlas, eso cuenta.
La publicación Siete semanas, 145 archivos, 79 hallazgos: lo que revela la auditoría de CertiK sobre la blockchain poscuántica Q-AMCHAIN apareció primero en Visionary Financial.