

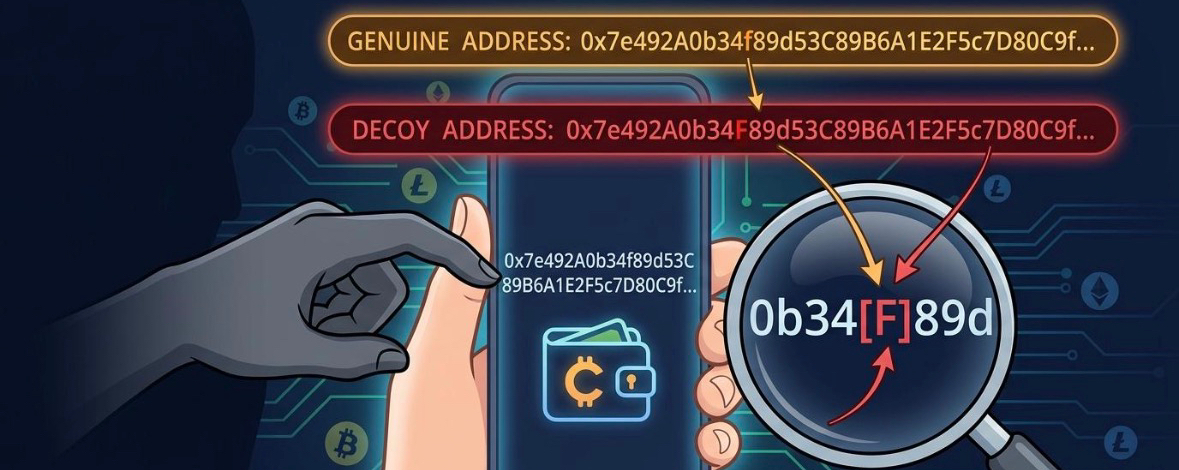
💀 ТЫ ПРОВЕРИЛ АДРЕС… НО ЭТО МОГЛО НЕ СПАСТИ ТВОИ ДЕНЬГИ!
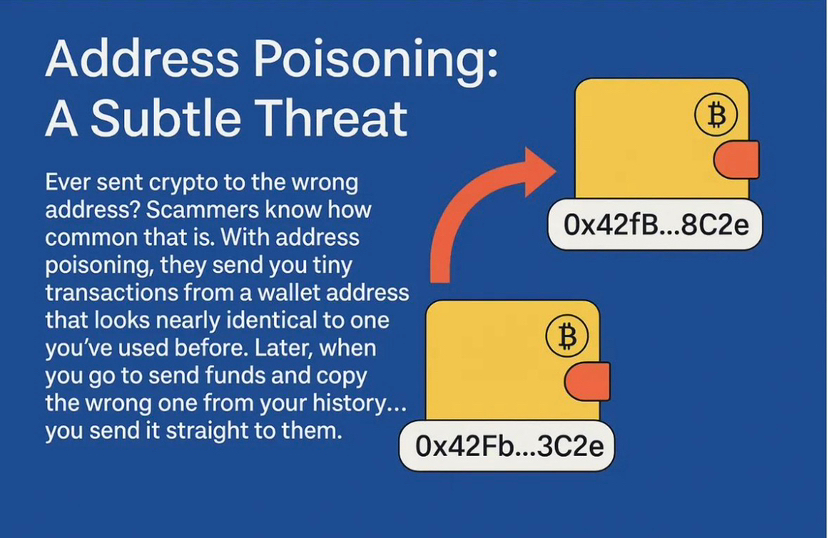
Джинни предупреждает: в крипте появился враг, которого ты сам можешь добавить в свою историю переводов. 🧞♂️
Представь ситуацию.
Ты регулярно отправляешь USDT одному и тому же человеку.
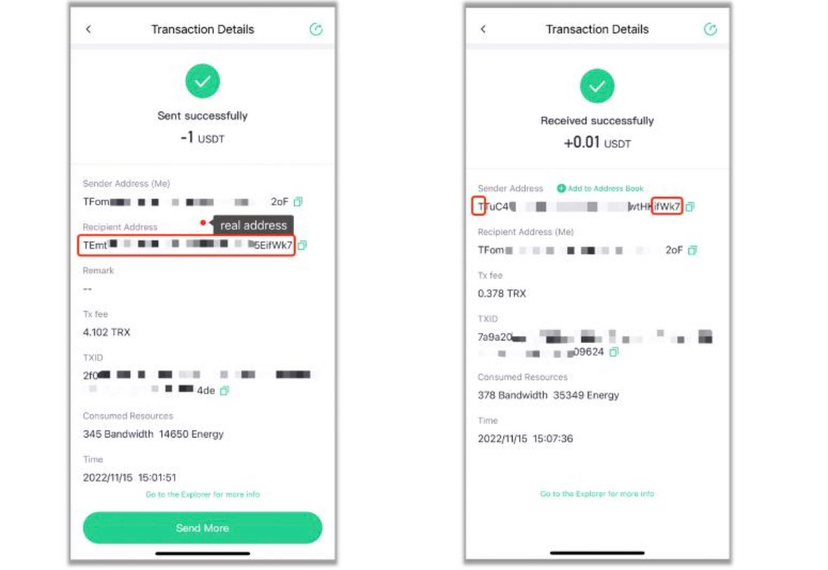
Адрес уже знакомый. Первые символы совпадают. Последние тоже. Ты сотни раз видел его в истории.
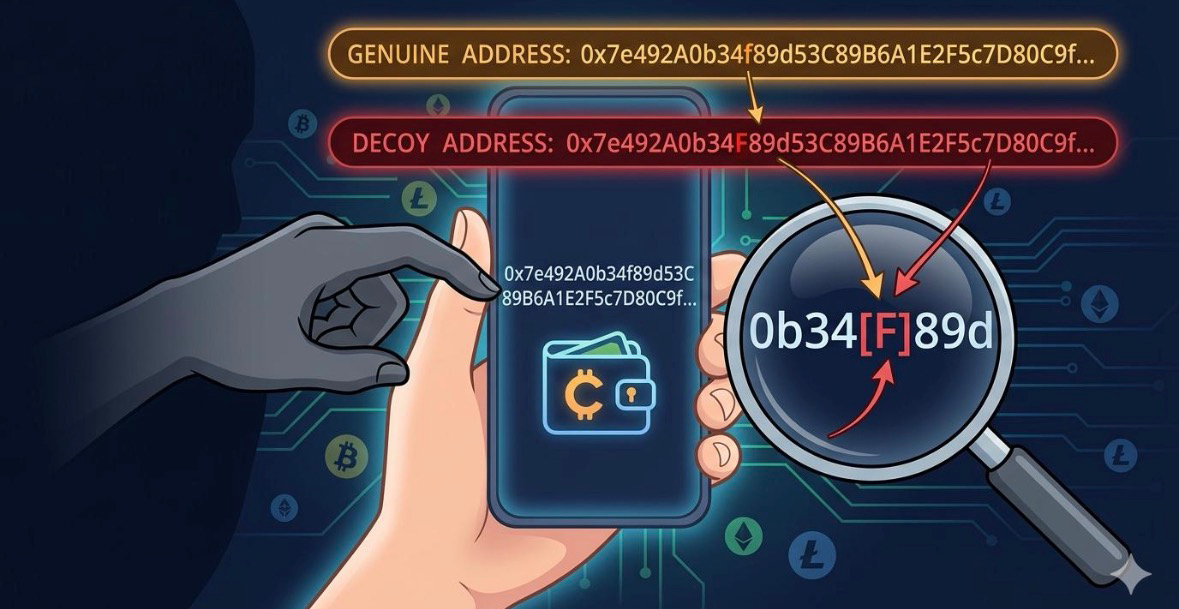
И вдруг в кошельке появляется ещё один адрес. Почти такой же.
Небольшой перевод. Незнакомая транзакция. Ничего подозрительного на первый взгляд.
Ты не обращаешь внимания.
А мошенник именно этого и ждал. 👇
🕵️ Как работает эта ловушка?
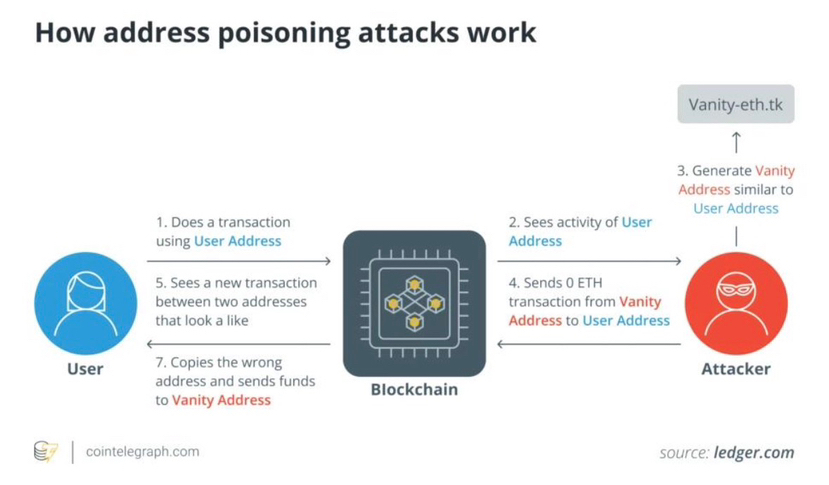
Это называется Address Poisoning — отравление истории транзакций.
Схема выглядит так:
🔹 Шаг 1. Мошенник изучает публичные транзакции блокчейна и находит адреса, с которыми ты часто взаимодействуешь.
🔹 Шаг 2. Создаёт адрес, похожий на настоящий. Некоторые символы в начале и конце совпадают, но середина отличается.
🔹 Шаг 3. Отправляет крошечную сумму или нулевую транзакцию, чтобы поддельный адрес появился в истории кошелька.
🔹 Шаг 4. Ждёт.
И вот однажды ты снова переводишь деньги. Открываешь историю, копируешь знакомый адрес и отправляешь средства.
Только адрес уже не тот.
Мошенник не взломал твой кошелёк. Он заставил тебя ошибиться. 😨
💸 Почему это действительно опасно?
Потому что блокчейн не спрашивает, хотел ли ты отправить деньги именно этому получателю.
Если транзакция подтверждена, вернуть средства обычно крайне сложно, а иногда невозможно.
И это не просто страшилка из крипточата. В октябре 2026 года аналитики Bitquery опубликовали исследование, согласно которому за 12 месяцев до 31 июля 2026 года в Ethereum выявили около $76,1 млн потерь от подобных атак. Исследователи зафиксировали 1 635 случаев, когда люди отправили настоящие активы на поддельные адреса.
Это отдельное исследование Ethereum, а не статистика всех блокчейнов. Но масштаб проблемы уже впечатляет.
🛡️ Как защитить свои деньги?
🧞 Правило № 1. Не копируй адрес вслепую из истории переводов. Используй проверенную адресную книгу или первоисточник.
🧞 Правило № 2. Проверяй весь адрес, особенно середину. Совпадение первых и последних символов ничего не гарантирует.
🧞 Правило № 3. Перед крупным переводом на новый адрес отправь небольшую тестовую сумму и убедись, что она дошла нужному получателю. Помни: тестовый перевод не заменяет проверку адреса.
🧞 Правило № 4. Проверяй не только адрес, но и сеть: например, ERC-20 или TRC-20. Нужная сумма, неправильная сеть или адрес — и могут начаться серьёзные проблемы.
🔮 Последнее предупреждение от Добрый Джинни
В крипте опаснее всего не всегда тот, кто пытается взломать систему.
Иногда опаснее тот, кто знает, что ты торопишься и доверяешь знакомым символам.
Одна секунда невнимательности может стоить дороже, чем месяцы заработка.
💬 А теперь честно, Друг: ты каждый раз проверяешь весь адрес перед переводом или тоже иногда копируешь его из истории, потому что «там же всё знакомое»?
Напиши в комментариях. Возможно, именно этот вопрос заставит кого-то перепроверить следующий перевод.
#CryptoTips #USDT #Binance #Криптобезопасность $BTC $ETH