
🤷Queridos amigos, información importante para todos:
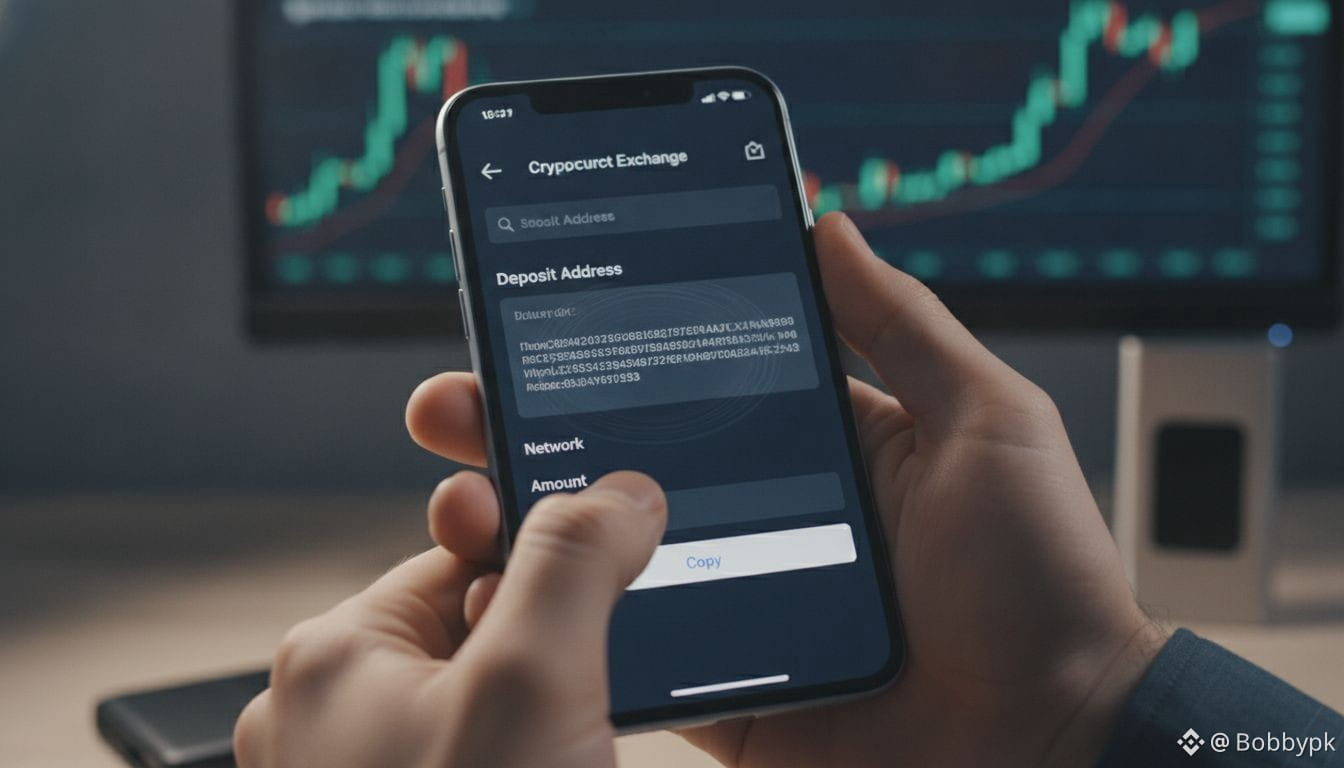
🐳No confíes en una dirección de depósito a primera vista. A veces cambia justo cuando crees que ya la tienes bien identificada.
SlowMist descubrió un ingenioso ataque: unos hackers secuestraron un widget de chat de Udesk y empezaron a cambiar las direcciones de las billeteras cada doscientos milisegundos en páginas de depósito de tres exchanges. Incluso manipularon el portapapeles: copiabas una dirección, pero pegabas otra. ¡Qué truco tan astuto!
Entonces, ¿cuál es la conclusión? La cadena de bloques no falló; el problema fue un código aleatorio de terceros que andaba por ahí cuando nadie prestaba atención.
Así puedes protegerte:
- Comprueba siempre las direcciones de las billeteras con tu propia lista de confianza, no solo con lo que aparezca en internet.
- Primero, prueba con un pequeño depósito. Asegúrate de que los fondos lleguen adonde quieres.
- Elige plataformas que controlen estrictamente los scripts externos y otros complementos.
El protocolo central de Bitcoin es sólido en términos de seguridad. El verdadero problema surge en las brechas donde los sistemas de confianza se cruzan con elementos que nadie vigila realmente. Por eso la gente sigue debatiendo: ¿las cadenas de cumplimiento confidencial harían un mejor trabajo o deberíamos seguir usando cadenas EVM estándar para proteger a los usuarios?
Cuéntanos qué opinas.
#CanMicrosoftDeliverOnAI
#INIT
🐳No confíes en una dirección de depósito a primera vista. A veces cambia justo cuando crees que ya la tienes bien identificada.
SlowMist descubrió un ingenioso ataque: unos hackers secuestraron un widget de chat de Udesk y empezaron a cambiar las direcciones de las billeteras cada doscientos milisegundos en páginas de depósito de tres exchanges. Incluso manipularon el portapapeles: copiabas una dirección, pero pegabas otra. ¡Qué truco tan astuto!
Entonces, ¿cuál es la conclusión? La cadena de bloques no falló; el problema fue un código aleatorio de terceros que andaba por ahí cuando nadie prestaba atención.
Así puedes protegerte:
- Comprueba siempre las direcciones de las billeteras con tu propia lista de confianza, no solo con lo que aparezca en internet.
- Primero, prueba con un pequeño depósito. Asegúrate de que los fondos lleguen adonde quieres.
- Elige plataformas que controlen estrictamente los scripts externos y otros complementos.
El protocolo central de Bitcoin es sólido en términos de seguridad. El verdadero problema surge en las brechas donde los sistemas de confianza se cruzan con elementos que nadie vigila realmente. Por eso la gente sigue debatiendo: ¿las cadenas de cumplimiento confidencial harían un mejor trabajo o deberíamos seguir usando cadenas EVM estándar para proteger a los usuarios?
Cuéntanos qué opinas.
#CanMicrosoftDeliverOnAI
#INIT