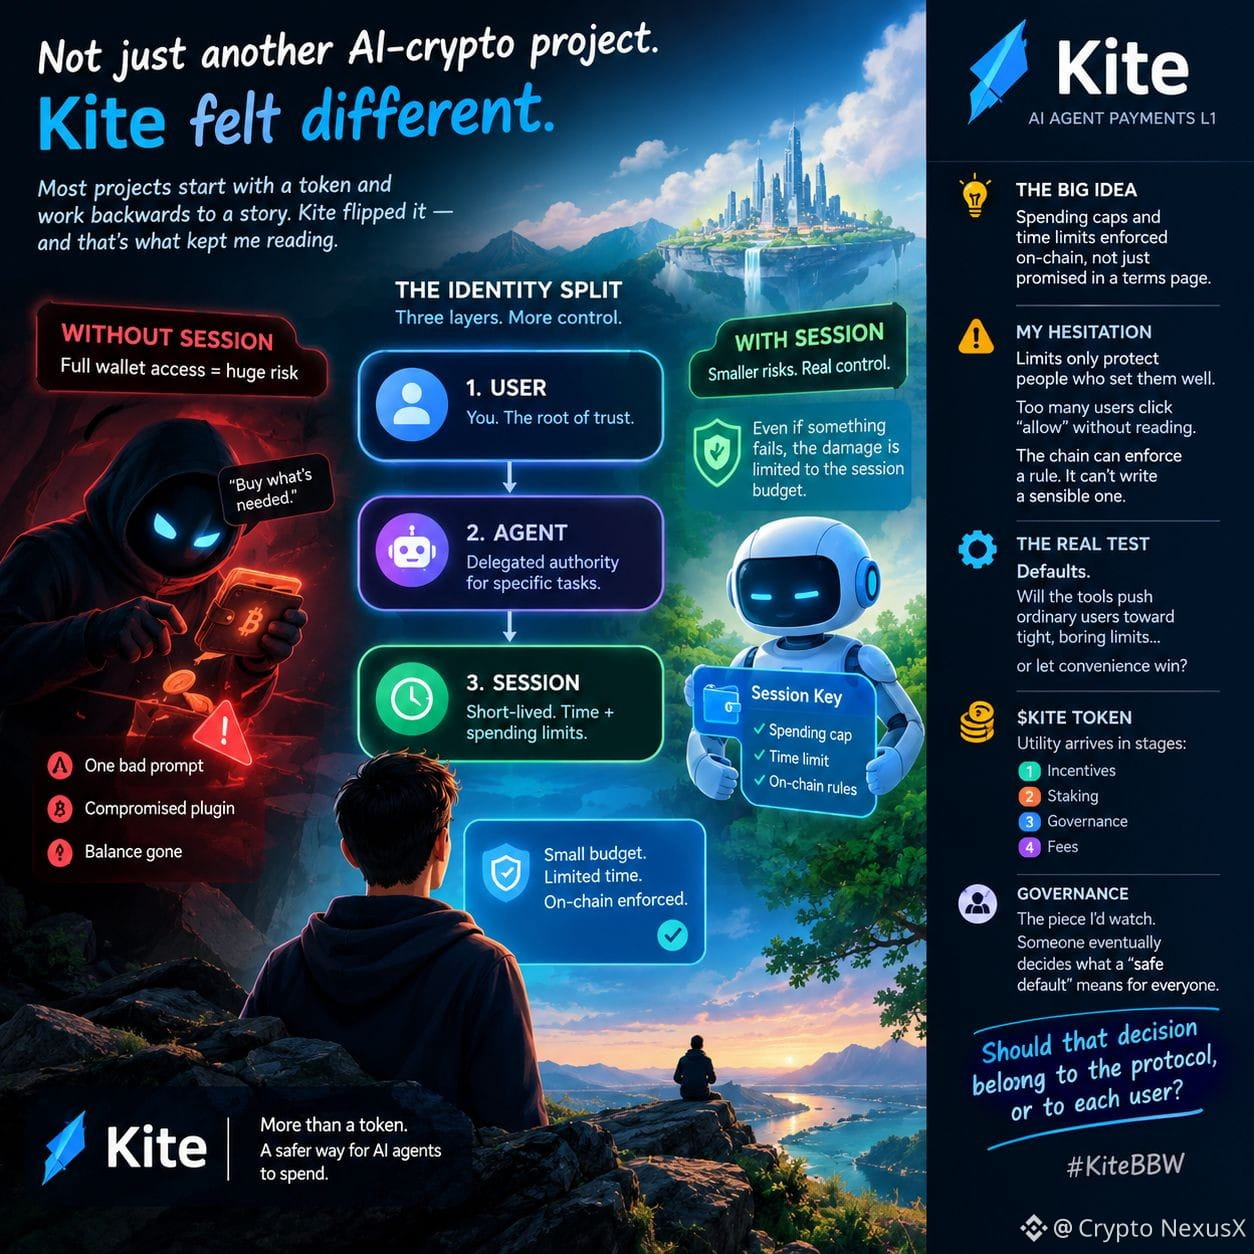
La mayoría de los proyectos de cripto e IA que leo empiezan por el token y luego construyen una historia a su alrededor. Kite me pareció que lo hizo al revés, y eso fue lo que me mantuvo leyendo.
Lo que se me quedó grabado no fue la velocidad. Fue la separación de identidades. El usuario en la raíz, un agente debajo con autoridad delegada y, después, una sesión que caduca. Suena a papeleo hasta que te imaginas la alternativa... un agente con la clave completa de una billetera y una instrucción vaga de «compra lo que haga falta». Un prompt malicioso, un complemento comprometido y el saldo desaparece.
Con una capa de sesión, el peor escenario se limita al presupuesto asignado a esa única tarea. Creo que esa es la idea más práctica de todo el diseño. Límites de gasto y de tiempo aplicados en la cadena, en vez de promesas en una página de términos y condiciones.
Pero aquí está mi duda. Los límites solo protegen a quienes los configuran bien. Llevo años viendo a usuarios pasar de largo por pantallas de OAuth sin leer ni un permiso. ¿Por qué iba a ser distinto con los presupuestos de los agentes? Algunos pondrán el límite en «ilimitado» porque, de lo contrario, la tarea sigue fallando. La cadena puede hacer cumplir una regla. No puede redactar una sensata.
Así que la verdadera prueba quizá sean los valores predeterminados. Si las herramientas orientan a los usuarios comunes hacia límites estrictos y poco llamativos... o si dejan que gane la comodidad.
$KITE La utilidad llega por etapas: primero los incentivos, luego el staking, la gobernanza y las comisiones. La gobernanza es lo que vigilaría, porque tarde o temprano alguien decide qué significa un «valor predeterminado seguro» para todos.
Todavía estoy leyendo la documentación, así que tómalo como una opinión provisional.
¿Esa decisión debería corresponder al protocolo o a cada usuario? #KiteBBW
@KITE AI 中文