


CoinDCX advirtió a los usuarios sobre correos electrónicos de phishing y notificaciones falsas que se hacen pasar por la plataforma y los dirigen a enlaces externos.
CoinDCX reveló una pérdida de 15,99 millones de dólares después de que un fallo en el barrido automatizado de fondos dejara depósitos en una antigua infraestructura de billeteras comprometida.
La plataforma de intercambio dijo que asumiría la pérdida y que los saldos de los clientes, las billeteras activas y las operaciones no se vieron afectados.
La plataforma de intercambio de criptomonedas CoinDCX enfrenta un mayor escrutinio después de advertir a los usuarios sobre una campaña de phishing que incluye notificaciones y correos electrónicos falsos que se hacen pasar por la empresa y dirigen a sus destinatarios a enlaces externos. La advertencia se produce un día después de que la plataforma revelara una pérdida de 15,99 millones de dólares relacionada con un fallo en su proceso para trasladar depósitos desde antiguas direcciones de billeteras comprometidas.
La plataforma de intercambio de criptomonedas afirmó que otras plataformas también han detectado actividades similares y que CoinDCX está colaborando con ellas para investigarlas. Los usuarios deben tener cuidado con los mensajes que afirmen proceder de la plataforma, especialmente los que les pidan seguir enlaces desconocidos o proporcionar información de su cuenta.
ÚLTIMA HORA: La plataforma de intercambio de criptomonedas CoinDCX advierte sobre una campaña de phishing en curso que incluye notificaciones y correos electrónicos falsos que suplantan a la plataforma y dirigen a los usuarios a enlaces externos. CoinDCX afirma que otras plataformas de criptomonedas han reportado actividades similares y que está colaborando con ellas para investigarlas. #CoinDCX #CryptoExchange #Security
— TheNewsCrypto (@The_NewsCrypto) 27 de octubre de 2026
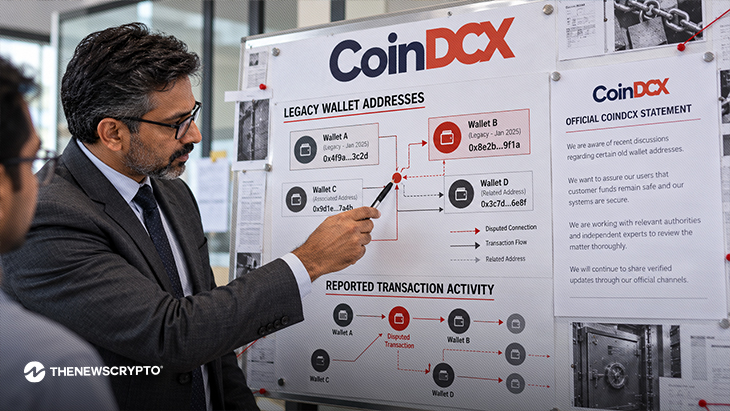
La nueva advertencia reportada surge en medio de las dudas sobre el manejo de los depósitos enviados a direcciones de billetera que CoinDCX había desactivado tras un incidente de seguridad ocurrido en julio de 2025.
CoinDCX afirma que un proceso de barrido fallido provocó una pérdida de 15,99 millones de dólares
En una actualización publicada el 25 de octubre, CoinDCX afirmó haber detectado actividad inusual que afectaba a la infraestructura de billeteras comprometida durante un incidente de seguridad ocurrido en julio de 2025. La plataforma señaló que un servicio automatizado de barrido de fondos había fallado durante un período, lo que permitió que los depósitos enviados a direcciones antiguas se acumularan en lugar de transferirse a sus billeteras principales.
CoinDCX confirmó que el fallo provocó una pérdida de 15,99 millones de USDT, equivalentes a aproximadamente 16 millones de dólares, que, según la empresa, asumió.
La plataforma explicó que algunos usuarios siguieron depositando criptomonedas en las direcciones inactivas, pese a que se les había aconsejado utilizar las direcciones de depósito actualizadas disponibles en su aplicación y sitio web. CoinDCX afirmó que los portafolios de los usuarios afectados se acreditaban cuando llegaban los depósitos, mientras que otro proceso debía transferir los fondos a sus billeteras principales.
La empresa sostuvo que los saldos de los clientes seguían contabilizados, que las billeteras activas no se habían visto afectadas y que las operaciones de compraventa, los depósitos y los retiros continuaron sin interrupciones. También afirmó que los activos de los clientes permanecían en billeteras frías segregadas.
La divulgación de la pérdida se produjo después de que CoinDCX negara inicialmente las afirmaciones de que sus billeteras activas habían sufrido una nueva brecha de seguridad. Investigadores de la cadena de bloques habían señalado transferencias sospechosas por aproximadamente 16 millones de USDT, lo que suscitó dudas sobre la actividad relacionada con las direcciones antiguas.
Por separado, CoinDCX ha recomendado a los usuarios que se guíen por sus canales oficiales de comunicación y verifiquen las direcciones de depósito mediante su aplicación o sitio web. Hasta que el último aviso de phishing pueda confirmarse mediante un anuncio de una fuente primaria y fechado, sus afirmaciones específicas sobre la coordinación con otras plataformas siguen sin verificarse.