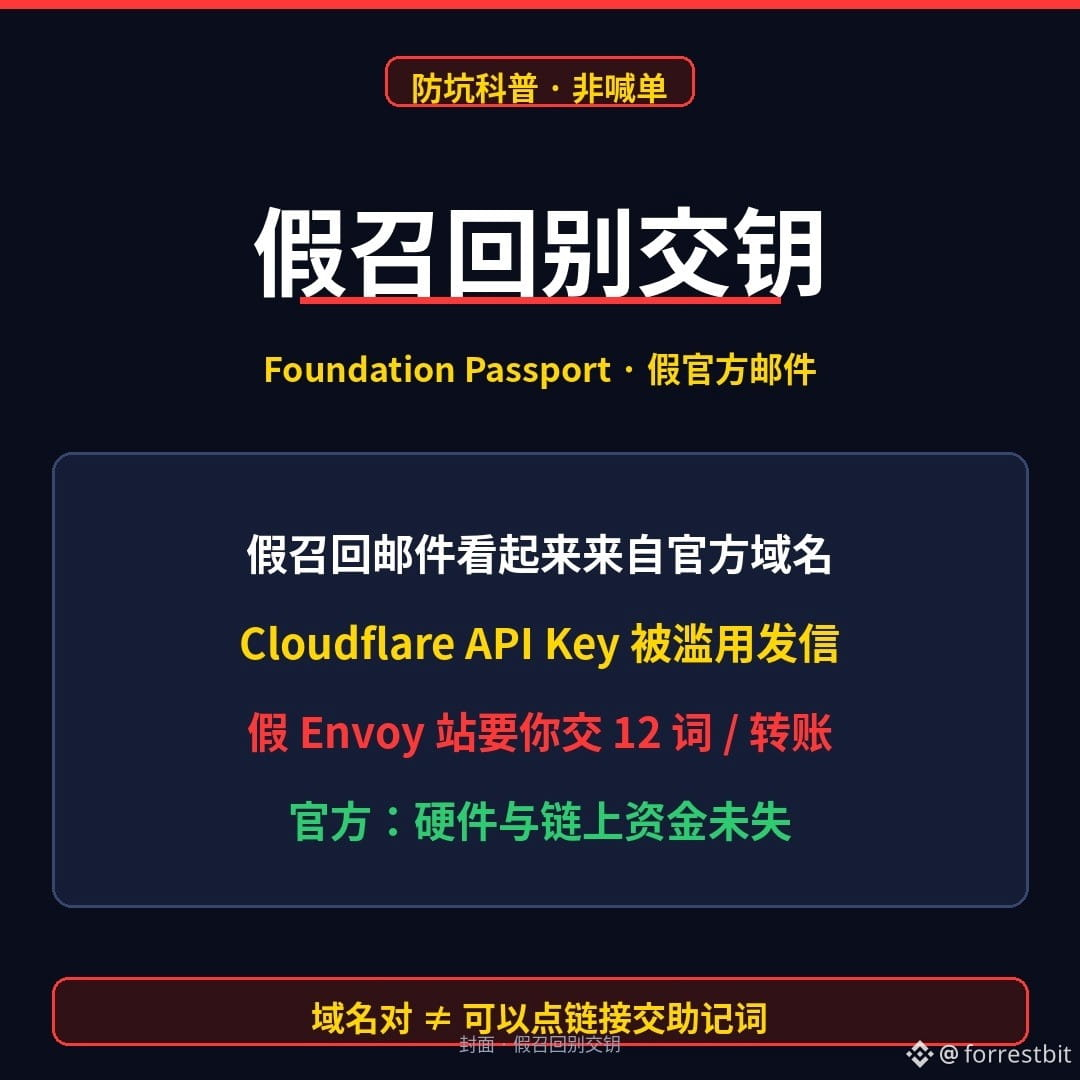
El dominio del correo parece correcto. ¿Aun así introducirías tu frase semilla en una página de «retirada oficial»?
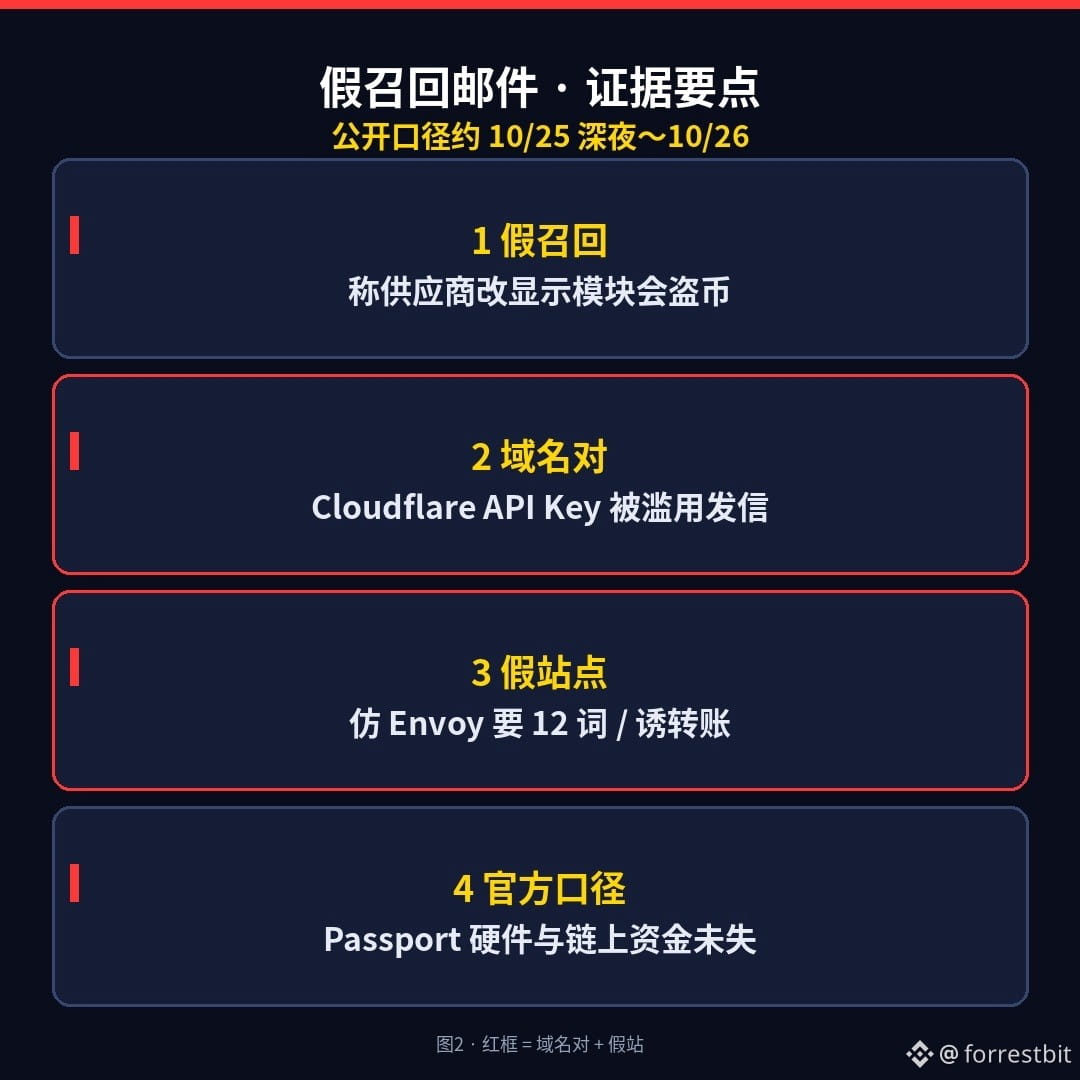
Entre la noche del 25 y el 26 de octubre de 2026: varios usuarios de la billetera de hardware Foundation Passport empezaron a recibir correos falsos sobre una «retirada». Afirmaban que un proveedor había modificado el módulo de pantalla y que eso permitiría robar sus fondos. El enlace llevaba a una página falsa que imitaba Envoy y les pedía entregar las 12 palabras o transferir sus fondos para «salvarlos». Lo más alarmante: el remitente parecía usar el dominio oficial (se abusó de una clave de API de Cloudflare). Algunos correos también incluían nombres, direcciones y números de pedido reales, lo que los hacía parecer aún más convincentes.
La declaración oficial desmintió un punto clave: el hardware de Passport y los fondos en la cadena no se vieron afectados. La empresa revocó la clave de API y dio de baja los dominios maliciosos. El CEO dijo que una vulnerabilidad en una aplicación de autocustodia pudo permitir el acceso al backend y al correo de atención al cliente. El problema no era que hubieran manipulado el chip, sino que incluso un correo con el «dominio correcto» puede ser una trampa de phishing.
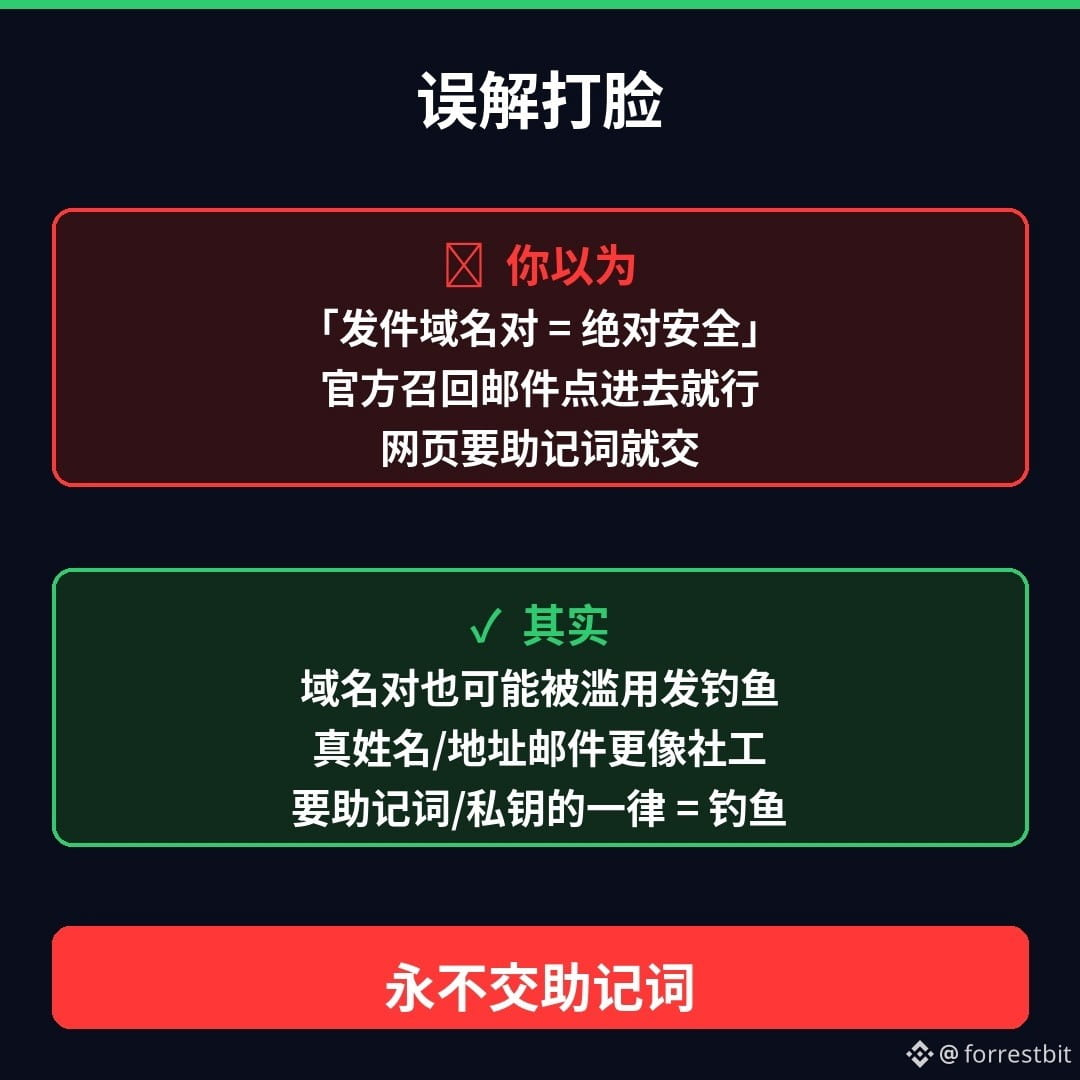
¿Crees que «dominio del remitente correcto = seguro»? Un dominio legítimo también puede usarse para enviar correos de phishing. Y si el mensaje incluye información real, es más peligroso, no más confiable. La regla de oro no cambia: el equipo oficial nunca te pedirá tu frase semilla. Cualquier página de retirada o de atención al cliente que te pida las 12 palabras o la clave privada es una estafa.
Tres cosas que puedes hacer esta misma noche:
1) Si recibes un correo sobre la «retirada de Passport o el cambio del módulo de pantalla», no hagas clic en el enlace. Compruébalo únicamente a través de canales oficiales que ya tengas guardados.
2) No introduzcas tu frase semilla en ninguna página web para «actualizar», «migrar» o «salvar» tus fondos.
3) Si ya compartiste tu frase semilla, considera que esa billetera está comprometida y transfiere los fondos restantes a una billetera con una frase semilla nueva. (No realizo transacciones; solo explico el procedimiento.)
¿Qué te preocupa más: A) un correo falso de retirada con el dominio correcto, o B) una llamada falsa para gestionar una devolución que usa una dirección de entrega real? Elige una en los comentarios (y nunca publiques tu frase semilla ni tu clave privada).
(Contenido divulgativo; no constituye asesoramiento de inversión. No realizo transacciones ni recomiendo operaciones. Las fechas y la información se basan en publicaciones de la cuenta oficial de Foundation en X de alrededor del 25 al 26 de octubre y en información publicada por medios. Comprueba la declaración más reciente antes de publicar. Este contenido se generó con ayuda de IA y fue revisado por una persona.)
$BTC
#加密安全 #硬件钱包 #EducaciónWeb3