

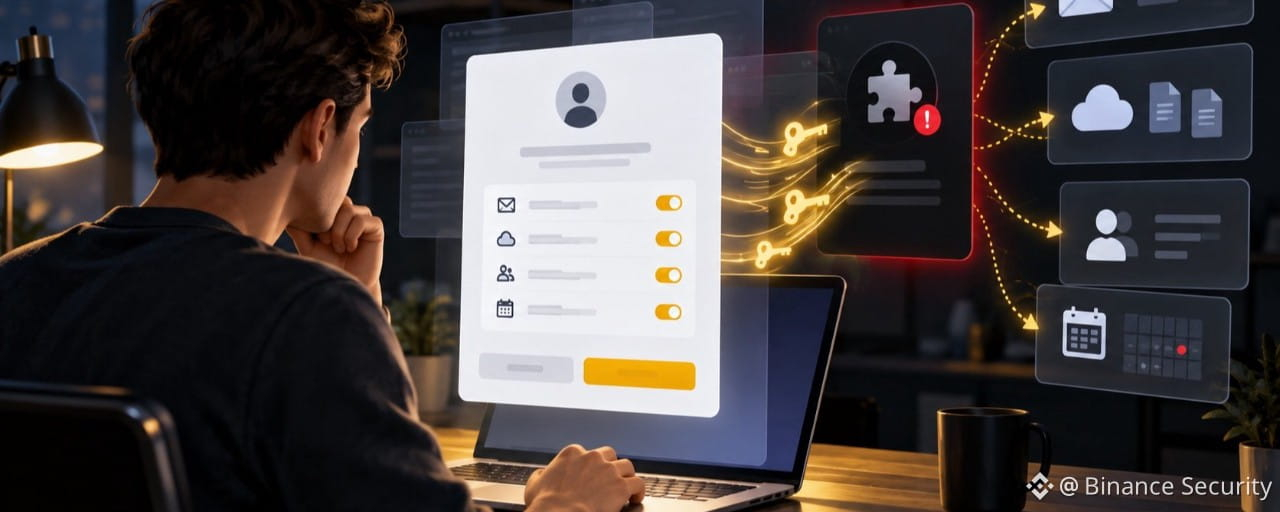

Un inicio de sesión legítimo a través de un proveedor de identidad aún puede llevarte a una solicitud peligrosa de permisos de una aplicación.
No todos los ataques de phishing usan una página de inicio de sesión falsa. En un ataque de phishing de consentimiento, es posible que inicies sesión en una página auténtica de Google o Microsoft. Tu contraseña funciona con normalidad y la autenticación multifactor puede completarse correctamente.
El peligro aparece después: una aplicación desconocida te pide permiso para leer tu correo electrónico, ver tus archivos, acceder a tus contactos o seguir accediendo a tu cuenta cuando no la estás usando. Si seleccionas «Permitir» o «Aceptar», podrías darle acceso a un atacante sin revelar nunca tu contraseña.
Este ataque suele llamarse phishing de consentimiento OAuth. El nombre suena técnico, pero el truco es simple: el atacante no roba tu inicio de sesión. Te persuade para que apruebes su app.
Cómo Funciona el Ataque
Llega el anzuelo.
Recibes un enlace por correo electrónico, un mensaje, una invitación de calendario, un documento compartido o una plataforma de colaboración.
La solicitud parece rutinaria.
Pide que revises un archivo, te unas a una reunión, firmes un documento o conviertas un PDF.
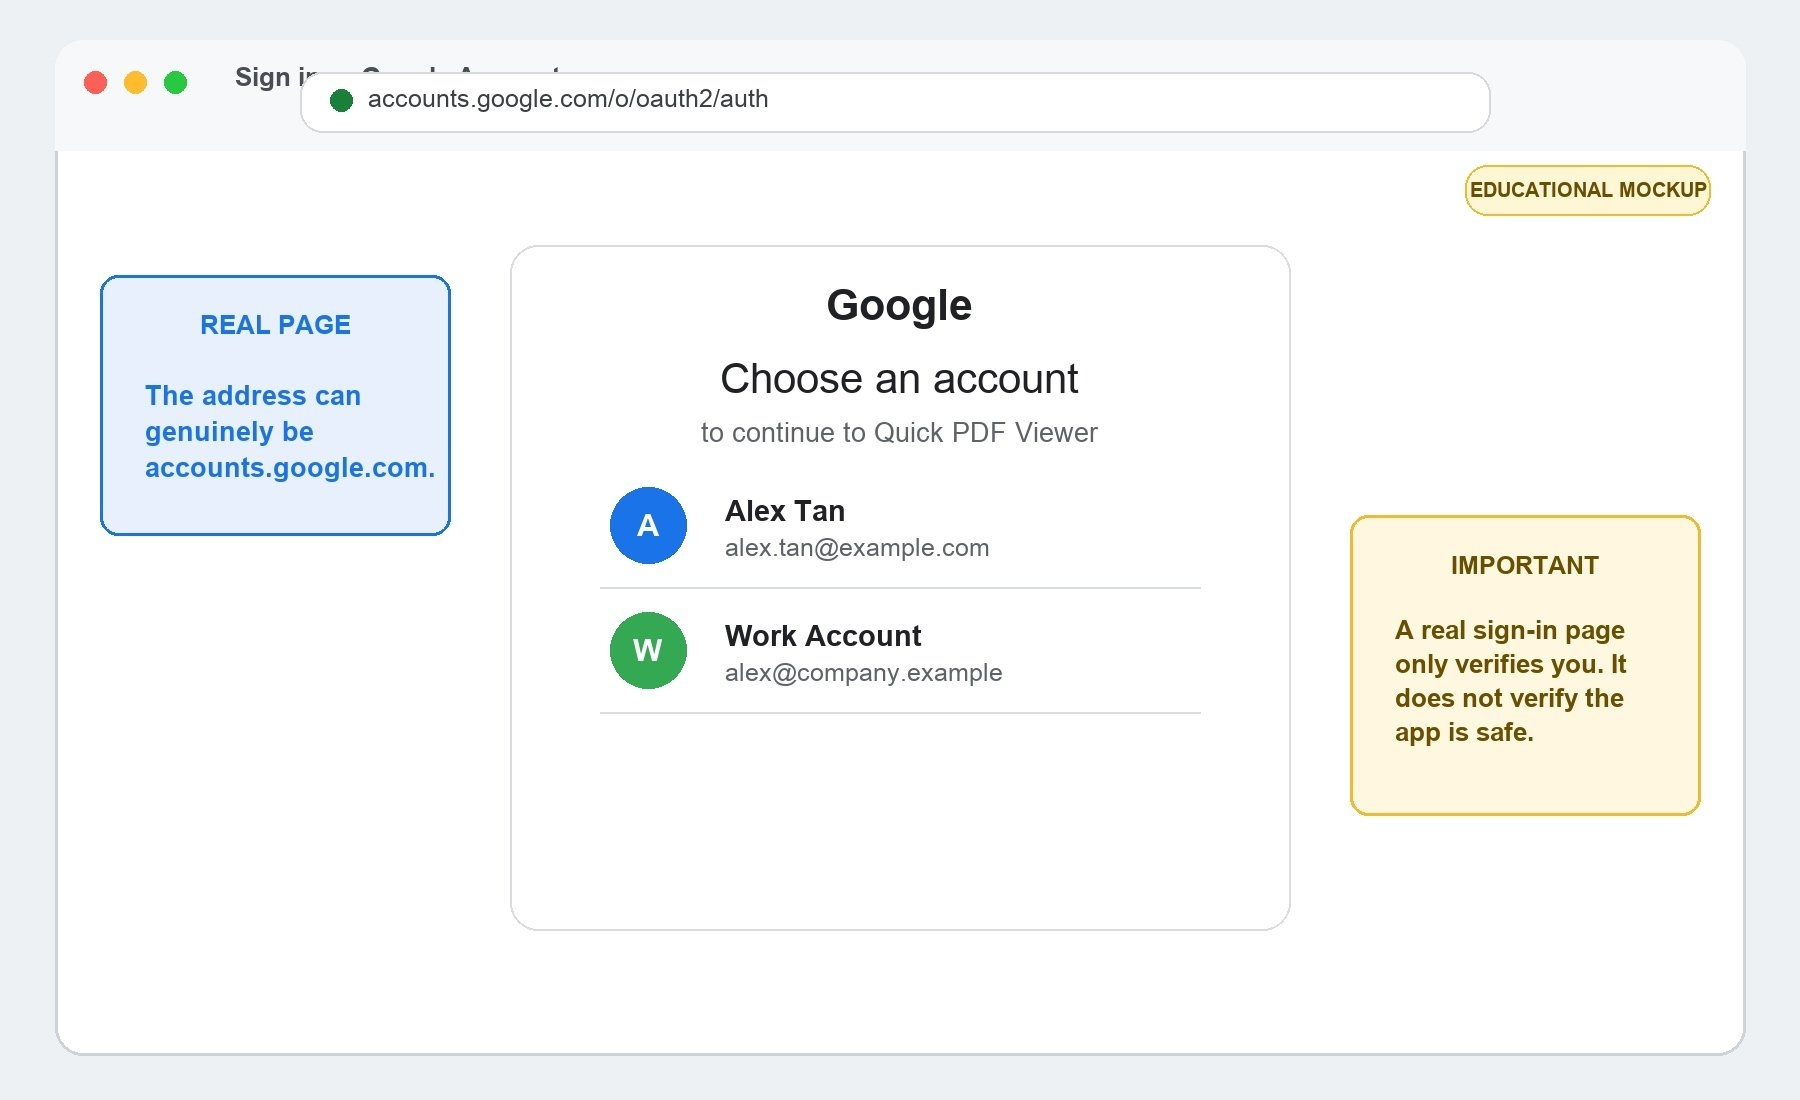
La página de inicio de sesión es real.
Se te redirige a una página de inicio de sesión genuina de Google o Microsoft. El diseño familiar, la dirección web correcta y el aviso normal de multifactor hacen que el proceso parezca seguro.
La app solicita permiso.
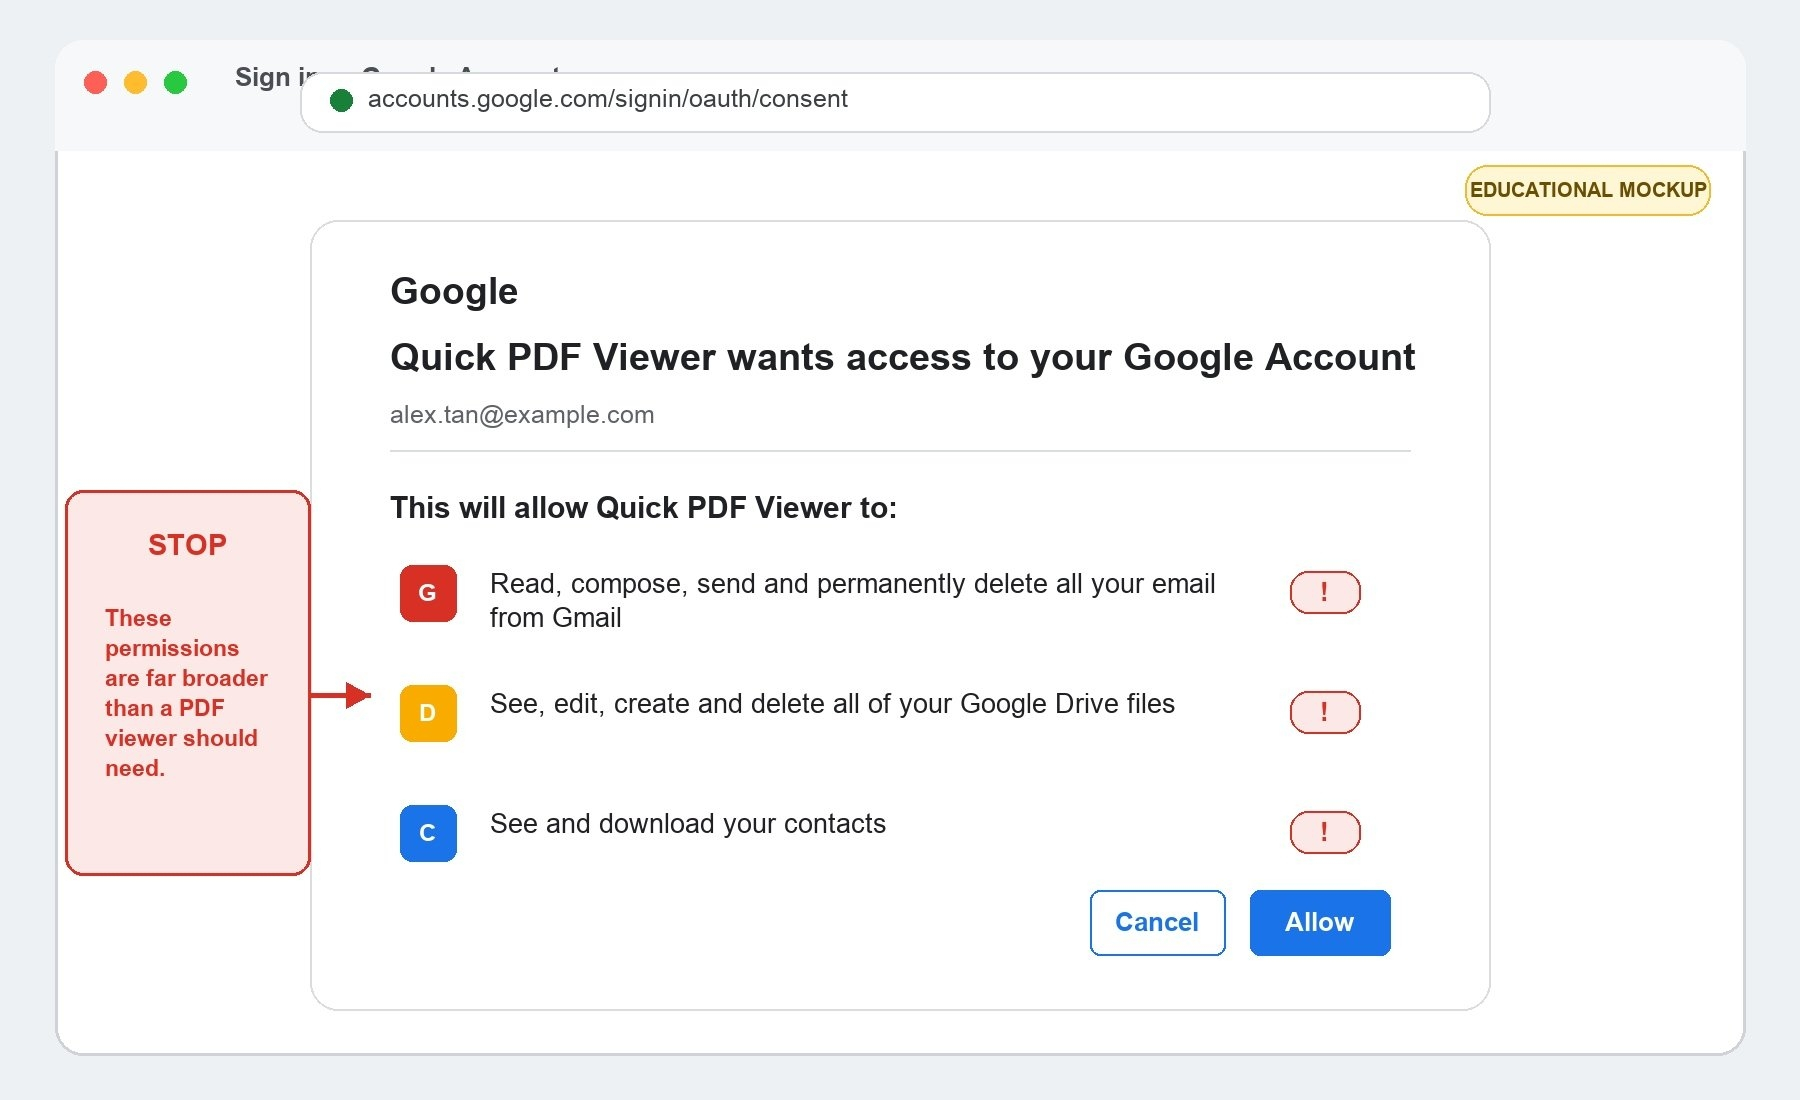
Después de iniciar sesión, una app de terceros solicita acceso a tu cuenta. Su nombre e icono pueden parecer normales o imitar un servicio real.
El acceso es más amplio de lo esperado.
La app puede pedir leer el correo, ver o editar archivos en la nube, acceder a contactos o conservar el acceso después de cerrar el navegador.
Un clic completa el ataque.
Cuando seleccionas Permitir o Aceptar, la app recibe permiso para actuar dentro del acceso que aprobaste. Ese acceso puede continuar hasta que elimines la app.
La Pantalla de Permisos es la Verdadera Comprobación de Seguridad
Iniciar sesión prueba quién eres. Otorgar consentimiento decide qué puede hacer la app. Una página genuina de accounts.google.com o login.microsoftonline.com puede mostrar una solicitud de permisos auténtica para una app en la que no se debería confiar. Por lo tanto, la dirección web por sí sola no es suficiente.
Hazte tres preguntas antes de continuar:
¿Qué app está pidiendo acceso? ¿Quién la publicó? ¿Por qué necesita cada permiso?
Por Qué Esto Importa para los Usuarios de Cripto
Una app maliciosa puede no controlar directamente tu cuenta de Binance. Sin embargo, el acceso al correo electrónico y a la nube puede darle al atacante la información y los canales de recuperación necesarios para un ataque más dirigido.
Según los permisos concedidos, la app puede exponer:
- Alertas de seguridad y notificaciones de la cuenta
- Conversaciones de soporte y mensajes de recuperación
- Documentos personales o financieros almacenados en la nube
- Contactos que podrían confiar en mensajes enviados en tu nombre
- Detalles sobre otros servicios y cuentas que utilizas
Cómo Mantenerte SAFU
Lee antes de permitir.
Trata la página de permisos como una decisión de seguridad, no como un paso rutinario que debes aceptar sin leer.
Comprueba la app y el editor.
Un nombre que suena familiar no es prueba de que la app pertenezca a la empresa que dice representar. Busca los detalles del editor y la información de verificación cuando estén disponibles.
Haz coincidir el permiso con el propósito.
Una herramienta PDF no debería necesitar acceso amplio a tu correo electrónico o a tus archivos en la nube. Una herramienta de reuniones no debería necesitar acceso completo a todos los archivos de tu unidad en la nube.
Sé cauteloso con solicitudes inesperadas.
Si un archivo, reunión o herramienta no se esperaba, confírmalo con el remitente por un canal aparte antes de continuar.
No dejes que la urgencia decida.
Los mensajes que afirman que el acceso expirará, o que una cuenta requiere una revisión inmediata, están diseñados para que pases rápido por la lista de permisos.
Revisa las apps conectadas con regularidad.
Elimina las apps que no reconozcas, que ya no uses o que no puedas explicar claramente.
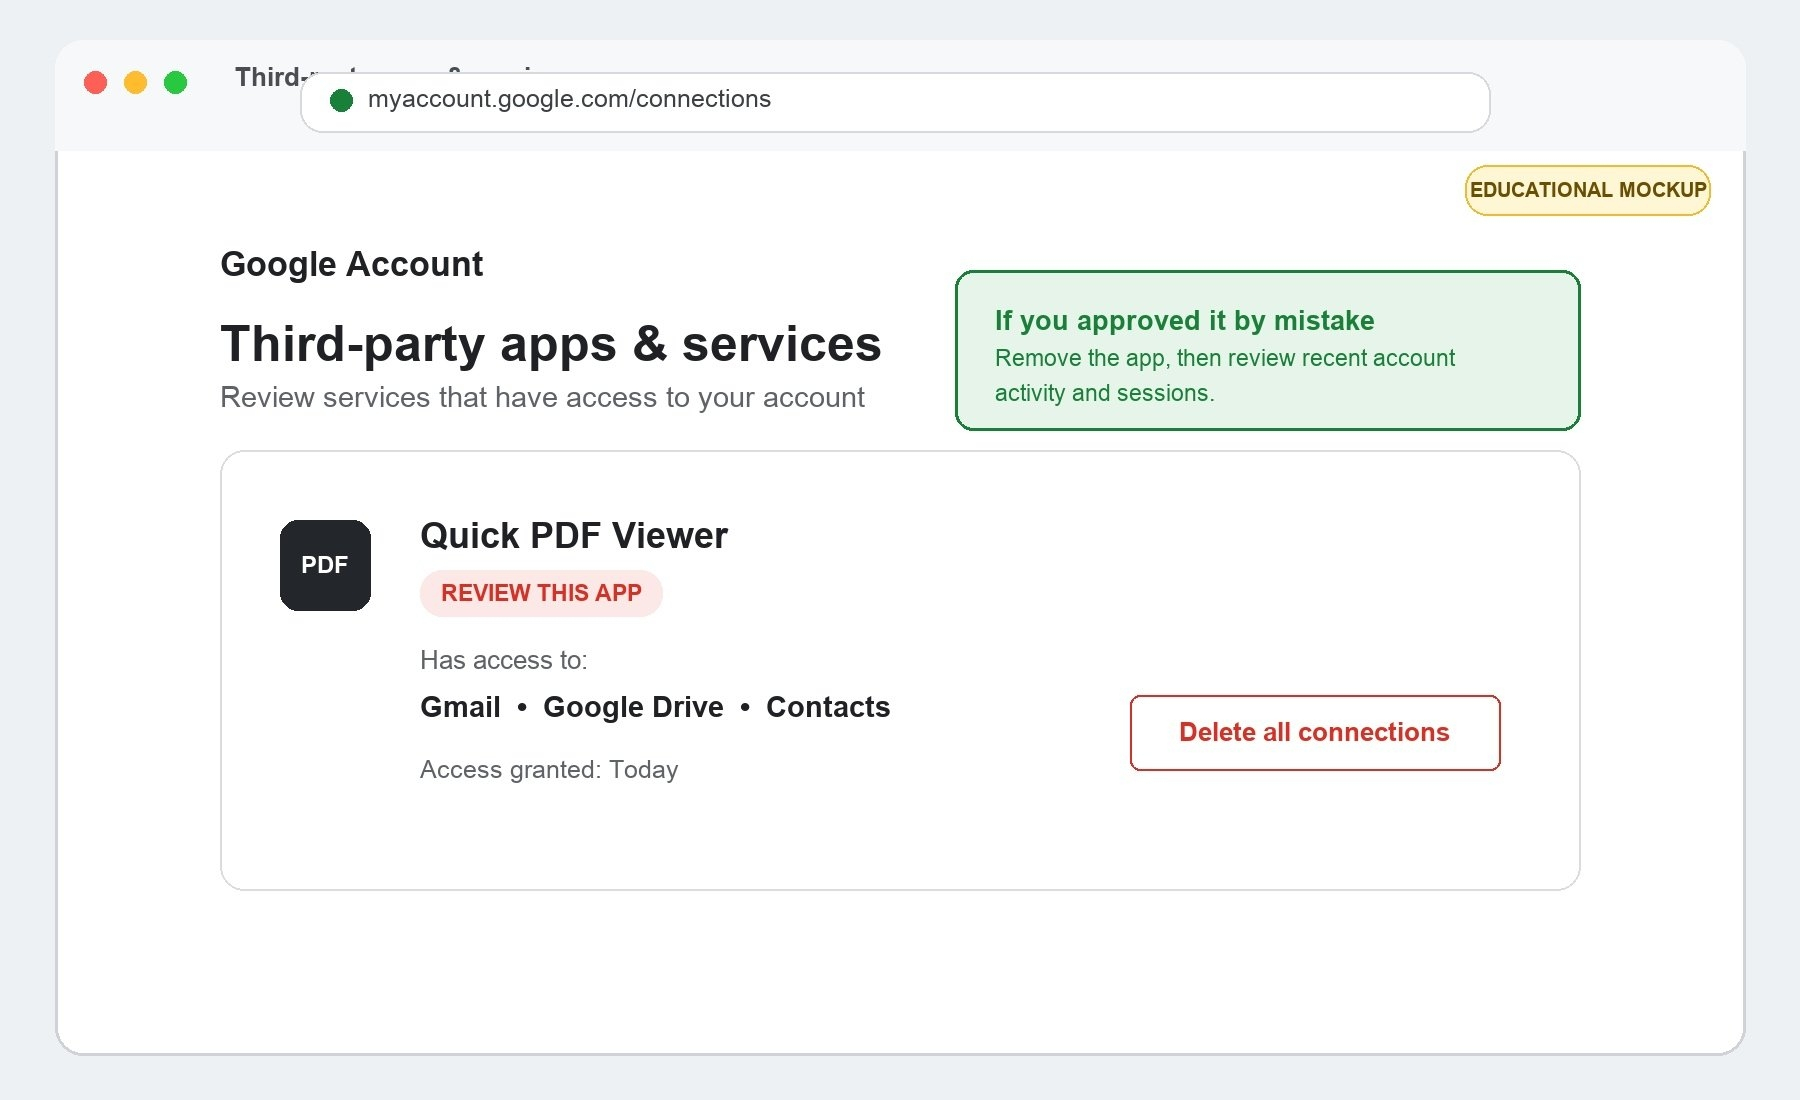
¿Ya hiciste clic en Permitir? Actúa rápido
Elimina de inmediato el acceso de la app desde tu cuenta de Google o Microsoft. Luego revisa la actividad reciente de la cuenta, los dispositivos con sesión iniciada, las sesiones activas, las reglas de reenvío del correo y cualquier cambio de seguridad que no hayas realizado. Si introdujiste tu contraseña en cualquier lugar que no fuera la página auténtica del proveedor de identidad, cámbiala desde un dispositivo de confianza.
Recordatorio Final
Una página de inicio de sesión genuina solo demuestra que el proveedor de identidad es real. No demuestra que la app que solicita acceso sea segura.
Pausa en la pantalla de permisos, lee lo que quiere la app y pregúntate si el acceso tiene sentido. El inicio de sesión puede ser real aunque la app detrás no lo sea.