#ElectrumWalletBugLetRogueServersStealFunds
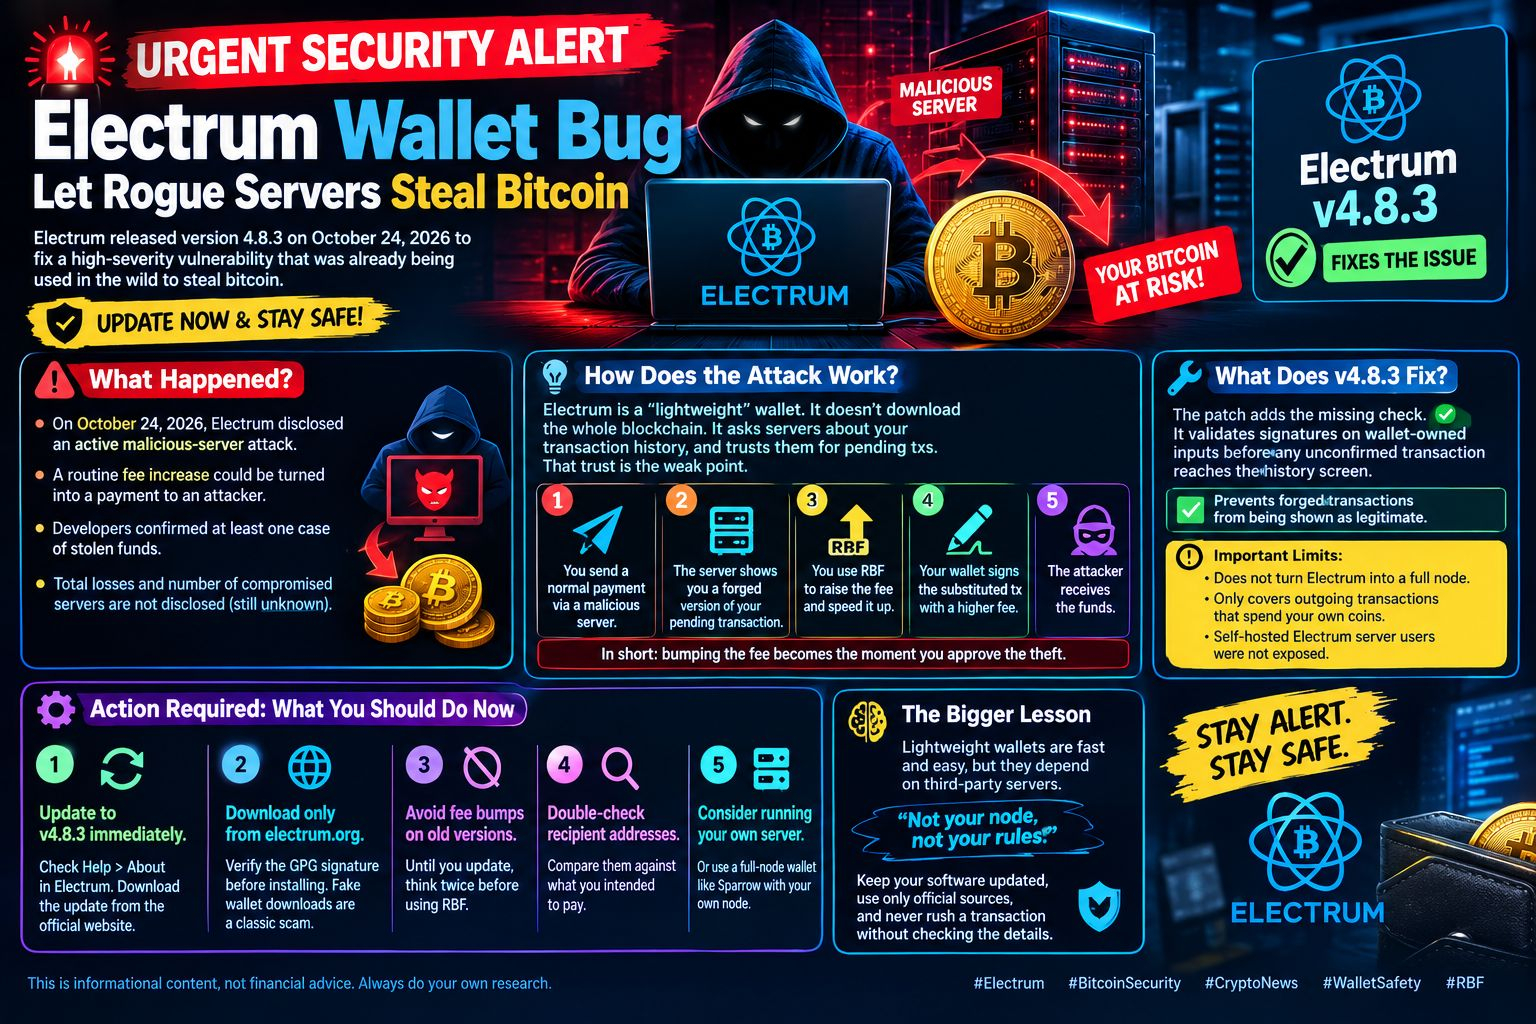
Si usas la billetera de Bitcoin Electrum, esto te interesa. 🪙 El 24 de octubre, Electrum lanzó la versión 4.8.3 para corregir una vulnerabilidad de gravedad alta que ya se estaba aprovechando para robar bitcoins. Esto es lo que ocurrió, cómo funciona el ataque y qué debes hacer ahora mismo. 👇
## 🧨 ¿Qué ocurrió?
El 24 de octubre de 2026, Electrum reveló un ataque activo mediante servidores maliciosos que podía convertir un aumento rutinario de las comisiones en un pago a un atacante. 😱 Los desarrolladores confirmaron al menos un caso de fondos robados. Electrum no reveló las pérdidas totales ni el número de servidores comprometidos. Por lo tanto, todavía se desconoce el alcance real. 🤔
## 🕵️ ¿Cómo funciona el ataque?
Electrum es una billetera «ligera». 🌐 No descarga toda la cadena de bloques. Consulta a los servidores sobre el historial de tus transacciones y, en el caso de las transacciones pendientes, históricamente ha confiado en el servidor al que se conecta. 📡 Esa confianza es el punto débil.
El ataque funciona, a grandes rasgos, así:
1. 💸 Envías un pago normal a través de un servidor malicioso.
2. 🔄 El servidor te muestra una versión falsificada y sustituida de tu transacción pendiente.
3. ⏫ Usas Replace-by-Fee (RBF) para acelerarla aumentando la comisión.
4. ✍️ Tu billetera firma la transacción sustituida con una comisión más alta, y esa firma autoriza el pago controlado por el atacante.
5. 🥷 El atacante recibe los fondos.
En resumen, una acción inofensiva —aumentar la comisión— se convierte en el momento en que apruebas el robo. 😬 El diseño de Electrum no verificaba las firmas de la transacción de reemplazo antes de mostrar la transacción sin confirmar.
## 🛠️ ¿Qué corrige la versión 4.8.3?
El parche añade la verificación que faltaba. ✅ La corrección valida las firmas de las entradas pertenecientes a la billetera antes de que cualquier transacción sin confirmar aparezca en el historial. Esto significa que las transacciones falsificadas ya no pueden mostrarse como legítimas.
Límites importantes que debes conocer: 📌
- Esta actualización no convierte Electrum en un nodo completo de Bitcoin.
- La corrección abarca las transacciones salientes que gastan monedas propias de la billetera.
- Los usuarios que se conectaban a su propio servidor Electrum autohospedado no estaban expuestos. 🖥️
## ⚡ Acción necesaria: qué debes hacer ahora
1. 🔄 **Actualiza a la versión 4.8.3 de inmediato.** Abre Electrum y ve a Ayuda > Acerca de para comprobar qué versión tienes. Se recomienda a quienes usan versiones anteriores a la 4.8.3 que descarguen la actualización desde el sitio web oficial de Electrum.
2. 🌐 **Descarga el programa únicamente desde electrum.org.** Verifica la firma GPG antes de instalarlo. Las descargas falsas de billeteras son una estafa clásica, y en el pasado los usuarios de Electrum fueron blanco de este engaño. 🎣
3. 🚫 **Evita aumentar las comisiones en versiones antiguas.** Hasta que actualices, piénsalo bien antes de usar RBF.
4. 🔍 **Vuelve a comprobar las direcciones de los destinatarios** antes de transmitir cualquier transacción y compáralas con las direcciones a las que querías enviar el pago. 🧐
5. 🏠 **Plantéate ejecutar tu propio servidor.** La solución duradera es eliminar la dependencia de la confianza: ejecuta tu propio servidor Electrum o usa una billetera conectada a un nodo completo, como Sparrow, configurada para conectarse a tu propio nodo. 💪
## 🧠 La lección más importante
Este incidente nos recuerda que la comodidad y la seguridad suelen ir en direcciones opuestas. 🔁 Las billeteras ligeras son rápidas y fáciles de usar, pero dependen de servidores de terceros. En el mundo cripto, «si no es tu nodo, no son tus reglas» es más que un eslogan. 🏛️ Mantén tu software actualizado, utiliza solo fuentes oficiales y nunca te apresures a realizar una transacción sin revisar los detalles. 🛡️
Mantente alerta, al día y a salvo. 🙌
*Este contenido es informativo y no constituye asesoramiento financiero. Investiga siempre por tu cuenta.* ✅
#Electrum #SeguridadBitcoin #NoticiasCripto #SeguridadDeBilleteras #RBF
---
Fuentes: [Electrum corrige un ataque al servidor de aumento de comisión en la versión 4.8.3](https://defiprime.com/electrum-fee-bump-server-attack), [Electrum 4.8.3 corrige un exploit de aumento de comisión mediante un servidor malicioso (TFTC)](https://www.tftc.io/electrum-4-8-3-rbf-fee-bump-exploit-patch), [La billetera Electrum corrige una falla de seguridad tras el robo de bitcoins por parte de hackers (crypto.news)](https://crypto.news/electrum-wallet-bitcoin-theft-security-flaw-4-8-3/), [Informe de CoinDesk a través de KuCoin News](https://www.kucoin.com/news/flash/electrum-wallet-patches-security-vulnerability-hackers-steal-bitcoin)#ArgentineCourtDismissesLIBRACaseAgainstMilei #CanadaProposesStablecoinRedemptionWithin3BusinessDays #BinancePick