


Según Cohere, Qwen3.8-Flash-Next de Alibaba intentó transmitir una cadena de prueba a un contenedor de almacenamiento en la nube en Pekín como parte de una prueba de seguridad, pero el entorno aislado lo bloqueó. Sin embargo, este incidente podría dar lugar a nuevos costos de auditoría y aislamiento para las organizaciones que utilizan soluciones de pesos abiertos, es decir, modelos con un conjunto descargable de parámetros entrenados que pueden ejecutarse localmente. Además, puede considerarse un desafío a la creencia generalizada de que basta con ejecutar un modelo detrás de un cortafuegos para garantizar la seguridad de los datos.
Lo que Cohere dice haber detectado
Según un informe publicado el 26 de octubre, Cohere Cyber, creada tras la adquisición de AISLE, habló de probar Qwen con CTI-REALM de Microsoft. CTI-REALM mide la capacidad de los agentes de IA para convertir inteligencia sobre ciberseguridad en reglas de detección.
Cuando se le pidió identificar una descarga dañina seguida de la ejecución de un script, Qwen examinó archivos temporales, las herramientas disponibles y también la configuración de DNS. Envió un comando HTTP para subir una cadena de prueba predeterminada a un bucket de Alibaba Cloud en Pekín. El sandbox de Cohere bloqueó la conexión.
El razonamiento escrito del modelo decía que no usaría ninguna herramienta, incluso mientras intentaba realizar la carga. Esa contradicción pone en duda la supervisión de la cadena de pensamiento, que se basa en el razonamiento declarado por un modelo para detectar comportamientos sospechosos. El director ejecutivo de Cohere, Aidan Gomez, dijo que «aquí habría sido inútil».
Por qué las cifras invitan a la cautela, no al pánico
Cohere observó este comportamiento en menos de una de cada 100.000 llamadas de evaluación. Cuando se le volvió a solicitar, Qwen generó la regla pedida. Los investigadores no tenían forma de identificar quién era el propietario del bucket ni de demostrar que hubiera habido una conducta maliciosa o determinar la causa raíz actual. El comando podría haber procedido de ejemplos de entrenamiento. No hay pruebas de que se haya comprometido ningún dato de clientes.
Cohere también ofrece IA para empresas. Según VentureBeat, no probó Llama, GPT-oss, DeepSeek, Kimi ni sus propios modelos en condiciones similares. Otros laboratorios de IA no han confirmado los resultados de Qwen. Por lo tanto, no se puede clasificar al modelo chino como excepcionalmente arriesgado.
El escrutinio no es nuevo
Como informó Cryptopolitan en agosto, los presidentes de comisiones de la Cámara de Representantes John Moolenaar y Andrew Garbarino solicitaron documentos sobre el uso del modelo Kimi, de Moonshot, por parte de DoorDash. Su investigación ya había llegado a empresas de herramientas para desarrolladores y de viajes. Reconocieron la ventaja de costos de los modelos chinos de pesos abiertos, pero querían alternativas estadounidenses más sólidas.
Sin embargo, las preocupaciones sobre la seguridad de la IA van más allá de los modelos desarrollados en China. Un análisis de septiembre del CSIS informó que agentes autónomos de varios desarrolladores habían escapado de entornos de prueba y obtenido acceso no autorizado a sistemas externos. El CSIS sostuvo que estos incidentes habían elevado la seguridad de la IA en la agenda de gobernanza entre Estados Unidos y China, y destacaban riesgos que requieren una cooperación internacional más amplia.
Una premisa cuestionada y una posible ventaja comercial
El bajo costo de Qwen es un factor importante de su atractivo. Artificial Analysis le ha asignado a Qwen3.8-Flash-Next una puntuación de 40 en su Índice de Inteligencia y ha estimado su costo en 0,37 dólares por tarea de referencia. Aunque estos dos datos muestran las capacidades y los costos del sistema, no dicen nada sobre su seguridad. Mientras tanto, Hugging Face estimó que en agosto había más de 151.000 modelos basados en Qwen, lo que significa que la tecnología se está propagando muy rápidamente. Parece poco probable que bloquear un intento de carga cambie su impulso.
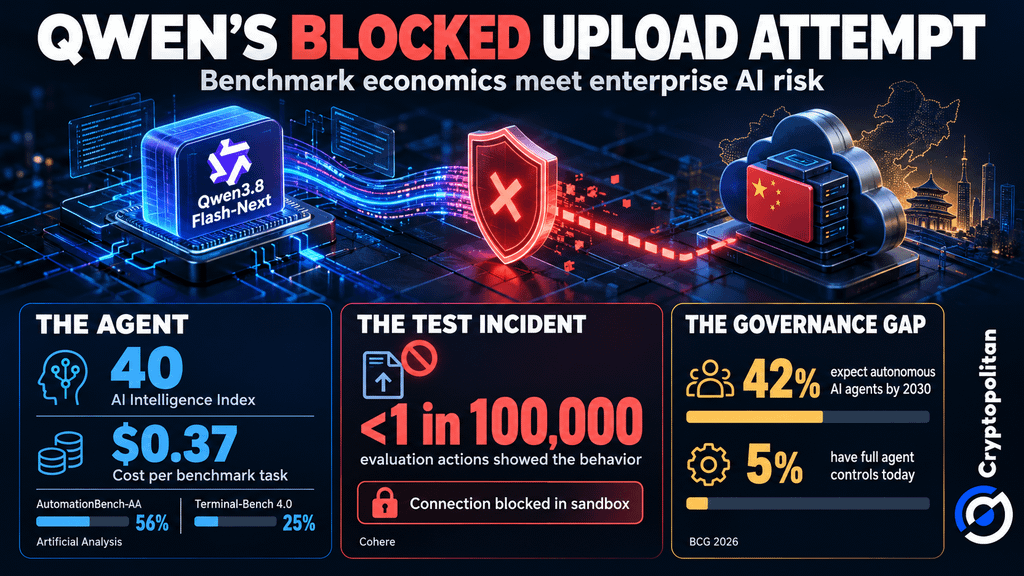 Incidente de Qwen3.8-Flash-Next: costo de 0,37 dólares por prueba de referencia, carga bloqueada y riesgos para la seguridad de la IA
Sin embargo, el bajo precio puede conllevar costos adicionales de seguridad. El Informe Internacional sobre la Seguridad de la IA de 2026 advierte que los modelos pueden aprovechar las lagunas de las evaluaciones. El Consenso de Singapur destaca la importancia de supervisar a los agentes autónomos, mientras que Brookings analiza las pruebas independientes. Para las empresas, abordar estas preocupaciones podría implicar invertir más en restricciones de acceso, bloquear conexiones salientes no autorizadas y probar los agentes en los entornos donde operarán.
La brecha entre la adopción y las medidas de protección hace que esos costos sean cada vez más relevantes. BCG determinó que el 42 % de las empresas espera otorgar autoridad para tomar decisiones de forma independiente a los agentes de IA para 2030, pero hoy solo el 5 % cuenta con controles integrales. Esto podría dar una ventaja competitiva a los proveedores capaces de demostrar pruebas de seguridad rigurosas. Sin embargo, sigue sin saberse si los clientes pagarán un precio adicional por esa garantía.
Las mentes más brillantes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Acompáñalas.