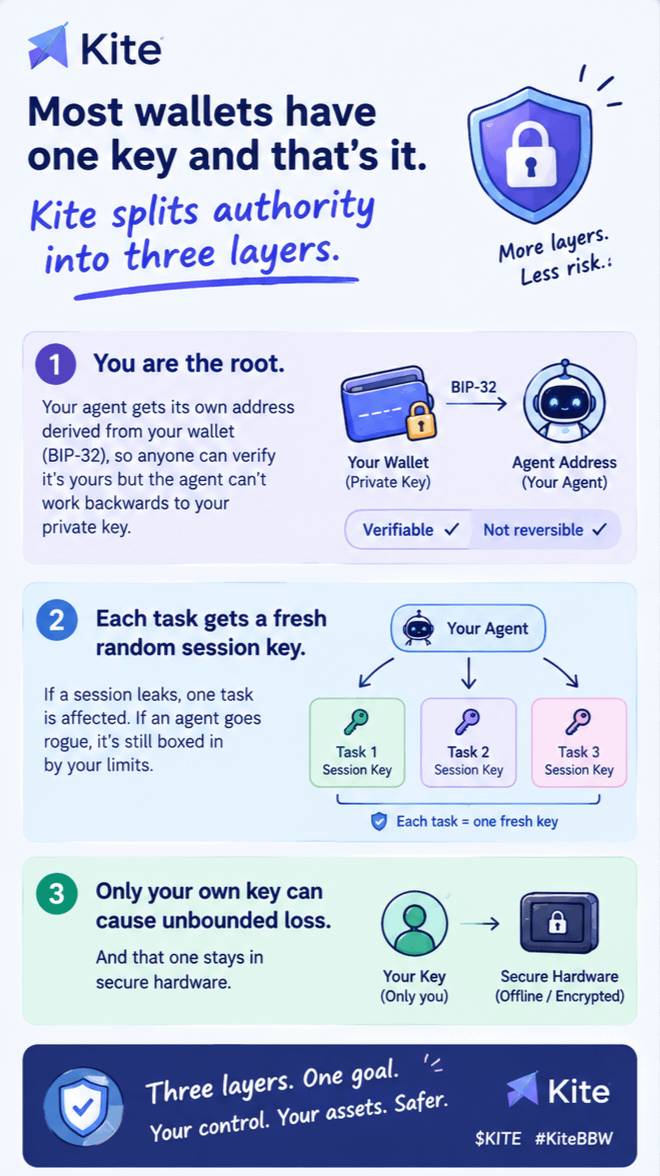
La mayoría de las carteras tienen una sola clave, y nada más. Kite divide la autoridad en tres capas.
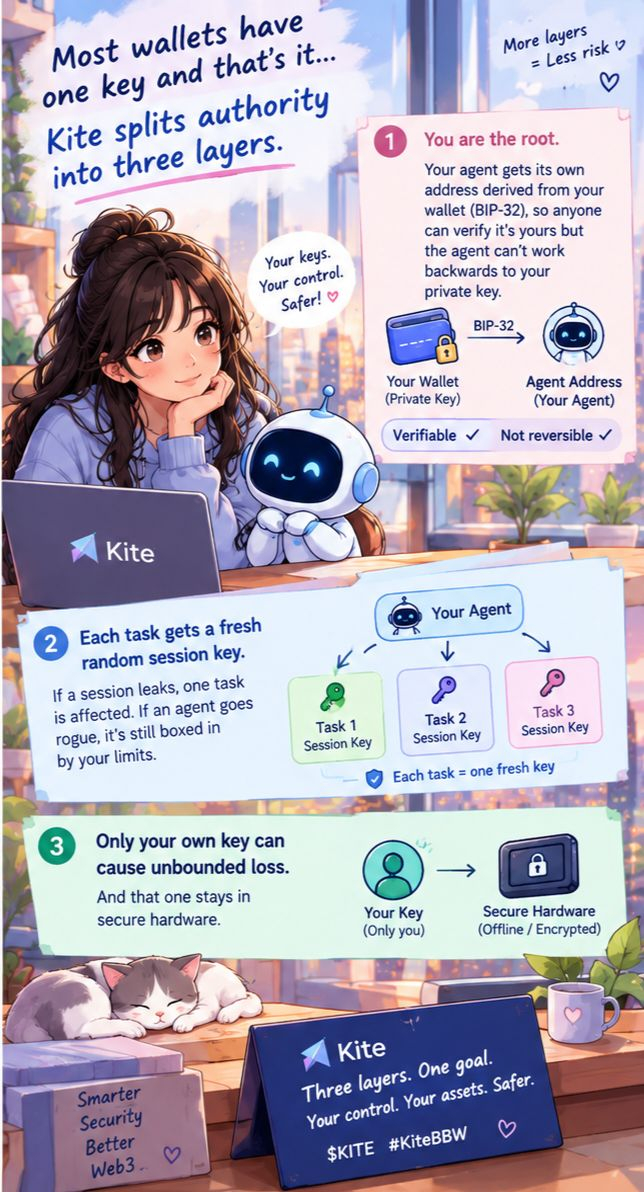
Tú eres la raíz. Tu agente obtiene su propia dirección, derivada de tu cartera (BIP-32), así que cualquiera puede verificar que te pertenece, pero el agente no puede deducir tu clave privada. Después, cada tarea obtiene una nueva clave de sesión aleatoria. Si se filtra una sesión, solo se ve afectada una tarea. Si un agente se vuelve rebelde, sigue estando limitado por tus restricciones. Solo tu propia clave puede provocar pérdidas ilimitadas, y esa se mantiene en hardware seguro.
$KITE #KiteBBW