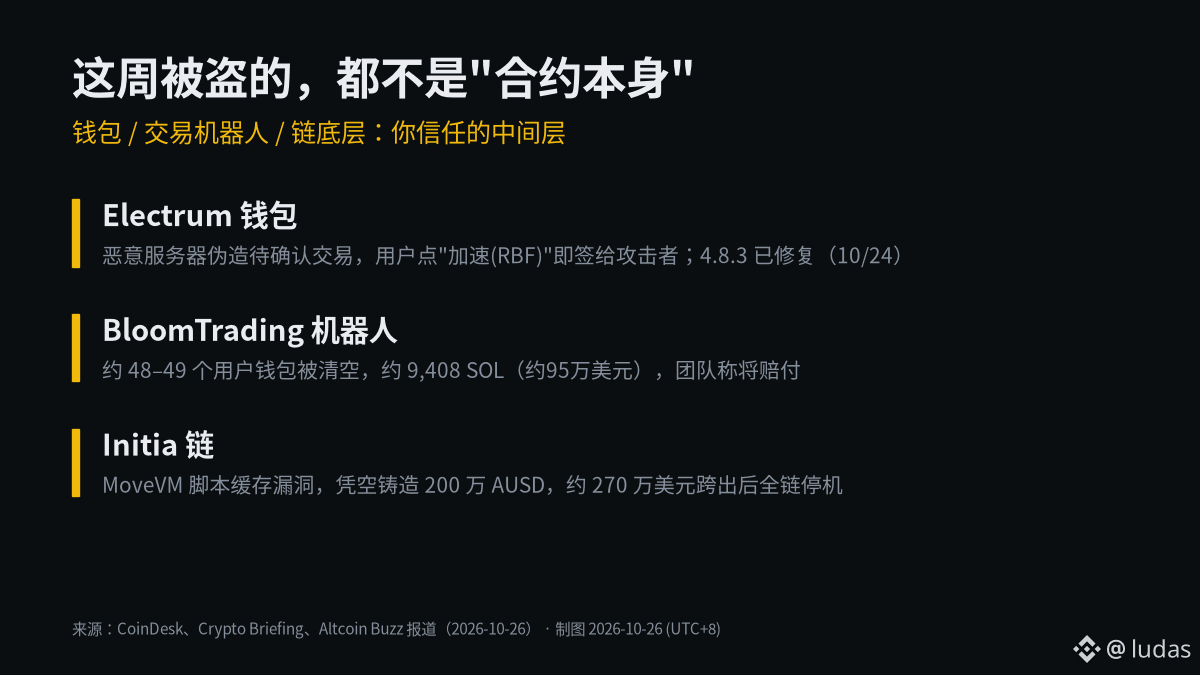
En los tres robos de esta semana, ninguno se debió a un «hackeo de un contrato inteligente».⚠️
🧵 El problema estuvo en las capas intermedias en las que confías por defecto:
1️⃣ Billetera Electrum: un servidor malicioso falsificó una transacción pendiente de confirmación. Al pulsar «acelerar (RBF)», un usuario firmó $BTC para el atacante. Se ha confirmado al menos 1 robo. La versión 4.8.3, que corrige el problema, se publicó el 10/24 (CoinDesk).
2️⃣ Bot de trading BloomTrading: vaciaron las billeteras de unos 48–49 usuarios; robaron aproximadamente 9.408 $SOL , unos 950.000 dólares. El equipo afirma que está investigando el ataque a un tercero y promete compensar las pérdidas (Crypto Briefing).
3️⃣ Cadena Initia: una vulnerabilidad en la caché de scripts de MoveVM permitió acuñar de la nada 2 millones de AUSD. Tras transferirse unos 2,7 millones de dólares fuera de la cadena, se detuvieron tanto la L1 como todos los rollups. Aún no hay fecha para reanudar las operaciones (Altcoin Buzz).
✅ Lista de comprobación:
Actualiza Electrum a la versión 4.8.3 o conéctate únicamente a tu propio servidor; verifica la dirección completa antes de firmar, no mires solo los últimos cuatro caracteres; y deja en la billetera del bot de trading solo el dinero que vayas a usar ese día.
Mi opinión: los informes de auditoría cubren los contratos, pero no los servidores de las billeteras, los bots que custodian claves privadas ni la propia cadena. La seguridad de tus activos depende cada vez más de en quién depositas tu confianza.
¿Sigues usando bots de trading en Telegram? ¿Cuánto dinero pondrías en ellos?👇
Si te resultó útil, dale a «Me gusta»🙏
#Web3安全 #钱包安全 #Solana