


Un investigador de seguridad logró explotar un servidor PHP que se había dejado sin parchear intencionadamente y reclamar su recompensa en bitcoins en poco más de 19 horas.
La maniobra pública era una prueba para comprobar si las recientes vulnerabilidades PHP2Shell son tan peligrosas como se dice.
Stealmybitcoin.com registró la victoria a las 15:47 UTC del 25 de octubre
Stealmybitcoin.com, el sitio donde se alojaba el juego, confirmó que se había reclamado la recompensa. Su página de resultados muestra que se llevaron los bitcoins después de 19,28 horas, y que la victoria quedó registrada a las 15:47 UTC del domingo 25 de octubre.
El bote del premio era de 0.02511679 BTC, con un valor de 2.021,22 dólares en ese momento. La página dice: «Por ahora, no hay bitcoins en este servidor», y añade que podría haber más desafíos.
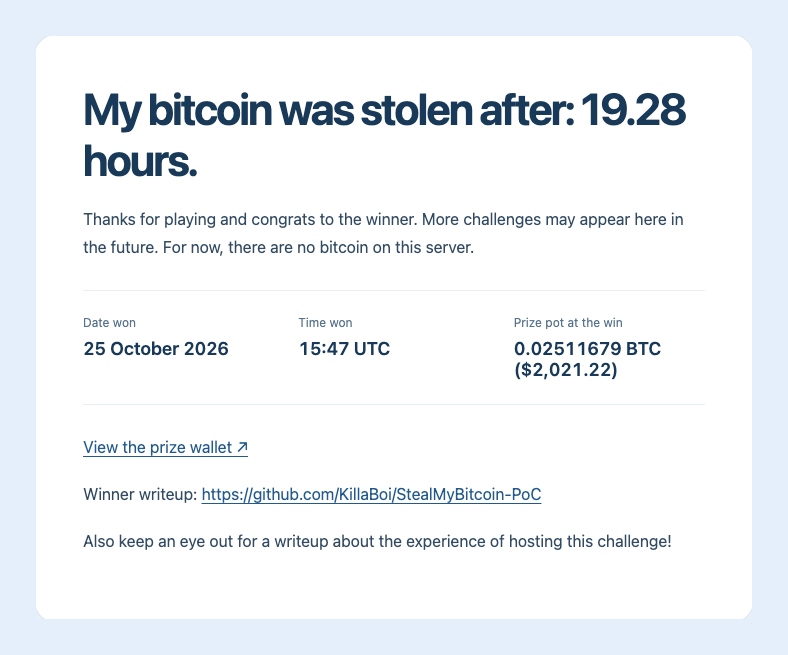 La página de resultados de stealmybitcoin.com registró la victoria tras 19,28 horas, el 25 de octubre de 2026, con un bote de 0.02511679 BTC (2.021,22 dólares).
El ganador, que usa el alias KillaBoi, publicó en GitHub un artículo con una prueba de concepto. El objetivo ejecutaba PHP 8.4.26.
El artículo dice que la única clave privada que recuperó no generaba la dirección del premio que aparecía en la página de inicio. Lo califica de error del creador, reconocido por correo electrónico, y el sitio sigue indicando que el desafío fue ganado.
Más gente también conoció el concurso a través de la cuenta @hackerfantastic, vinculada a la empresa hacker.house. En una publicación del 25 de octubre, la cuenta explicó cómo funcionaba el desafío.
La victoria llega tras las correcciones de emergencia de PHP2Shell del 21 de octubre
El experimento tuvo lugar pocos días después de la carrera contrarreloj para corregir dos errores críticos de PHP. Los detalles de las vulnerabilidades se filtraron en internet, lo que llevó a los responsables de PHP a publicar correcciones de emergencia el 21 de octubre, un día antes de lo previsto, según informó Cryptopolitan.
Las vulnerabilidades, identificadas como CVE-2026-109618 y CVE-2026-109619 y bautizadas como PHP2Shell, recibieron ambas una puntuación de gravedad de 9,2 sobre 10 y permiten ejecutar código de forma remota en servidores sin parchear.
PHP se utiliza en cerca del 70 % de los sitios que usan un lenguaje del lado del servidor conocido, y muchos sitios cerraron como medida de precaución. Finlandia, los Países Bajos y Francia desconectaron temporalmente sitios web gubernamentales.
Cloudflare dijo que detectó millones de lo que calificó como intentos de explotación en las horas posteriores a la divulgación pública de los errores.
Se concedieron dos meses a una coalición que incluía a OpenAI para preparar correcciones. OpenAI dijo que las mismas herramientas de IA que detectaron los fallos también podían ayudar a los atacantes a crear exploits rápidamente.
El operador del sitio ha prometido publicar por separado un artículo sobre la experiencia de alojarlo.
Las mentes más brillantes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Acompáñalas.