


Keystone, fabricante de billeteras físicas, dijo que un intruso accedió a su tienda en línea, que funciona con Shopify, y se llevó nombres de clientes, datos de contacto, direcciones de envío y registros de pedidos, aunque no datos de pago, frases de recuperación ni claves privadas.
Filtración detectada el 20 de octubre y confirmada el 23 de octubre
La empresa, con sede en Hong Kong, se disculpó en X el sábado 24 de octubre y dijo que detectó un acceso no autorizado a su sitio web oficial el 20 de octubre y que, tras revisar la actividad de la API con Shopify, confirmó el 23 de octubre que un tercero había obtenido datos de envío de los clientes.
«Confiaron en nosotros al compartir esos datos, y lamentamos no haberlos protegido», escribió Keystone.
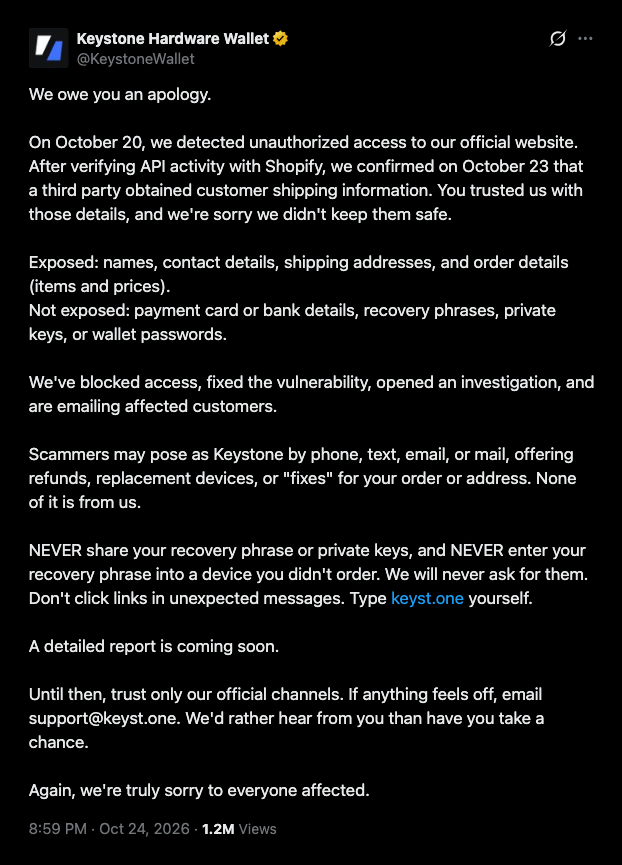 Comunicado de Keystone sobre la brecha, publicado por @KeystoneWallet en X el 24 de octubre de 2026.
Los registros robados incluyen nombres, datos de contacto, direcciones e información de pedidos, como los artículos comprados y sus precios. Según Keystone, las frases de recuperación, las claves privadas, las contraseñas de las billeteras y los datos de tarjetas y cuentas bancarias no quedaron expuestos.
La empresa dijo que había bloqueado el acceso, corregido la vulnerabilidad, iniciado una investigación y comenzado a enviar correos electrónicos a los clientes afectados. No ha informado cuántas víctimas hay, por dónde se produjo la intrusión ni quién es el atacante, aunque dijo que pronto publicará un informe detallado.
Keystone advirtió a los compradores que los impostores podrían llamarlos, enviarles mensajes de texto, correos electrónicos o cartas con ofertas de reembolsos, dispositivos nuevos o «soluciones» relacionadas con un pedido o una dirección. También les recomendó no introducir una frase de recuperación en un dispositivo que no hubieran pedido y escribir ellos mismos la dirección keyst.one.
Antes de que Keystone hiciera pública la noticia, el usuario de X @PEPE_Whale69 informó el viernes por la noche de una posible filtración. Dijo que había recibido una llamada de alguien que suplantaba un número de la policía de Montreal y le preguntó si Amazon, eBay o Keystone le sonaban de algo.
La publicación decía que los datos que dio la persona que llamó coincidían con los del pedido de Keystone que el usuario hizo en 2024. Keystone respondió a la 1:08 a. m., hora del este, del sábado, diciendo que había «iniciado una investigación urgente sobre este asunto».
Clientes afirman que se filtraron pedidos de hace más de 180 días
Keystone ha promocionado la eliminación de datos como una ventaja de sus productos. El 5 de enero, el día en que se notificó a los clientes de Ledger sobre una filtración en Global-e, su socio de comercio electrónico, Keystone publicó que «180 días después de tu pedido, tus datos de envío se eliminan de forma permanente».
«Otras billeteras de hardware conservan tus datos para siempre. Nosotros eliminamos tus datos de envío en un máximo de 180 días», escribió Keystone en marzo.
El sábado, @trintaetres_33 dijo que recibió el correo electrónico sobre la brecha pese a haber comprado un dispositivo hacía más de dos años. @BlockchainBarmy dijo que habían transcurrido 214 días entre su último pedido y la brecha.
El pedido de 2024 vinculado a la llamada suplantada también tiene más de 180 días, pero Keystone no ha dicho públicamente si cumplió su propia política, y no se ha verificado ninguna de las afirmaciones de los clientes.
En su página «Promesa de privacidad», Keystone afirma que toda la información de envío se elimina automáticamente 180 días después de un pedido. Sin embargo, en su política de privacidad, cuya última modificación fue en mayo de 2021, dice que los datos de los pedidos solo se eliminan de los clientes que no hayan realizado ningún pedido en los últimos 180 días.
Un artículo del centro de ayuda dice que se conservan los registros de la ciudad y el país incluso cuando los compradores solicitan su eliminación, y que Shopify realiza la eliminación definitiva.
En agosto, Trezor dijo que una brecha en ShipMonk, su socio de envíos, expuso los datos de casi 14.000 clientes. Más adelante, sumó a la cifra unos 67.000 clientes más de Estados Unidos.
Unos días después de la primera divulgación de Trezor, SafePal dijo que un error en su sistema de seguimiento de pedidos había expuesto los datos de casi 40.000 clientes.
A principios de este mes, Cryptopolitan informó que Ledger confirmó que unos chips ocultos dentro de las billeteras vendidas por CryptoBilis leían frases de recuperación de 24 palabras durante la configuración y las enviaban mediante LTE. Según investigadores de la cadena de bloques, las pérdidas superaron los 86 millones de dólares.
Por este motivo, Trezor dejará de vender a algunos revendedores a partir del 1 de enero de 2027.
Las billeteras Keystone usan códigos QR para firmar transacciones, por lo que no necesitan conexión USB, Bluetooth ni Wi-Fi. El ataque afectó a la tienda de la empresa en Shopify.
Si estás leyendo esto, ya vas un paso por delante. Sigue así con nuestro boletín.