Crees que estás acelerando la transacción
Pero en realidad estás haciendo una transferencia
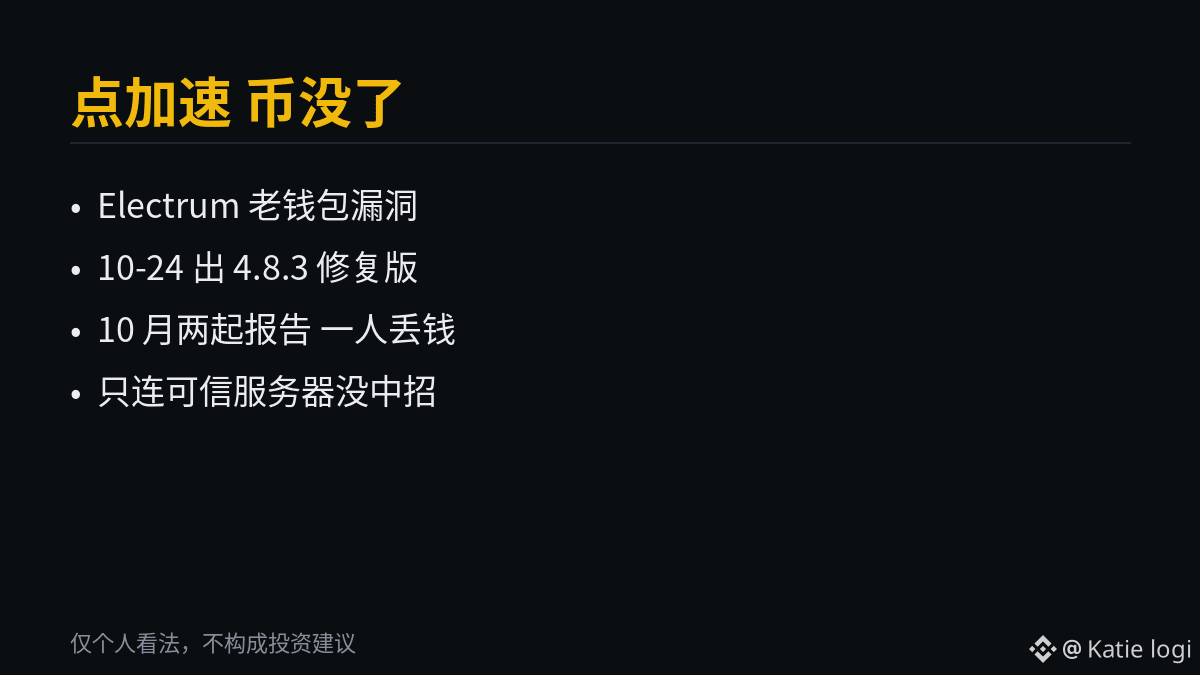
La vieja cartera Electrum cayó esta vez en una trampa muy astuta
El 26 de octubre, CoinDesk reveló
La vulnerabilidad no estaba en la clave privada, sino en la transacción sin confirmar que te mostraba el servidor
A diferencia de un nodo completo, Electrum depende de servidores externos para consultar y difundir transacciones
Las versiones antiguas confiaban en las transacciones pendientes que informaba el servidor, sin verificar las firmas
Así, un servidor malicioso podía tomar ese pago tuyo que aún no se había confirmado en la cadena
Y sustituirlo en secreto por una transacción falsa con la dirección del atacante como destinatario
La transacción falsa no tenía comisión y parecía atascada
Pagabas una comisión para acelerarla, con la intención de que se procesara
Y la cartera firmaba una sustitución válida usando esa transacción falsa
El dinero iba directamente al bolsillo del atacante
Lo más astuto es que los últimos cuatro caracteres de la dirección falsa eran idénticos a los de la dirección verdadera
A simple vista, era imposible darse cuenta
En octubre ya se habían reportado dos casos
El del 11 de octubre afectó a una cartera multifirma con dos dispositivos de hardware. El usuario verificó el pago verdadero en ambos dispositivos
Solo más tarde descubrió que en el historial había aparecido una transferencia saliente desconocida. En ese caso no se perdió dinero
En el segundo caso, del 18 de octubre, el usuario aumentó la comisión de una transacción que había sido sustituida y perdió dinero. El equipo oficial no reveló la cantidad
Tampoco señaló qué servidores maliciosos estaban implicados
El 24 de octubre, el equipo oficial publicó la versión 4.8.3
Añadió la verificación de firmas para las transacciones sin confirmar afectadas
Las versiones antiguas siguen siendo vulnerables si se conectan a un servidor malicioso
Quienes solo se conectan a sus propios servidores no estuvieron expuestos
Que una cartera sea antigua no significa que sea segura
Esta vez no robaron tu contraseña, sino la confianza que depositas en esa transacción pendiente
Opinión personal únicamente; no constituye asesoramiento de inversión
#Electrum钱包漏洞 $BTC