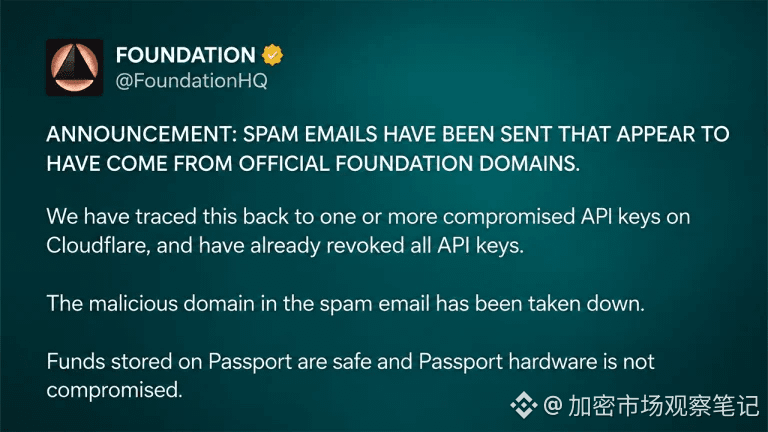
¡Qué fuerte! Foundation, fabricante de monederos físicos, sufrió una filtración de datos de clientes y, para colmo, los atacantes se hicieron pasar por la empresa y enviaron correos electrónicos de «retirada urgente». La contradicción resulta escalofriante. El incidente se hizo público la noche del 25 de octubre. Los atacantes utilizaron una clave API de Cloudflare robada para enviar correos de phishing desde el dominio oficial de Foundation. La empresa afirmó que eliminó a los intrusos unos 10 minutos después de recibir avisos de los usuarios y aseguró que los fondos almacenados en Passport seguían estando seguros.
El correo afirmaba que había un problema con el componente de pantalla de Passport que podía provocar el robo de bitcoins y dirigía a los usuarios a un sitio web falso de la aplicación complementaria Envoy, donde los inducía a introducir su frase de recuperación o a transferir sus fondos. Foundation revocó las claves API afectadas, cerró el dominio malicioso y bloqueó el envío de nuevos correos no autorizados, pero eso no significa que ya se haya esclarecido el alcance del problema con los datos de los usuarios.
Lo más preocupante es que algunos correos incluían nombres reales, domicilios, números de teléfono e información sobre compras anteriores. El CEO, Zach Herbert, dijo que una vulnerabilidad en una aplicación autoalojada podría haber permitido acceder a la infraestructura de backend. Después señaló a Cal.com y afirmó que los atacantes podrían haber accedido al buzón de atención al cliente. Sin embargo, todavía no se ha revelado cuánta información se filtró ni cuántas personas recibieron los correos maliciosos. Incluso antiguos candidatos a puestos de trabajo, personas que se habían puesto en contacto con Foundation hace varios años y clientes que habían solicitado que se eliminaran sus datos afirmaron haber recibido correos.
Desde el punto de vista de la seguridad de los dispositivos, Foundation afirmó que los sistemas afectados eran los de comunicaciones y datos de clientes, no el hardware de Passport, incluidos Founder’s Edition, Core y Prime. En comparación con la reciente filtración de datos de clientes revelada por Keystone, el riesgo de phishing para los usuarios de monederos físicos se está volviendo más concreto: la información personal auténtica hace que las notificaciones falsas parezcan más legítimas. El impacto general en el mercado de BTC parece neutral, ya que el artículo original no indica que la red o el precio de bitcoin se hayan visto afectados. Sin embargo, el riesgo de seguridad para los usuarios afectados es preocupante, especialmente para quienes hayan revelado su frase de recuperación: deberían usar un dispositivo de confianza para transferir sus fondos a un monedero nuevo. ¿Qué deberían priorizar ahora los fabricantes de monederos físicos: divulgar los detalles de la vulnerabilidad o mejorar primero la protección de los datos de sus clientes?
$BTC $ETH
Fuente: Bitcoin.com News