


Se han enviado correos electrónicos fraudulentos desde los dominios de Foundation. La empresa que creó la billetera física Passport para Bitcoin ha rastreado su origen hasta al menos una clave de API de Cloudflare filtrada.
Revocó todas las claves de API a última hora del 25 de octubre y afirmó que los dispositivos Passport y los bitcoins que contienen están a salvo.
Los fondos de Passport están a salvo, afirmó la empresa a las 11:47 p. m., hora del Este
A las 11:47 p. m., hora del Este, Foundation publicó la advertencia en X. Ya circulaba spam que parecía provenir de dominios oficiales de Foundation, y el dominio malicioso que contenía fue cerrado.
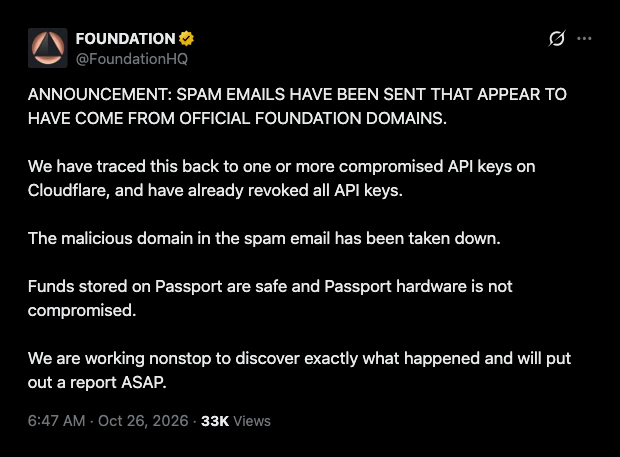 La advertencia de Foundation sobre los correos electrónicos de spam, publicada por @FoundationHQ en X el 26 de octubre de 2026.
El software puede usar una clave de API para acceder a una cuenta sin contraseña. Basta con una filtración para que quien la tenga pueda entrar.
«Los fondos almacenados en Passport están a salvo y el hardware de Passport no se ha visto comprometido», dijo la empresa. Añadió que trabajaba sin descanso para esclarecer exactamente lo ocurrido y que publicaría un informe.
La guía de configuración de Foundation dice que Passport Core es un dispositivo sin conexión que se usa para almacenar claves y firmar transacciones. Una billetera de software vinculada crea cada transacción y el dispositivo la aprueba.
Compradores de Passport dicen que los mensajes incluían sus nombres y direcciones
El usuario de X @crisisdot dijo a las 11:29 p. m., hora del Este, que había recibido un mensaje de hello@foundation.xyz «diciendo que mis fondos de Passport estaban en riesgo y pidiéndome que cambiara a una nueva frase de recuperación».
El mismo usuario dijo que también estaba activo un sitio en incident.foundation.xyz y que el «correo electrónico y el DNS de Foundation están comprometidos». Entre las 11:29 p. m. y las 11:44 p. m., hora del Este, llegaron tres publicaciones de destinatarios.
Todas se publicaron antes de que Foundation se pronunciara.
Un cliente dijo que el mensaje hacía referencia a una compra de mediados de 2025 y que había pasado los filtros de spam.
El mismo comprador dijo que parecía que los estafadores tenían una dirección de envío, un nombre, una dirección de correo electrónico y datos de la compra. Otro destinatario dijo que el correo incluía su nombre, dirección y correo electrónico.
Foundation no ha dicho si se accedió a la información de los pedidos de sus clientes ni de dónde obtuvieron esos datos quienes enviaron los mensajes. La política de privacidad de la empresa afirma que Foundation no puede recuperar frases semilla ni claves privadas perdidas y que «nunca te pedirá que las reveles».
Trezor sufrió un ataque similar en septiembre. El fabricante de billeteras advirtió a sus usuarios sobre una falsa «Alerta de seguridad crítica» enviada a través de su proveedor externo de correo electrónico el 9 de septiembre, informó Cryptopolitan.
Un destinatario informó que el mensaje superó las comprobaciones DKIM, SPF y DMARC. Trezor dio de baja el dominio utilizado para enviarlo.
Nick Neuman, director ejecutivo de Casa, dijo que los usuarios de BitBox parecían estar recibiendo correos electrónicos similares y que un proveedor de correo electrónico de marketing compartido podría haberse visto comprometido.
Una lista de compradores de Trezor se había filtrado semanas antes. Debido a la brecha de seguridad en ShipMonk, socio de envíos, quedaron expuestos los nombres, direcciones, números de teléfono, correos electrónicos y datos de pedidos de unos 80.700 usuarios.
Trezor dijo que ningún dispositivo, clave privada ni copia de seguridad de billetera se había visto comprometido.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.