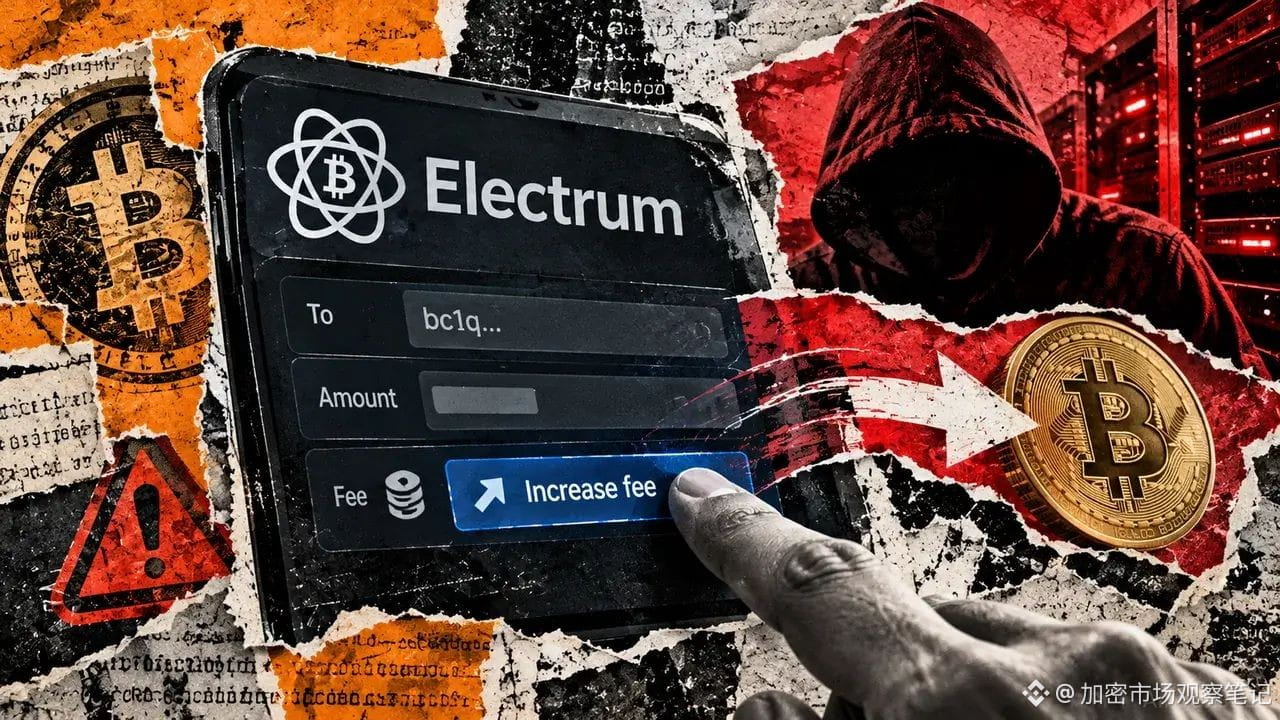
¡Alerta! La billetera de Bitcoin Electrum ha revelado una vulnerabilidad de alto riesgo: los hackers podían desviar fondos cuando los usuarios aumentaban las comisiones. Una contradicción tan inquietante pone los pelos de punta. El equipo de desarrollo informó el 24 de octubre que al menos un usuario había aprobado una transacción fraudulenta sin saberlo. Todas las versiones anteriores a la 4.8.3 podrían estar afectadas.
El problema se debe a que Electrum depende de servidores externos para rastrear las transacciones no confirmadas. Un servidor malicioso puede retener el pago original del usuario y mostrar en su lugar una transacción alternativa dirigida a la dirección del atacante. Para colmo, la firma de esta transacción no era válida inicialmente, pero el cliente afectado seguía mostrándola en el historial de la billetera.
Si después el usuario aumentaba manualmente la comisión mediante la función Replace-by-Fee de Bitcoin, la billetera podía generar una firma válida para la información de pago manipulada y transferir los fondos al atacante sin que se filtrara la clave privada. En el caso del 18 de octubre, la comisión de la transacción fraudulenta se fijó en 0, posiblemente para inducir a la víctima a acelerar la transacción. El atacante también hizo que los últimos cuatro caracteres de la dirección coincidieran con los de la dirección real del destinatario, aumentando el riesgo de confusión.
Electrum marcó la versión 4.8.3 el 23 de octubre y publicó una actualización el 24 de octubre. La nueva versión comprueba las firmas de las entradas propias de la billetera antes de que las transacciones no confirmadas se incorporen al historial local. El equipo recomienda descargar el parche desde el sitio web oficial y verificar la dirección completa del destinatario y el importe al firmar. Según el anuncio, los clientes que se conectan únicamente a servidores de confianza, incluidos los servidores privados operados por sus usuarios, no se ven afectados por este ataque.
En cuanto al BTC, la evaluación a corto plazo apunta a un sesgo bajista por el riesgo, ya que los incidentes de seguridad en las billeteras pueden debilitar la confianza de los usuarios en el proceso de confirmación de transacciones. Sin embargo, el texto original no proporciona datos sobre el impacto en el precio, por lo que no se puede concluir que el mercado ya haya caído. Aún no se han anunciado el importe total robado ni la cantidad de billeteras afectadas. Habrá que estar atentos al alcance de la explotación de la vulnerabilidad y a la actualización de los usuarios. ¿Seguirías usando este tipo de billeteras que dependen de servidores externos o preferirías configurar tu propio servidor de confianza?
Pregunta para la comunidad: ¿Seguirías usando billeteras que dependen de servidores externos o preferirías configurar tu propio servidor de confianza?
$BTC
Fuente: CryptoSlate