Antes, solo tenías que recordar una frase: «Mientras no pierdas la clave privada, tus monedas están seguras».
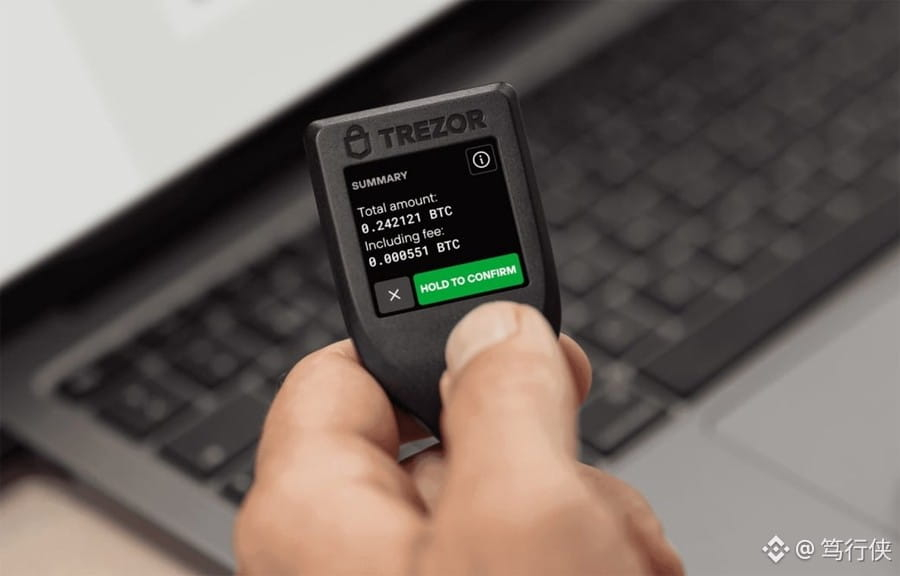
El 24 de octubre, Electrum hizo añicos esa idea: usuarios con las claves privadas guardadas en dos Trezor casi vieron cómo les robaban las monedas.
Veamos tres datos:
En dos ataques, el 11 y el 18 de octubre, la segunda víctima perdió sus monedas directamente al «acelerar la transacción».
La dirección del atacante solo se diferenciaba en los últimos cuatro caracteres y ofrecía una comisión de cero para tentarte a pulsar «Acelerar».
En 2018, un ataque idéntico se llevó 771 monedas: $BTC .
No te apresures a decir «las carteras físicas están a salvo»: la víctima usaba precisamente dos Trezor en un esquema multifirma de tres firmas.
El principio, en una frase: las carteras ligeras no descargan la cadena de bloques; confían por completo en servidores desconocidos para saber si una transacción es real. El servidor ocultó tu pago legítimo y lo sustituyó por una transacción falsa; cuando pulsaste «Acelerar», firmaste la transacción del ladrón.
Dicho en cristiano: la clave privada protege tu capacidad de firmar, no tus ojos. La «seguridad» de una cartera ligera es prestada; el servidor puede retirarla cuando quiera.
¿Y qué tiene que ver contigo? Sigue estos cuatro pasos, en orden:
Actualiza solo desde electrum.org a la versión 4.8.3 y verifica la firma GPG. En cuanto se publicó el aviso, aparecieron de inmediato páginas falsas para pescarte con actualizaciones fraudulentas.
Antes de firmar, verifica la dirección completa; no mires solo los últimos cuatro caracteres. Este ataque estaba diseñado para engañar a quienes solo miran «el final».
Si una transacción pendiente se queda atascada, consulta primero su txid en un explorador de bloques y luego decide si pulsas «Acelerar».
Solución a largo plazo: ejecuta tu propio nodo o guarda las cantidades grandes en frío en una cartera física.
Aviso de riesgo:
Hasta ahora no se han revelado ni el importe total robado ni el número de servidores maliciosos.
La única condición para reconocer que nos equivocamos: si se revelan más víctimas, el problema de confianza en las carteras ligeras pasará a ser un riesgo para todo el sector, y usar una cartera física junto con un nodo propio dejará de ser una «recomendación» y se volverá imprescindible.
Nodo de verificación: futuras declaraciones oficiales sobre la magnitud de las pérdidas.
No te robó la clave privada: te robó la costumbre de «mirar por encima y quedarse tranquilo».
La lista de acciones está lista: actualiza a la versión 4.8.3. Hazlo hoy.
#Electrum钱包漏洞致资金被盗 #Electrum修复4.8.3前版本高危漏洞