🚨 SI TU PLATAFORMA O SITIO WEB DE CRIPTOMONEDAS SIGUE USANDO UNA VERSIÓN VULNERABLE DE PHP, TUS FONDOS PODRÍAN ESTAR EN GRAVE PELIGRO.
Un hacker acaba de demostrar lo peligrosas que son las vulnerabilidades de seguridad de PHP descubiertas recientemente al infiltrarse en un servidor en solo 19 horas.
Esto es lo que ocurrió.
Un desarrollador creó deliberadamente un sitio web vulnerable en PHP, puso bitcoins reales en juego y retó a todo internet a hackearlo.
Quien lograra explotar la vulnerabilidad y recuperar la clave privada se llevaría los bitcoins.
El desafío se diseñó para comprobar si las vulnerabilidades de seguridad de PHP recién descubiertas eran realmente tan peligrosas como advertían los investigadores.
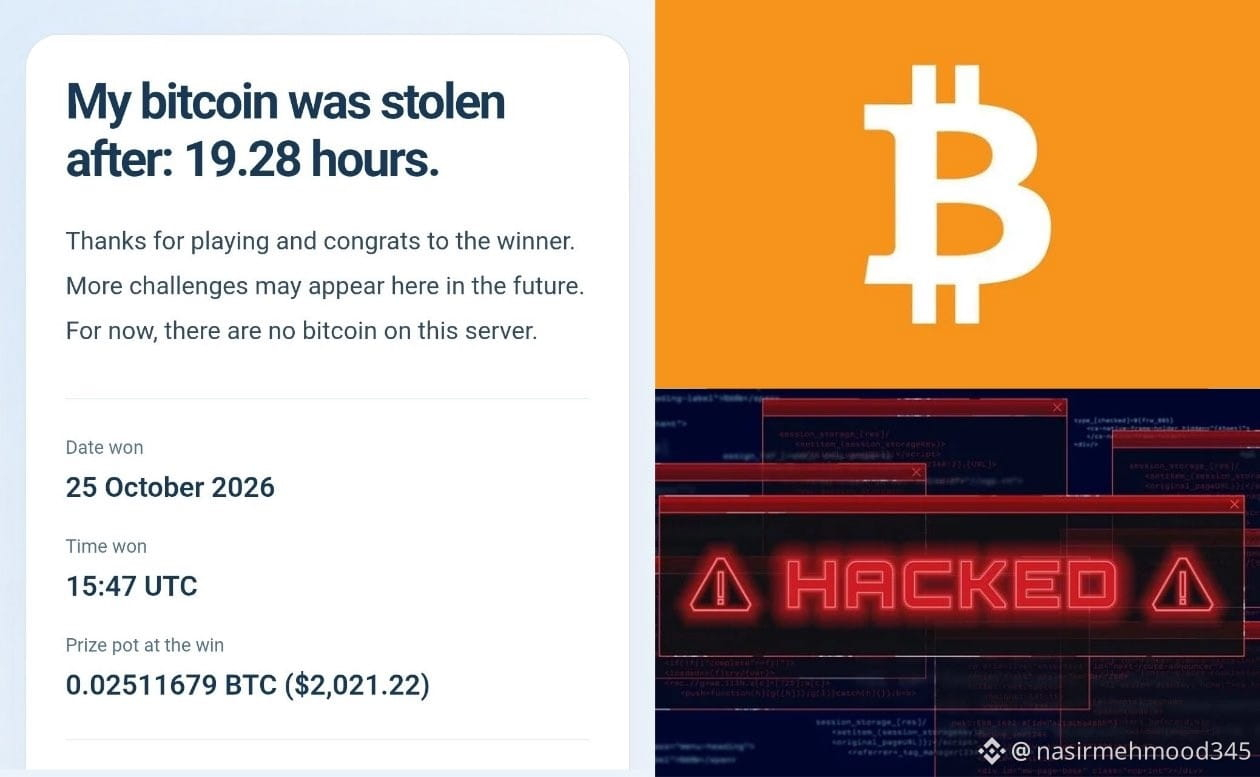
En solo 19,28 horas, alguien logró hackear el servidor y recuperar la clave secreta.
El premio era de 0.02511679 BTC, con un valor aproximado de 2.021 dólares.
Esto demuestra que la amenaza es real y no es simplemente otra advertencia de seguridad exagerada.
Quienes exploten estas vulnerabilidades podrían obtener acceso a datos confidenciales del servidor, incluidas contraseñas, credenciales y claves privadas de criptomonedas.
Y si esas claves se ven comprometidas, podrían robarse los fondos que controlan.
Si usas una plataforma o un servicio de criptomonedas que depende de servidores PHP vulnerables, deberías tomarte esta advertencia en serio.
$BTC
Un hacker acaba de demostrar lo peligrosas que son las vulnerabilidades de seguridad de PHP descubiertas recientemente al infiltrarse en un servidor en solo 19 horas.
Esto es lo que ocurrió.
Un desarrollador creó deliberadamente un sitio web vulnerable en PHP, puso bitcoins reales en juego y retó a todo internet a hackearlo.
Quien lograra explotar la vulnerabilidad y recuperar la clave privada se llevaría los bitcoins.
El desafío se diseñó para comprobar si las vulnerabilidades de seguridad de PHP recién descubiertas eran realmente tan peligrosas como advertían los investigadores.
En solo 19,28 horas, alguien logró hackear el servidor y recuperar la clave secreta.
El premio era de 0.02511679 BTC, con un valor aproximado de 2.021 dólares.
Esto demuestra que la amenaza es real y no es simplemente otra advertencia de seguridad exagerada.
Quienes exploten estas vulnerabilidades podrían obtener acceso a datos confidenciales del servidor, incluidas contraseñas, credenciales y claves privadas de criptomonedas.
Y si esas claves se ven comprometidas, podrían robarse los fondos que controlan.
Si usas una plataforma o un servicio de criptomonedas que depende de servidores PHP vulnerables, deberías tomarte esta advertencia en serio.
$BTC