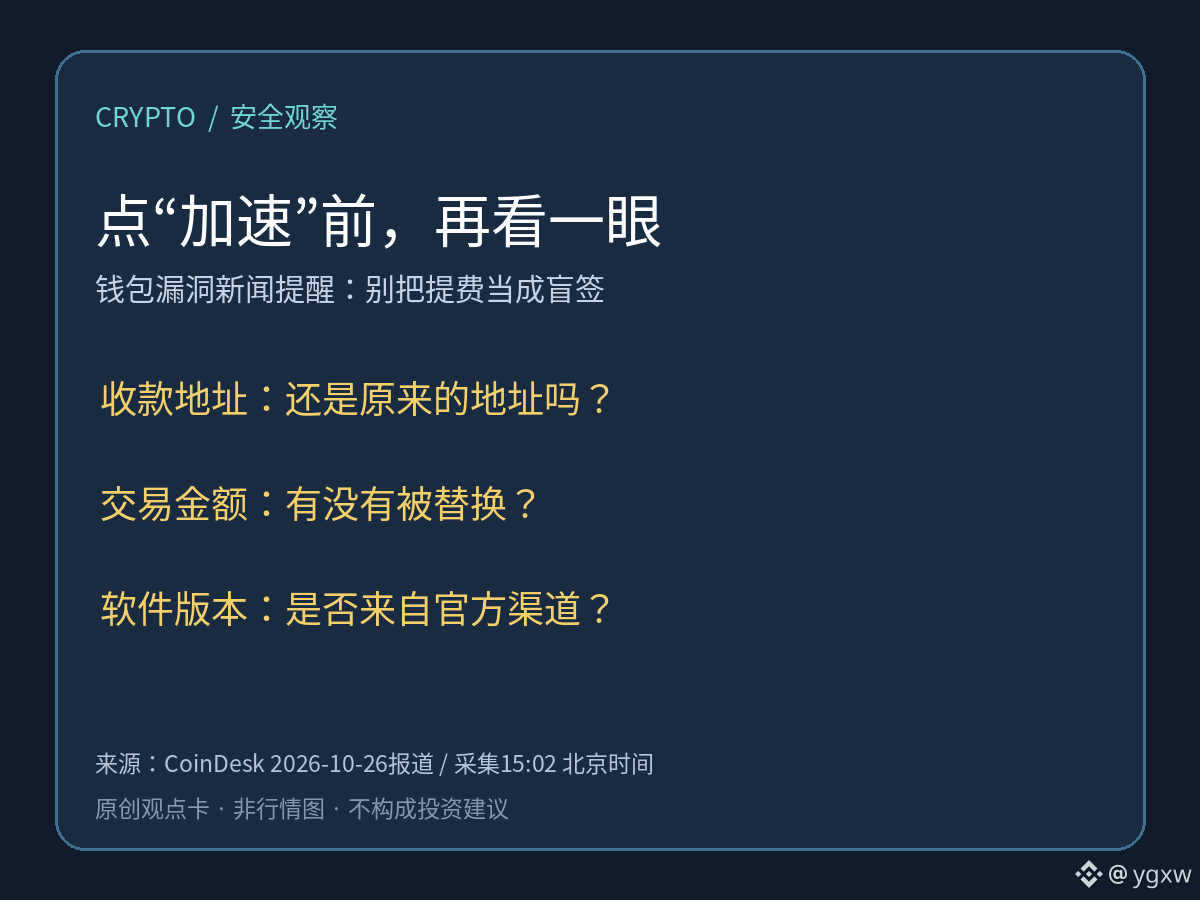
Esta noticia de la tarde merece más atención que intentar adivinar la próxima vela. CoinDesk informó hoy que una vulnerabilidad en una billetera de Bitcoin permitía que un servidor malicioso reemplazara transacciones. Al pulsar «Acelerar» y aceptar una comisión más alta, los usuarios podrían haber aprobado una transacción falsa. Según el reportaje, los desarrolladores ya corrigieron la vulnerabilidad.
Recuerda: acelerar una transacción no debería convertirse en firmar a ciegas. Actualiza la billetera, verifica la dirección del destinatario, el importe y los datos del cambio antes de confirmar. La red de Bitcoin no ha sido hackeada, ¡así que no transfieras tus monedas presa del pánico!
Fuente: CoinDesk, 26 de octubre, 13:15 (hora de Pekín).