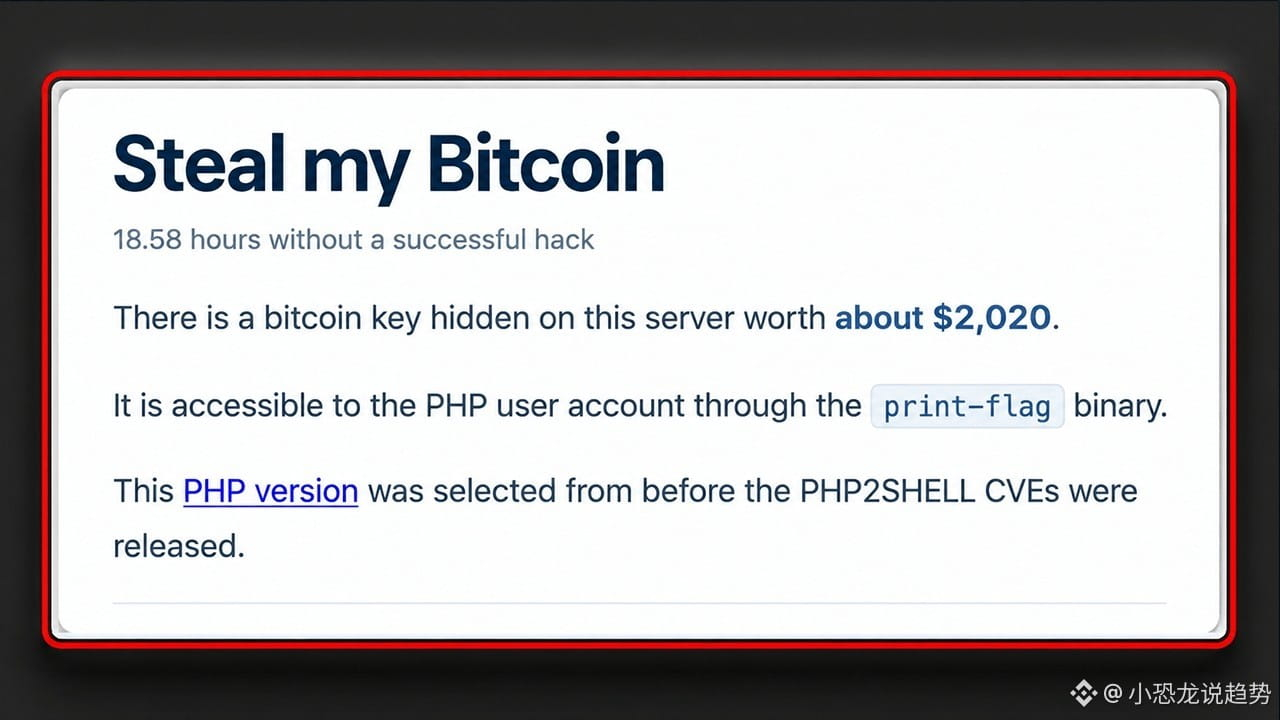
Bitcoin por valor de 2.000 dólares estuvo expuesto en internet durante 25 horas y ningún hacker del mundo se lo llevó 🦖
📣 盘面异动群里喊
Un sitio web llamado Steal My Bitcoin dejó deliberadamente abierta una máquina con un servidor PHP sin parches y escondió dentro la clave privada de una billetera de bitcoin. Quien la consiguiera primero podría retirar los fondos. El premio empezó siendo de solo 500 dólares, pero las donaciones de los usuarios lo elevaron a unos 2.000 dólares, equivalentes a aproximadamente 0,025 bitcoin. Más de 17 horas después de su lanzamiento, la billetera seguía intacta. Cuando un medio independiente hizo el recuento, ya habían pasado 25 horas.
Las reglas eran muy claras: solo se podía atacar la aplicación web y el contenedor PHP; nada de tocar el host, tumbar la infraestructura ni saturar el servidor. Todas las acciones quedaban registradas. En pocas palabras, era un experimento público con recompensa. El objetivo no era ganar dinero, sino demostrar que una billetera de bitcoin no podía vaciarse aprovechando sin más la vulnerabilidad de red más alarmante del año 💰
La versión que tenía abierta era PHP 8.4.26, afectada por dos vulnerabilidades graves conocidas en conjunto como PHP2Shell: CVE-2026-109618 y CVE-2026-109619. Ambas tienen una puntuación de gravedad de 9,2 y son errores de gestión de memoria. En ciertas configuraciones, un atacante puede ejecutar comandos de forma remota sin iniciar sesión. Los parches de emergencia oficiales no se publicaron hasta el 21 de octubre. Ese mismo día, organismos gubernamentales de Países Bajos, Australia, Japón, Finlandia y otros países desconectaron sus sitios web por precaución.
Pero la historia dio un giro al día siguiente. El investigador independiente LiveOverflow publicó un análisis del sitio. A partir de los encabezados de respuesta, identificó nginx y PHP 8.4.26; luego comparó repetidamente el comportamiento con un entorno local y descubrió que la respuesta se parecía más a la de nginx reenviando las solicitudes al servidor de línea de comandos integrado de PHP. Además, lo que se devolvía era una página index estática: no se ejecutaba el script index. Si esta interpretación es correcta, las dos vulnerabilidades de nivel 9,2 no tenían ninguna vía de entrada en esa máquina. No es que los hackers no pudieran entrar: es que la puerta ni siquiera estaba ahí ⚠️
En mi opinión, el verdadero valor de esta historia no está en quién se queda con esos 2.000 dólares, sino en que pone sobre la mesa una diferencia que suele pasarse por alto: la misma vulnerabilidad puede implicar riesgos completamente distintos según cómo esté implementada. Para algunos, la puerta está abierta de par en par; para otros, hay otra pared detrás. Por eso, determinar la gravedad de una vulnerabilidad según si alguien ha sido hackeado o no no tiene sentido. Y lo mismo ocurre al revés: que nadie haya superado un desafío público no significa que la vulnerabilidad sea falsa.
La puntuación de 9,2 es real, y el parche del 21 de octubre también. Hay que actualizar de todos modos.
Bitcoin está ahora a 80.388 dólares, con una caída del 0,18 % en 24 horas. Ethereum está a 2.340 dólares. El mercado apenas se mueve, pero los parches de los servidores no pueden esperar ni un día.
Si tu entorno de producción todavía ejecuta una versión afectada de PHP, ¿preferirías detenerlo y actualizar de inmediato, o esperar un par de días para ver qué pasa? Cuéntanos en los comentarios 👀
Toca el avatar para ver la transmisión en vivo
Cada día te traemos noticias sobre seguridad on-chain y temas de actualidad de Bitcoin. No solo te contamos qué pasa, también te ayudamos a entender la lógica y las oportunidades que hay detrás 👀🚀