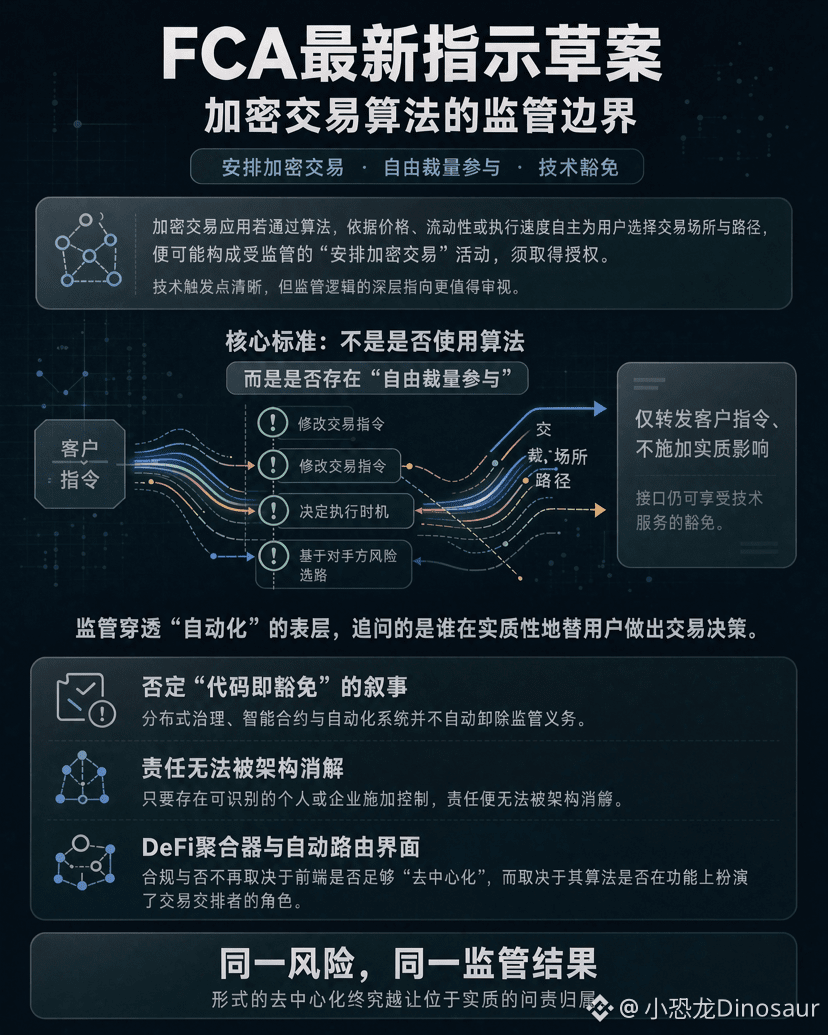

El último borrador de directrices de la Autoridad de Conducta Financiera del Reino Unido (FCA) pone el foco en un aspecto aparentemente técnico: si una aplicación de trading de criptomonedas elige de forma autónoma, mediante algoritmos y basándose en el precio, la liquidez o la velocidad de ejecución, los lugares y las rutas de ejecución para sus usuarios, podría considerarse que realiza una actividad regulada de «organización de operaciones con criptoactivos» y necesitar autorización. Aunque el criterio técnico que activa esta norma está claramente definido, merece la pena examinar más a fondo la lógica regulatoria que subyace a ella. #英国算法加密交易应用或需FCA授权
El criterio fundamental que utiliza la FCA para trazar la línea divisoria no es «si se usan algoritmos», sino si existe una «participación discrecional»: modificar las instrucciones de negociación, decidir el momento de ejecución y elegir una ruta en función del riesgo de la contraparte figuran entre los indicadores de evaluación. En cambio, las interfaces que se limitan a transmitir las instrucciones de los clientes sin ejercer una influencia sustancial pueden seguir beneficiándose de la exención para servicios tecnológicos. En otras palabras, la regulación atraviesa la capa superficial de la «automatización» y pregunta quién toma realmente las decisiones de negociación en nombre del usuario.
La contundencia de esta lógica radica en que rechaza el relato de que «el código exime de responsabilidad». La FCA deja claro que la gobernanza distribuida, los contratos inteligentes y los sistemas automatizados no eliminan automáticamente las obligaciones regulatorias: siempre que pueda identificarse a una persona o empresa que ejerza el control, la responsabilidad no puede disolverse mediante la arquitectura. Para los agregadores DeFi y las interfaces de enrutamiento automático, el cumplimiento ya no depende de que la interfaz de usuario esté suficientemente «descentralizada», sino de si sus algoritmos desempeñan, en la práctica, el papel de organizadores de operaciones. Conforme al principio de «mismo riesgo, mismo resultado regulatorio», la descentralización formal acaba cediendo ante la atribución sustantiva de responsabilidades.