Si usas la cartera Electrum, lo mejor es que hoy actualices a la versión 4.8.3.
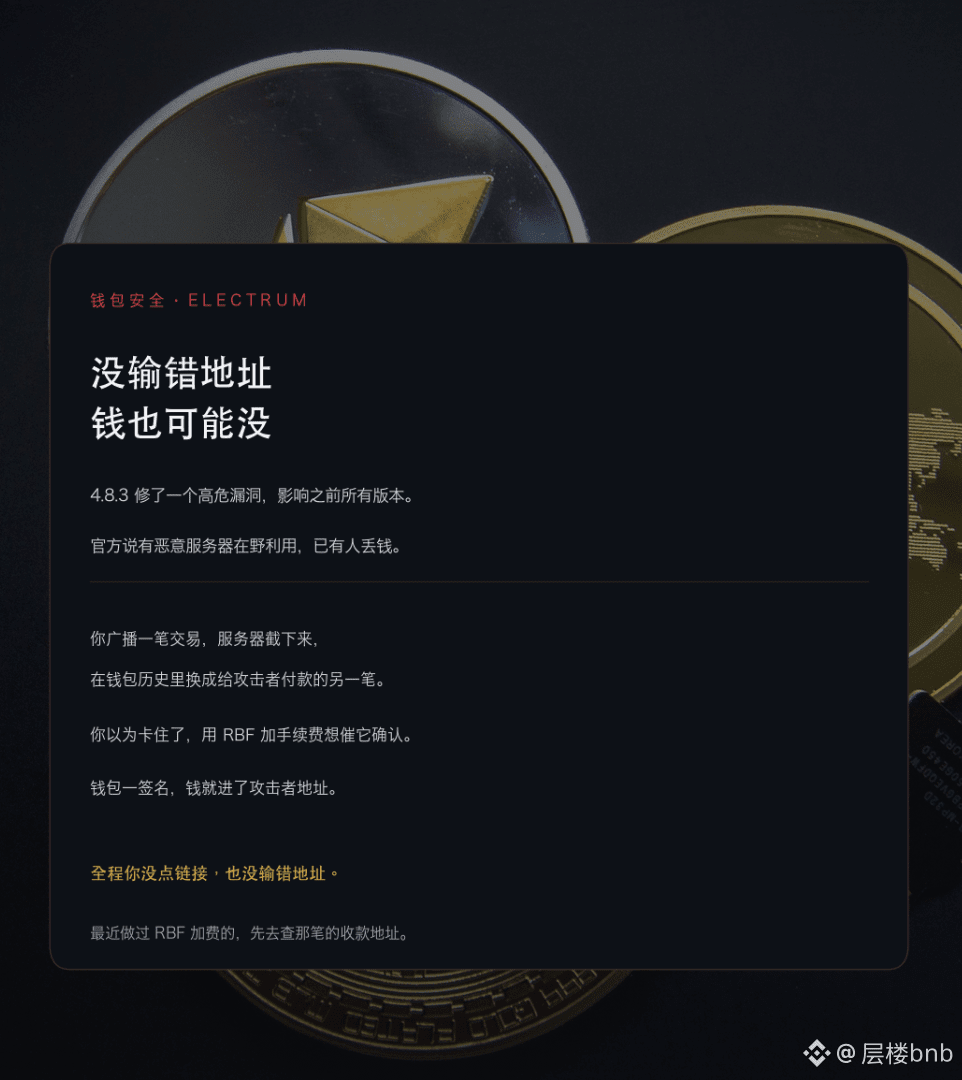
Esta versión corrige una vulnerabilidad de alto riesgo que afecta a todas las versiones anteriores a la 4.8.3. Electrum afirma que ya hay servidores maliciosos que la están explotando en situaciones reales y que algunos usuarios ya han perdido dinero.
El ataque es bastante sigiloso.
Emites una transacción y un servidor malicioso la intercepta. Luego la sustituye en el historial de tu cartera por otra cuyo destinatario es el atacante.
Crees que la transacción está atascada y usas RBF para aumentar la comisión y acelerar su confirmación. En ese momento, la cartera firma la transacción y el dinero acaba en la dirección del atacante.
Durante todo el proceso, no has introducido mal una dirección ni has hecho clic en ningún enlace.
Si has usado Electrum últimamente y has aumentado la comisión de alguna transacción con RBF, comprueba que la dirección del destinatario sea correcta. Después, actualiza. #electrum修复4.8.3前版本高危漏洞 $TRUST