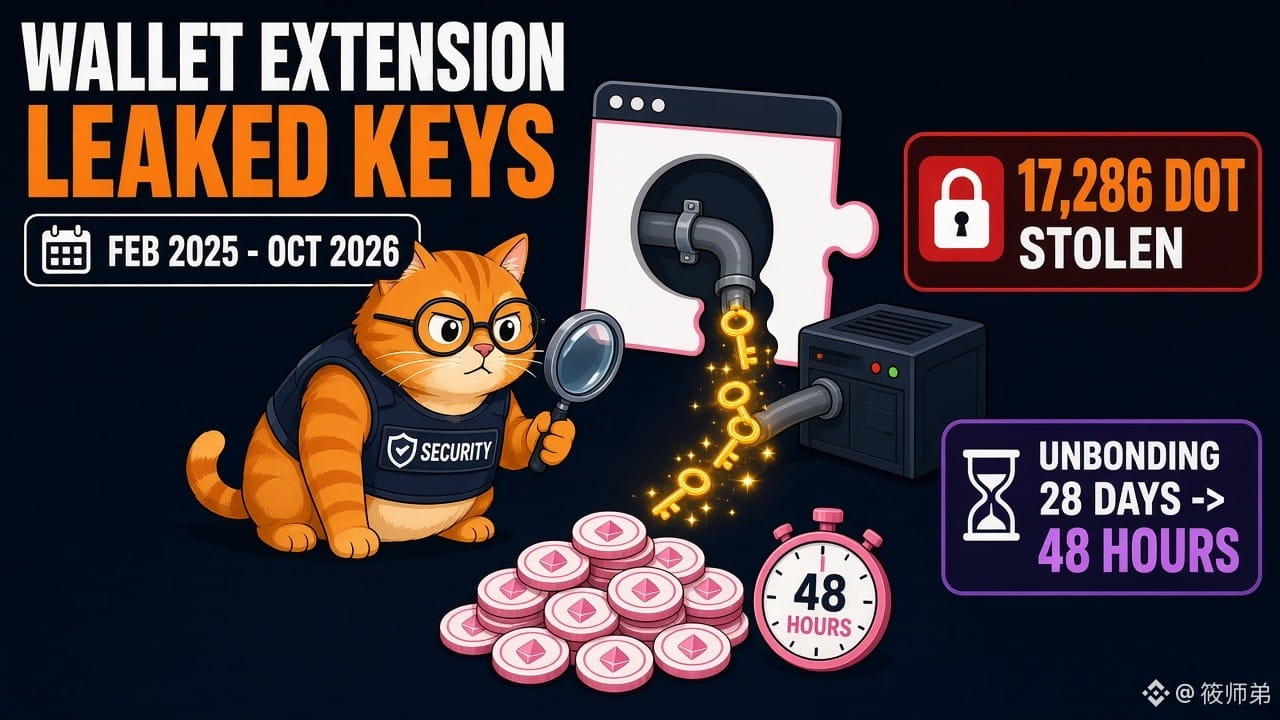
¡La extensión de una billetera de terceros de Polkadot robó claves privadas durante casi 20 meses! El periodo para retirar el staking se redujo de 28 días a 2, y apenas hubo tiempo para rescatar los fondos robados
📌 Aviso de seguridad del foro de Polkadot (21/10): las versiones 3.0.1 y 3.0.3-3.0.5 de la extensión de navegador de terceros Fearless Wallet contenían código malicioso que enviaba las claves privadas al servidor de los atacantes al desbloquear la billetera. El código estuvo activo de forma intermitente desde febrero de 2025 hasta el 10 de octubre de 2026; no se trata de una billetera oficial.
📌 Ocho usuarios ya han denunciado transferencias no autorizadas, por un total de 17.286 DOT. SlowMist afirma que el código malicioso podía recopilar frases semilla, claves privadas y archivos keystore, y que podía activarse o desactivarse de forma remota.
📌 CryptoSlate (25/10): el Referéndum 1910 de julio redujo el periodo de retiro del staking de los nominadores de hasta 28 días a aproximadamente 1-2 días. Tras iniciar el retiro, los atacantes dejaron mucho menos tiempo a los propietarios originales y a quienes intentaran rescatar los fondos.
【Opinión】
El problema esta vez no está en la propia cadena, sino en la «cadena de suministro»: el código malicioso se ocultó en una gran actualización denominada «ecosistema TON», y el código abierto no fue suficiente para impedirlo. Más importante aún, acortar el periodo para retirar el staking mejora la liquidez, pero también reduce el margen de seguridad. Es una disyuntiva que deben afrontar todas las cadenas PoS.
【Oportunidades y riesgos】
1. Usuarios que hayan utilizado esta extensión: el consejo oficial es asumir que todas las cuentas están comprometidas. Creen de inmediato una nueva clave privada con otra billetera y transfieran los fondos. Si tienen fondos bloqueados en staking, contacten primero con quienes puedan ayudarles a rescatarlos y después retiren el staking.
2. A corto plazo, el sentimiento en torno a DOT podría verse afectado, pero las pérdidas denunciadas hasta ahora son limitadas. Estén atentos a si aumenta el número de afectados.
3. Es posible que siga creciendo la demanda de billeteras físicas, firmas múltiples y soluciones de seguridad con retiros diferidos.
4. Cuidado con las estafas por mensaje privado que prometen «recuperar fondos»: nadie necesita su clave privada.
¿Crees que el periodo para retirar el staking debería ser más corto, a cambio de liquidez, o más largo, a cambio de seguridad?
#Polkadot #钱包安全 #私钥泄露 #加密安全 $DOT
Solo con fines informativos; no constituye asesoramiento de inversión.