



Servidores maliciosos de Electrum reemplazaron los pagos de Bitcoin que los usuarios acababan de transmitir por transacciones falsas sin comisión que enviaban fondos a direcciones similares.
Al parecer, los servidores apostaron a que las víctimas aumentarían la comisión y firmarían la transacción falsa.
Electrum publicó la versión 4.8.3 el 24 de octubre para corregir la vulnerabilidad de gravedad alta. Ese mismo día, el mantenedor SomberNight publicó el aviso GHSA-6jp4-8v48-cc5v y pidió a los usuarios que actualizaran.
La dirección falsificada compartía el final GyQ3 con el destino legítimo
Electrum es un cliente ligero. No tiene un nodo completo de Bitcoin y depende de su servidor para las transacciones no confirmadas de la mempool. Su propia documentación explica cómo funciona.
Alguien firma y envía tx1. Un servidor malicioso la detiene y envía una tx2 diferente a la cartera, que manda el dinero a la dirección de un atacante.
Tx2 tiene firmas no válidas. Las versiones antiguas de Electrum no verificaban las firmas de las transacciones de la mempool, así que la cartera mostraba tx2 como pendiente y ocultaba tx1.
Replace-By-Fee, o RBF, permite a quien envía una transacción volver a difundirla sin confirmar con una comisión más alta. Si se aumenta la comisión de la transacción falsa, la cartera firma la versión del atacante con una firma válida.
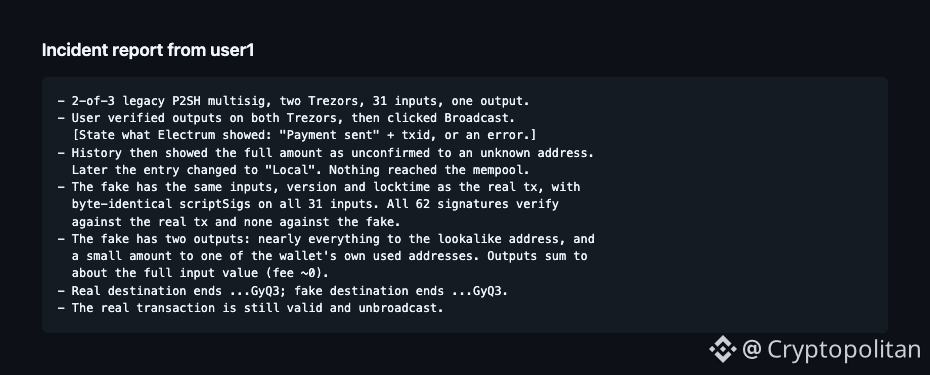
Uno de los objetivos, conocido como dannydeezy, documentó el ataque. Una multisig P2SH tradicional de 2 de 3 con dos Trezors, 31 entradas y una salida.
El usuario comprobó la salida en ambos Trezors y luego difundió la transacción. El historial de la cartera mostró entonces el importe total enviado a una dirección desconocida, sin confirmar, y más tarde la entrada cambió a «Local».
La transacción falsa replicaba las entradas, la versión y el tiempo de bloqueo de la transacción real, con scriptSigs idénticos byte por byte en las 31 entradas.
Las 62 firmas eran válidas para la transacción real. Ninguna era válida para la falsa.
Casi todo se envió a una dirección muy parecida, mientras que una pequeña cantidad se envió de vuelta a una de las direcciones usadas por la propia cartera.
La transacción falsa terminaba en GyQ3. La dirección real también.
El atacante había encontrado una dirección que coincidía con los últimos cuatro caracteres de la dirección correcta.
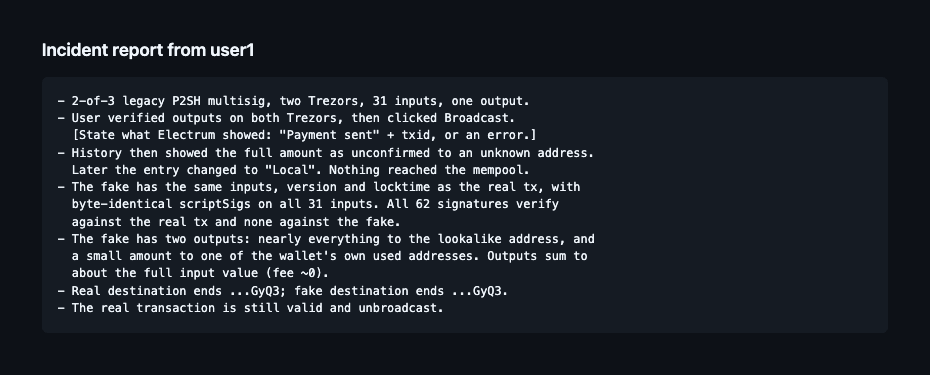 Informe del incidente de user1 en el aviso de seguridad de Electrum, publicado en GitHub el 24 de octubre de 2026.
ZachXBT también ha denunciado una estafa similar de envenenamiento de direcciones que afecta a usuarios de la cartera Phantom. Las direcciones suplantadas están diseñadas para que no se detecten con un vistazo a los primeros y últimos caracteres.
La versión 4.8.3 verifica las firmas solo en las entradas propiedad de la cartera
Otro usuario, Raju-K12, informó de forma privada el 18 de octubre que había aumentado la comisión de la transacción falsa y perdido dinero. Según los mantenedores, algunos servidores están llevando a cabo el ataque activamente.
El commit 90fe308 añade una comprobación de las firmas de las entradas «is_mine» propiedad de la cartera antes de añadir una transacción de la mempool al historial local. La versión 4.8.3 se etiquetó en Git el 23 de octubre y los binarios se publicaron al día siguiente.
Electrum sigue comprobando únicamente las entradas que controla la cartera. Por eso, las transacciones entrantes sin confirmar no se verifican.
Esto se debe a que el cliente no cuenta con un intérprete completo de scripts.
La solución provisional de Electrum para quienes no puedan actualizar es verificar las direcciones de salida y los importes antes de firmar cualquier cosa, incluidos los aumentos de comisión. Quienes se conectaban únicamente a sus propios servidores nunca se vieron afectados.
Electrum ya ha publicado soluciones de emergencia en el pasado. En enero de 2018, cerró una interfaz JSON RPC que había permanecido abierta durante unos dos años, después de que el investigador de Google Tavis Ormandy descubriera que un sitio web podía detectar el puerto y vaciar los fondos.
Cryptopolitan informó que en julio se emitió una advertencia sobre un error en la generación de semillas de Coldcard, el mismo día en que se sustrajeron aproximadamente 594 BTC, unos 38 millones de dólares, de unas 500 carteras.
Si estás leyendo esto, ya vas un paso por delante. Mantente así con nuestro boletín.