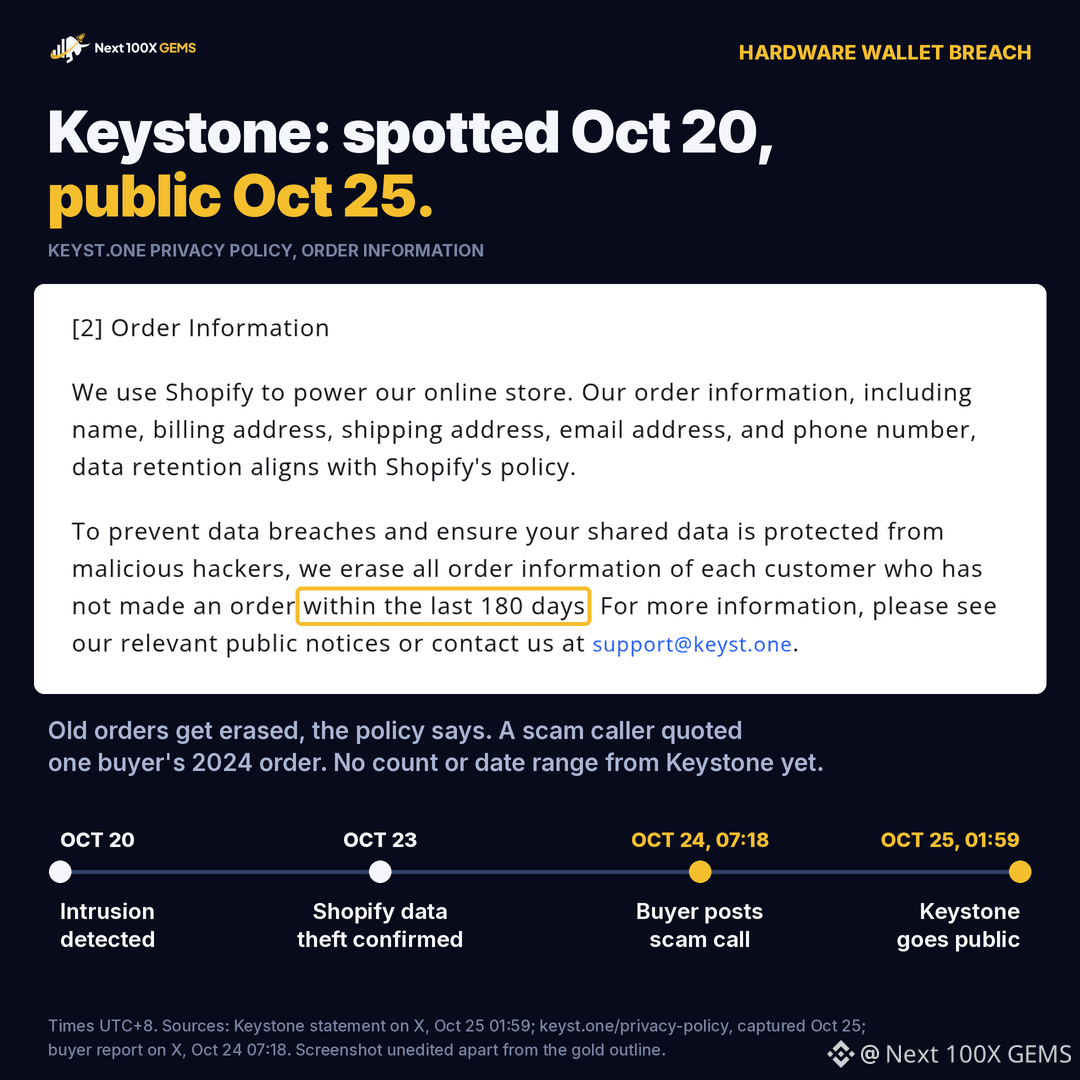
Keystone detectó a alguien dentro de su sitio web el 20 de octubre. El público se enteró el 25 de octubre a las 01:59 UTC+8, y un comprador afirma que los estafadores llamaron primero.
El fabricante de carteras de hardware dice que, tras revisar la actividad de su API de Shopify, confirmó el 23 de octubre que un tercero había obtenido datos de envío de clientes: nombres, datos de contacto, direcciones de envío y detalles de los pedidos, incluidos los productos y los precios. Según Keystone, no quedaron expuestos los datos de tarjetas ni cuentas bancarias, las frases de recuperación, las claves privadas ni las contraseñas de las carteras.
Unas 18 horas antes de ese comunicado, un usuario de X publicó que alguien que llamó desde un número falso de la policía de Montreal le había leído datos que coincidían con su pedido de Keystone de 2024.
Esa fecha es la parte incómoda. La propia política de privacidad de Keystone dice que elimina la información de los pedidos de cualquier cliente que no haya comprado en los últimos 180 días. Según esa regla, un pedido de 2024 sin compras más recientes no debería seguir registrado. Si los datos de quien llamó procedían de esta filtración, también podrían estar afectados compradores antiguos. Keystone no lo ha confirmado ni desmentido, y tampoco ha dicho cuántos clientes resultaron afectados. Promete publicar un informe detallado «en los próximos días».
Una cartera de hardware mantiene tus claves $BTC fuera de línea. No puede impedir que alguien que conoce tu nombre y dirección te llame para ofrecerte un «reembolso» o te envíe por correo un «reemplazo» diseñado para robar tu frase semilla.
Si alguna vez compraste en Keystone, considera una estafa cualquier llamada, mensaje de texto, correo electrónico o paquete que ofrezca un reembolso, un dispositivo nuevo o una solución. Nunca escribas tu frase de recuperación en un dispositivo que no hayas pedido.
#CryptoSecurity #CarteraDeHardware
Esto no es asesoramiento financiero. Investiga por tu cuenta.