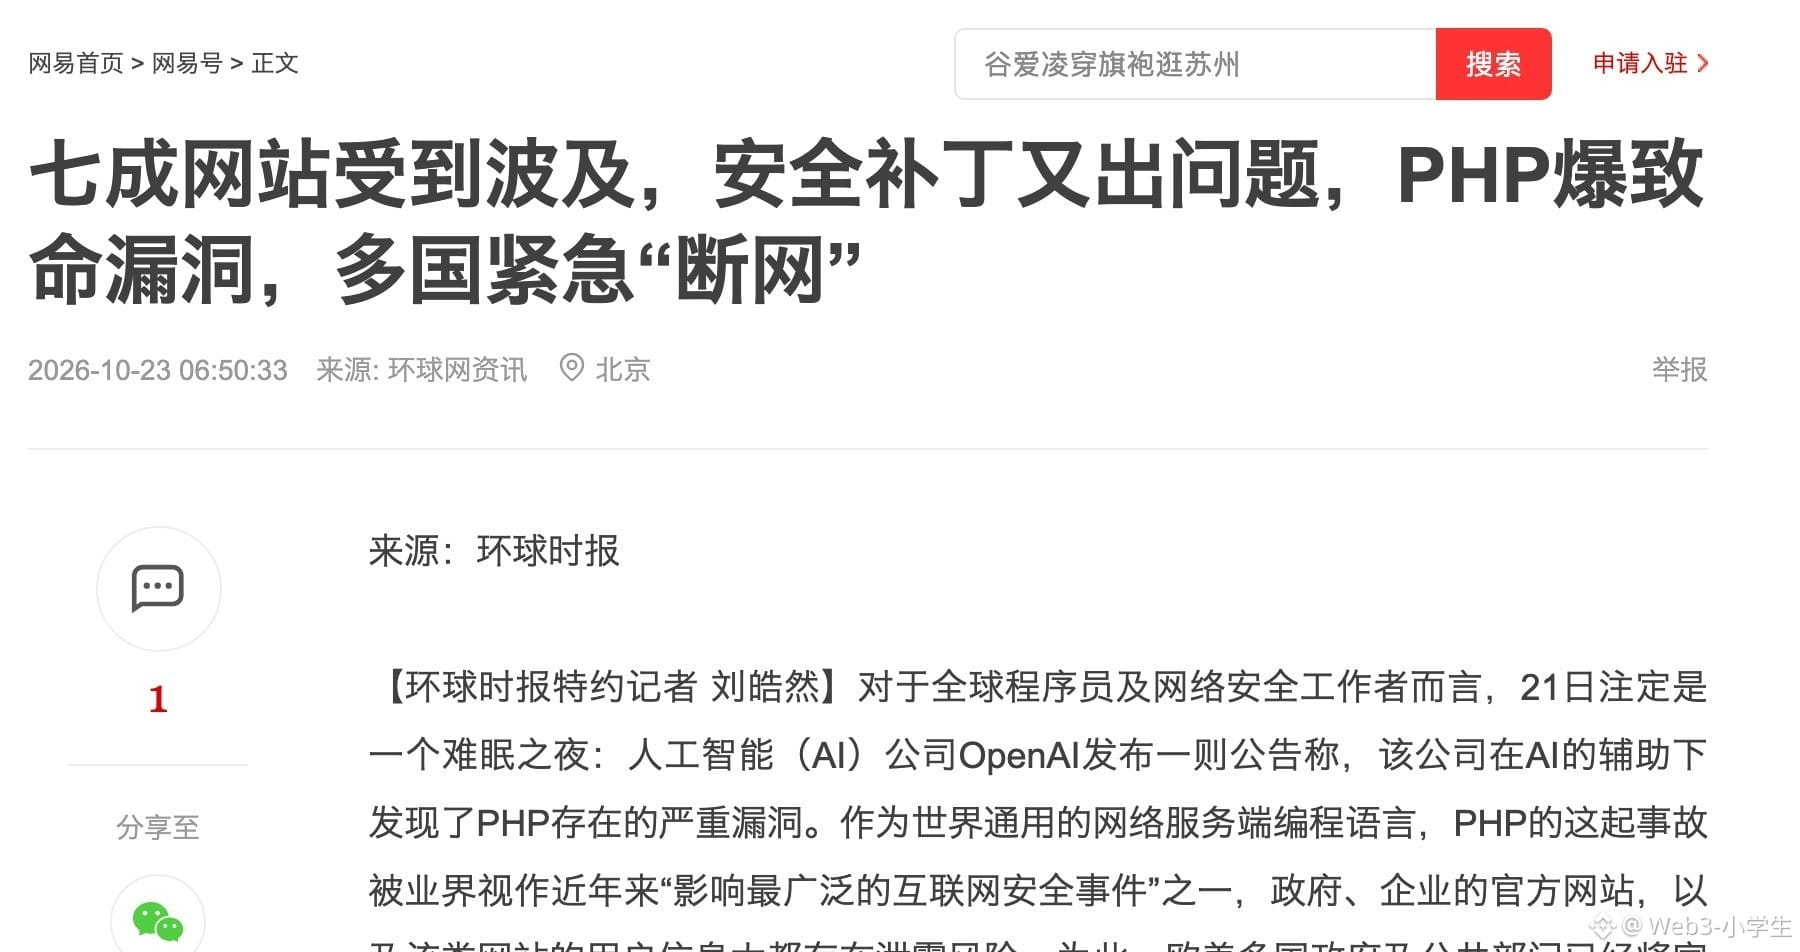
En 2004, alguien escribió en Bugtraq sobre un fallo de PHP. Pasaron veintidós años sin que nadie se ocupara de él. Este agosto, un investigador le pasó aquella vieja idea a un modelo y, seis semanas después, apareció un parche.
Lo que realmente cambió fue el costo de encontrar vulnerabilidades. No hay más gente arreglándolas.
El 21 de octubre, PHP hizo públicas dos vulnerabilidades con una puntuación de 9,2. Sin iniciar sesión, se podía inyectar código en el servidor. La configuración predeterminada de mod_php era la peor: antes de que se ejecutara el código de la aplicación, ya se había ejecutado el del atacante. Ni siquiera daba tiempo a echar un vistazo a los registros.
La postura oficial fue que no había una mitigación completa. CISA dijo que, si no se podía aplicar el parche, había que desconectar el sistema. De verdad cerraron sitios web gubernamentales de Francia, Alemania y los Países Bajos.
El parche modificó 300 archivos y añadió 10.759 líneas, de las cuales más de 4.800 eran pruebas.
La fundación lo admitió: el retraso fue un fallo estructural, mitad de proceso y mitad de financiación. El equipo tomaba decisiones por consenso y nadie se atrevía a dar el visto bueno.
Creo que no lo dicen por modestia.
Quienes escriben el núcleo no cobran.
Quienes encuentran vulnerabilidades cobran recompensas, extorsionan o se llevan los datos.
¿Por qué hacerlo? No es que nadie lo hubiera visto en veintidós años; es que quienes lo vieron no tenían motivos para actuar.
Lo peligroso es la creación de armas. Antes, desde encontrar una vulnerabilidad hasta escribir código para atacarla podían pasar semanas. Los defensores usaban esas semanas para aplicar parches. Ahora los modelos leen toda la noche y en unas horas producen uno. Apenas unas semanas.
Se acabaron.
Ese 70 % solo cuenta los sitios cuya tecnología del lado del servidor se puede identificar. Entre los servidores que pueden informar su número de versión, hay tres veces más ramas sin mantenimiento que ramas que todavía se mantienen.
La seguridad de Internet depende por completo de que se apliquen parches.
En la cadena de bloques no hay parches.
Los contratos desplegados en $ETH quedan fijados para siempre; si hay un error, queda grabado para siempre. En agosto de 2010, $BTC sufrió un desbordamiento crítico y, en unas horas, cambiaron las reglas y revirtieron la cadena.
Los únicos que pueden desenchufar el cable de red son los exchanges. Cuando $COINB se enfrenta a un problema grave, solo hace una cosa: suspender los depósitos y retiros.
Cada autorización que has aprobado en la cadena es una promesa que nadie puede parchear por ti. Esos pocos segundos en los que pulsas «Confirmar» son toda la ventana para corregirlo.
PHP tiene una fundación y grandes empresas que envían personal. Esta vez lo salvaron. Pero si se trata de una pequeña dependencia a la que nadie presta atención y aparece el mismo fallo, ¿quién va a arreglarla? Todo el mundo la usa, pero nadie pone dinero. No se sabe cuánto podrá aguantar.
Lo que de verdad vale la pena recordar no es el número de la vulnerabilidad. Cualquier sistema diseñado bajo la premisa de que «se podrá arreglar más adelante» acabará cayendo el día que nadie lo arregle. El mantenimiento gratuito siempre va un paso por detrás de los ataques remunerados.
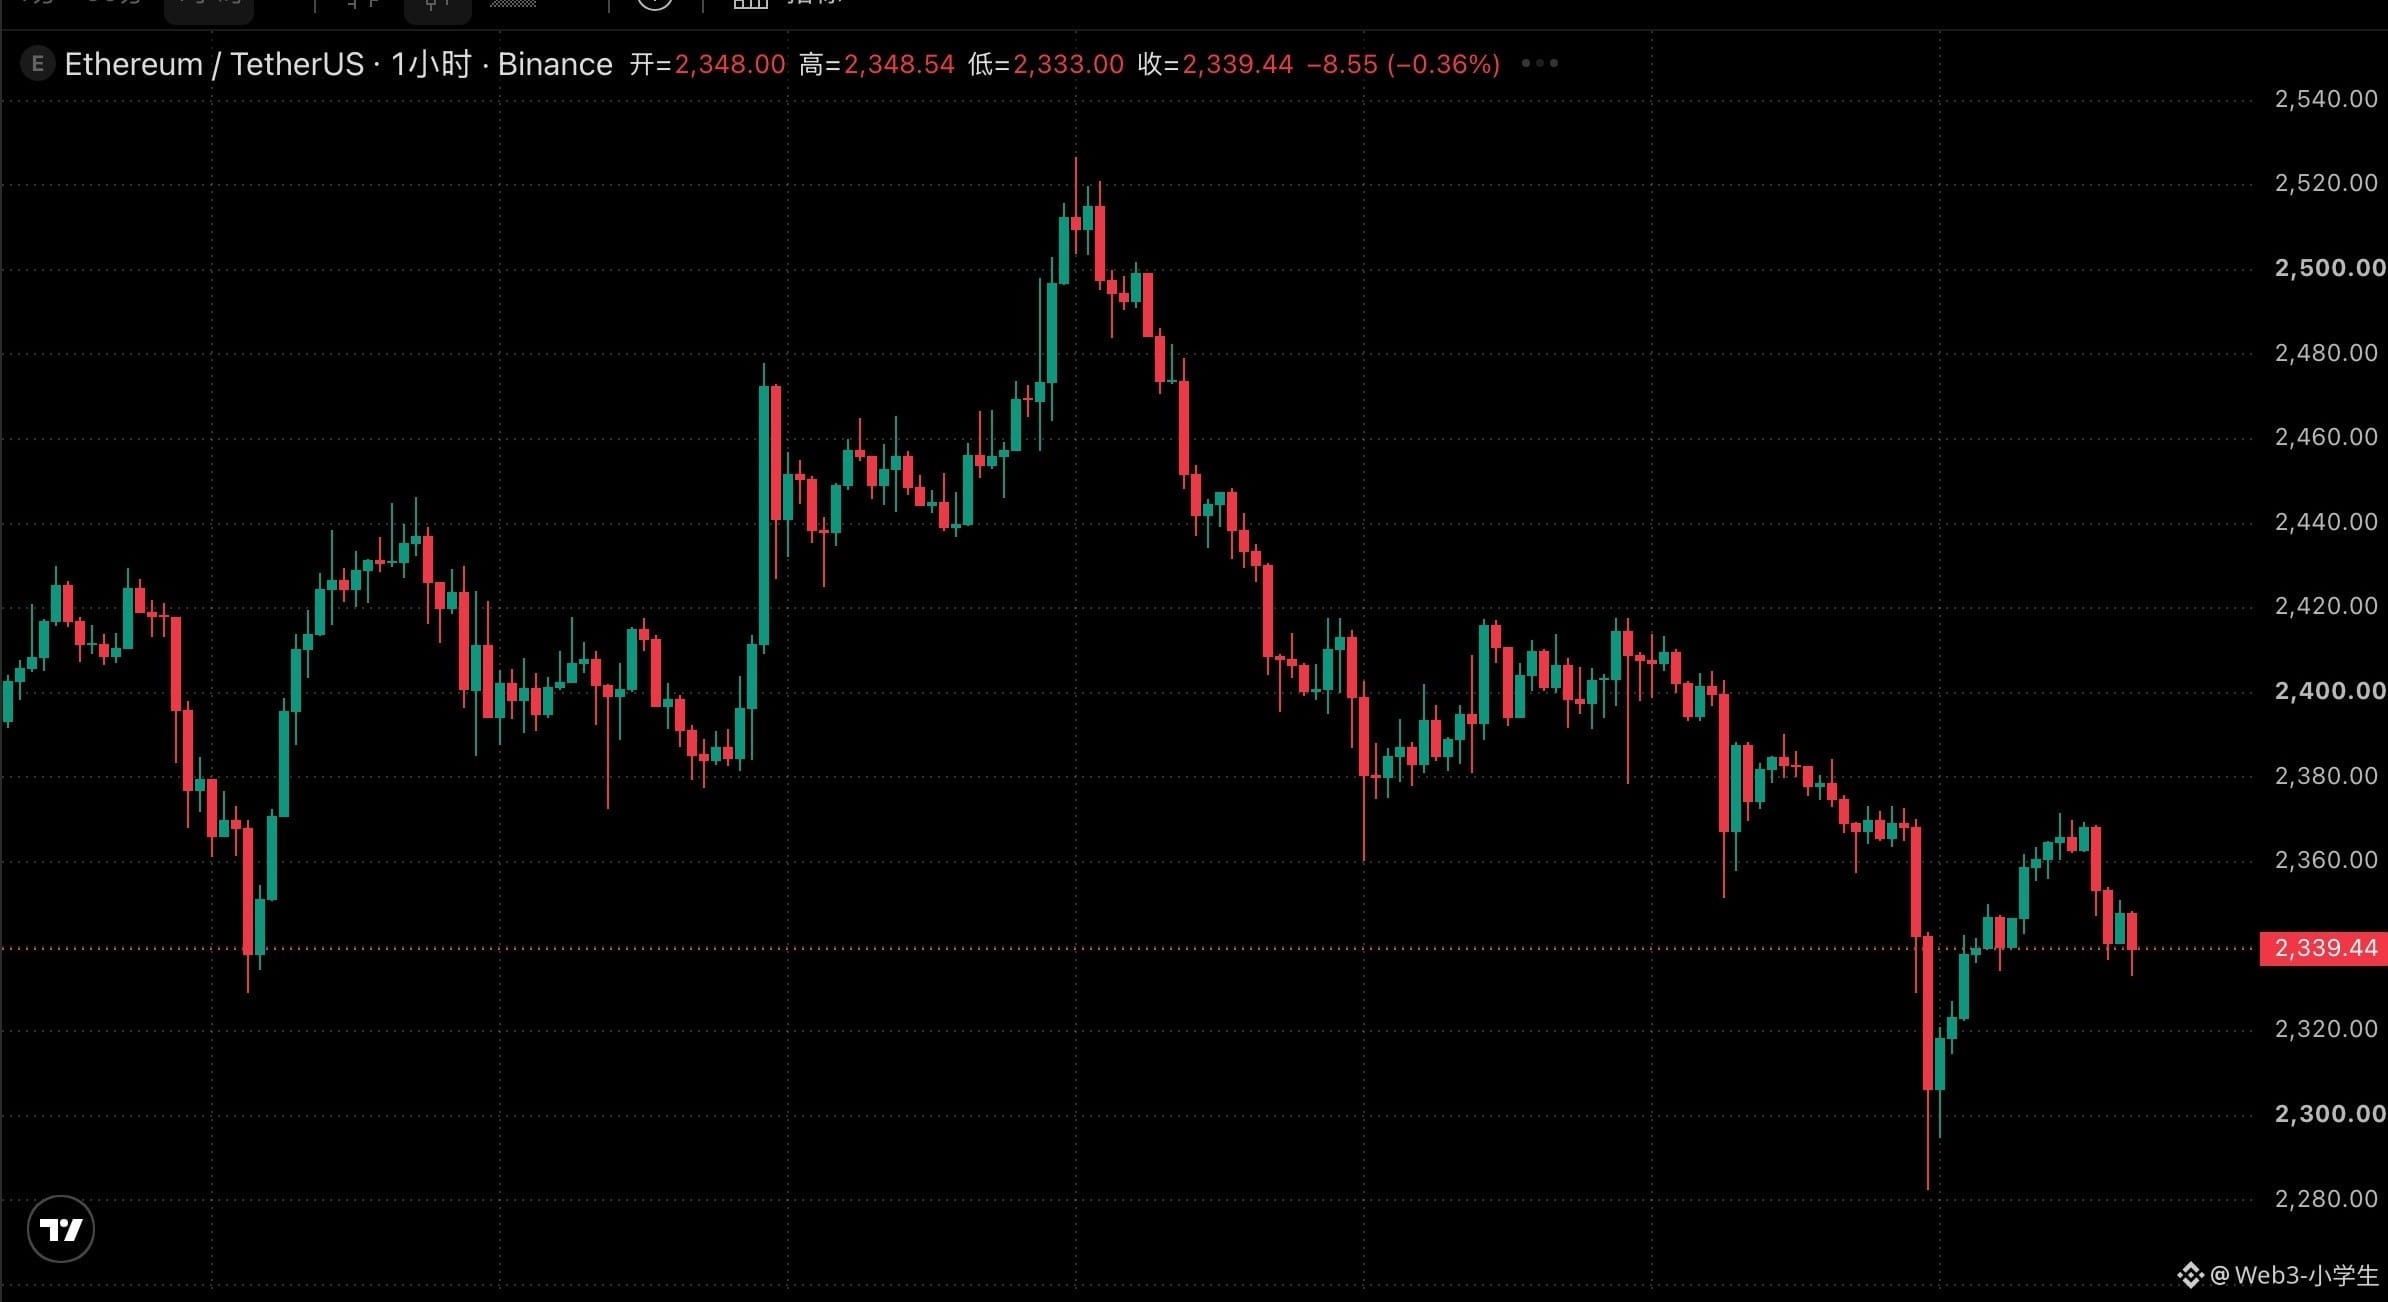
Bitcoin está ahora a 80.441, con una caída del 0,46 %. Ethereum, a 2.336, con una caída del 1,5 %. Es fin de semana y el volumen es bajo.
#比特币 #美股 #PlazaDeBinance