Los datos son lo único en lo que no hace falta confiar.
$ETH cae un 1,56 %; la culpa no es de la cadena
El 24 de octubre, Electrum reveló una vulnerabilidad de alto riesgo que afecta a todas las versiones anteriores a la 4.8.3. El mecanismo no es complicado: un servidor malicioso intercepta la transacción que envías y sustituye lo que muestra la cartera por un registro falsificado que apunta a la dirección del atacante. Si entonces usas RBF para aumentar la comisión, una versión antigua de la cartera podría firmar esa transacción falsa y transferir directamente los bitcoins. El equipo oficial confirmó haber recibido dos informes relacionados; uno de los usuarios ya ha perdido fondos.
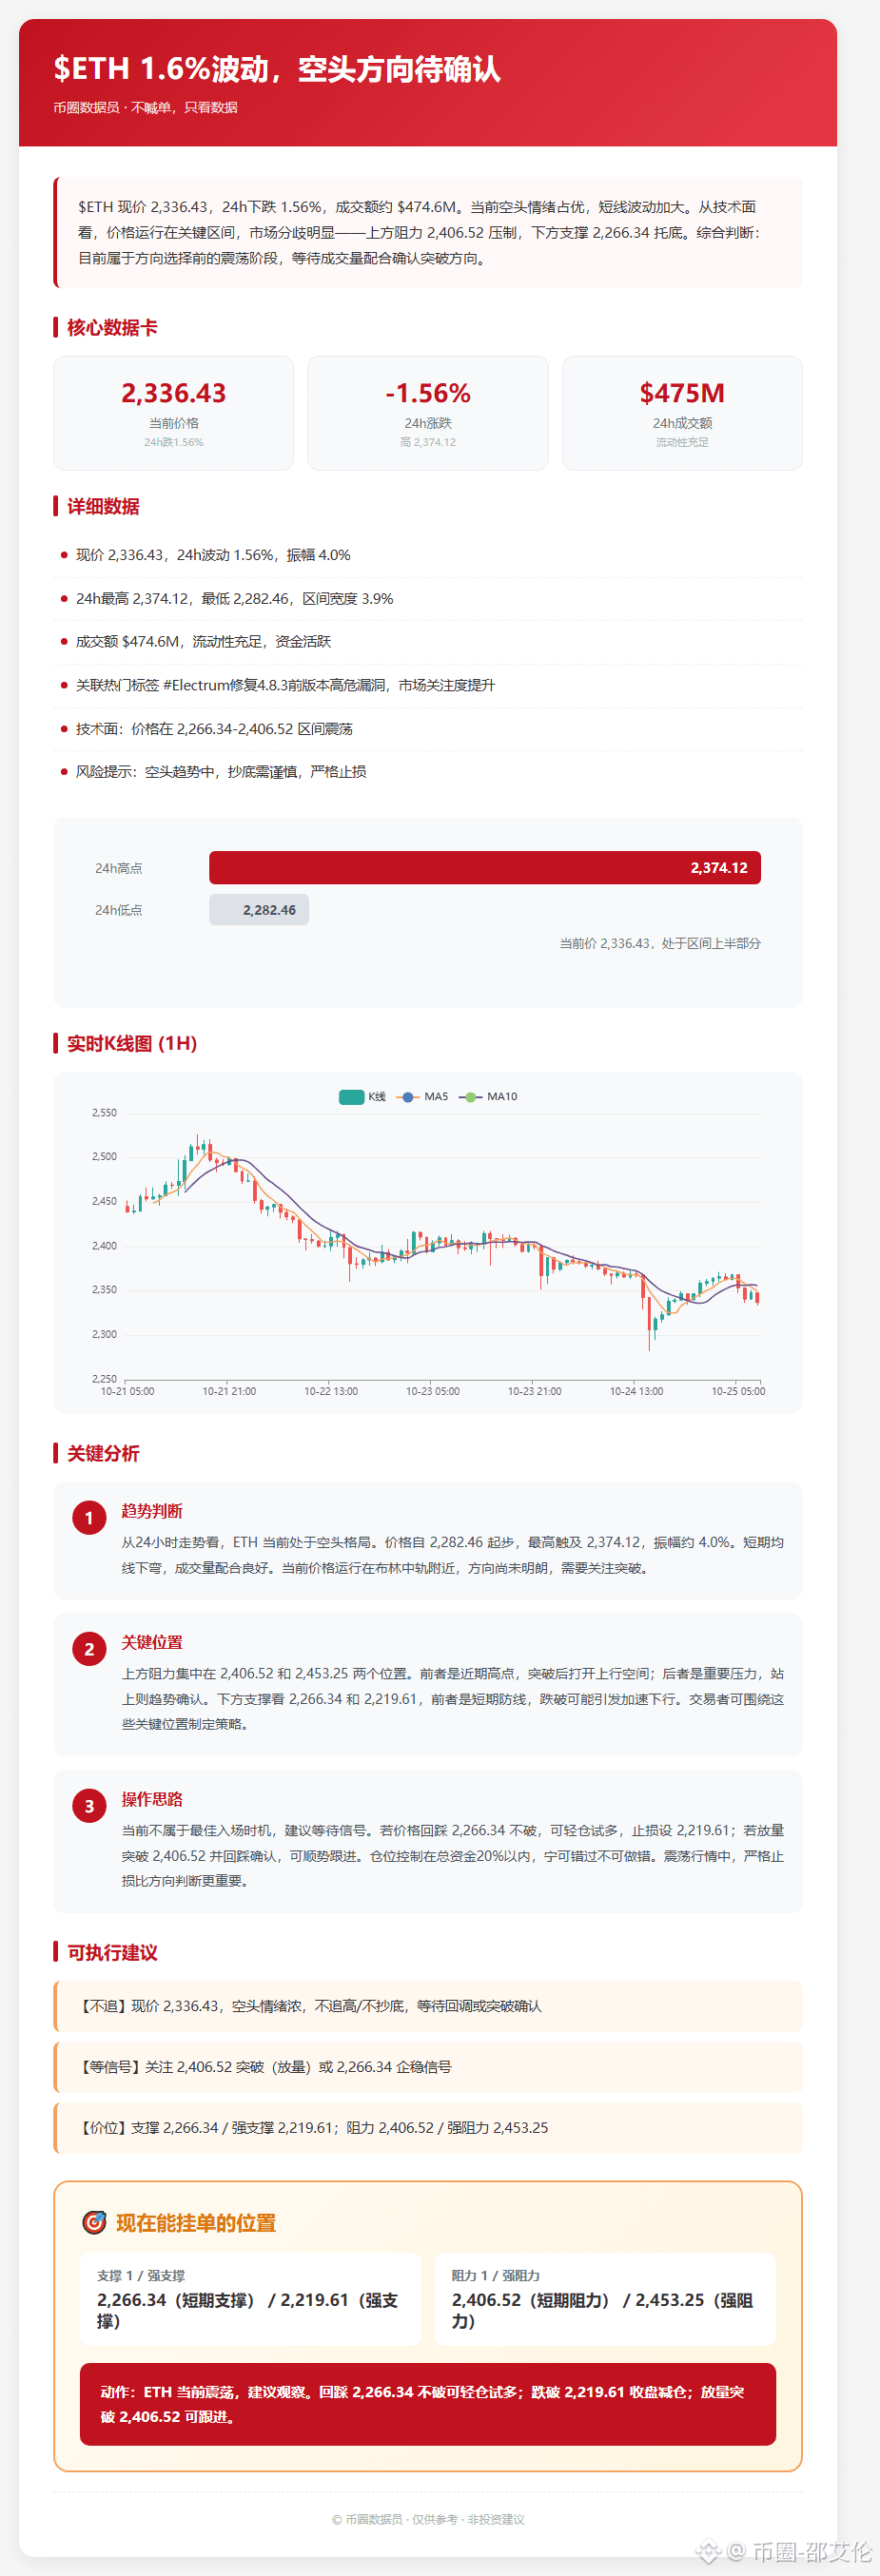
Pero interpretar esto como «un problema de ETH» es el típico caso de confundir los datos. Veamos las cifras: el precio actual de ETH es 2.336,43; ha caído un 1,56 % en 24 h, con un máximo de 2.374,12, un mínimo de 2.282,46 y una amplitud del 4,01 %. Es una fluctuación normal dentro del rango diario de ETH y no existe ningún vínculo causal con la vulnerabilidad del cliente de cartera. No hay ninguna vulnerabilidad de consenso en la capa del protocolo; el problema está en la lógica de visualización y firma de las versiones antiguas del software. No hay que meter ambas cosas en el mismo saco.
La combinación de riesgo real es «versión antigua + uso habitual de RBF». El tema ha generado conversaciones entre 9.449 personas; el interés no es bajo, pero los incidentes confirmados oficialmente son solo dos. La popularidad refleja emociones; el número de versión es un hecho. Los datos no mienten.
Entrada: 2.326,02 🟢
Objetivo 1: 2.219,61 🎯
Objetivo 2: 2.102,79 🎯
Stop loss: 2.406,52 🔴
Dirección: bajista
#Electrum修复4 Vulnerabilidad de alto riesgo en versiones anteriores a la 4.8.3 #electrum修复4 #公链 #Write2Earn
$ETH cae un 1,56 %; la culpa no es de la cadena
El 24 de octubre, Electrum reveló una vulnerabilidad de alto riesgo que afecta a todas las versiones anteriores a la 4.8.3. El mecanismo no es complicado: un servidor malicioso intercepta la transacción que envías y sustituye lo que muestra la cartera por un registro falsificado que apunta a la dirección del atacante. Si entonces usas RBF para aumentar la comisión, una versión antigua de la cartera podría firmar esa transacción falsa y transferir directamente los bitcoins. El equipo oficial confirmó haber recibido dos informes relacionados; uno de los usuarios ya ha perdido fondos.
Pero interpretar esto como «un problema de ETH» es el típico caso de confundir los datos. Veamos las cifras: el precio actual de ETH es 2.336,43; ha caído un 1,56 % en 24 h, con un máximo de 2.374,12, un mínimo de 2.282,46 y una amplitud del 4,01 %. Es una fluctuación normal dentro del rango diario de ETH y no existe ningún vínculo causal con la vulnerabilidad del cliente de cartera. No hay ninguna vulnerabilidad de consenso en la capa del protocolo; el problema está en la lógica de visualización y firma de las versiones antiguas del software. No hay que meter ambas cosas en el mismo saco.
La combinación de riesgo real es «versión antigua + uso habitual de RBF». El tema ha generado conversaciones entre 9.449 personas; el interés no es bajo, pero los incidentes confirmados oficialmente son solo dos. La popularidad refleja emociones; el número de versión es un hecho. Los datos no mienten.
Entrada: 2.326,02 🟢
Objetivo 1: 2.219,61 🎯
Objetivo 2: 2.102,79 🎯
Stop loss: 2.406,52 🔴
Dirección: bajista
#Electrum修复4 Vulnerabilidad de alto riesgo en versiones anteriores a la 4.8.3 #electrum修复4 #公链 #Write2Earn