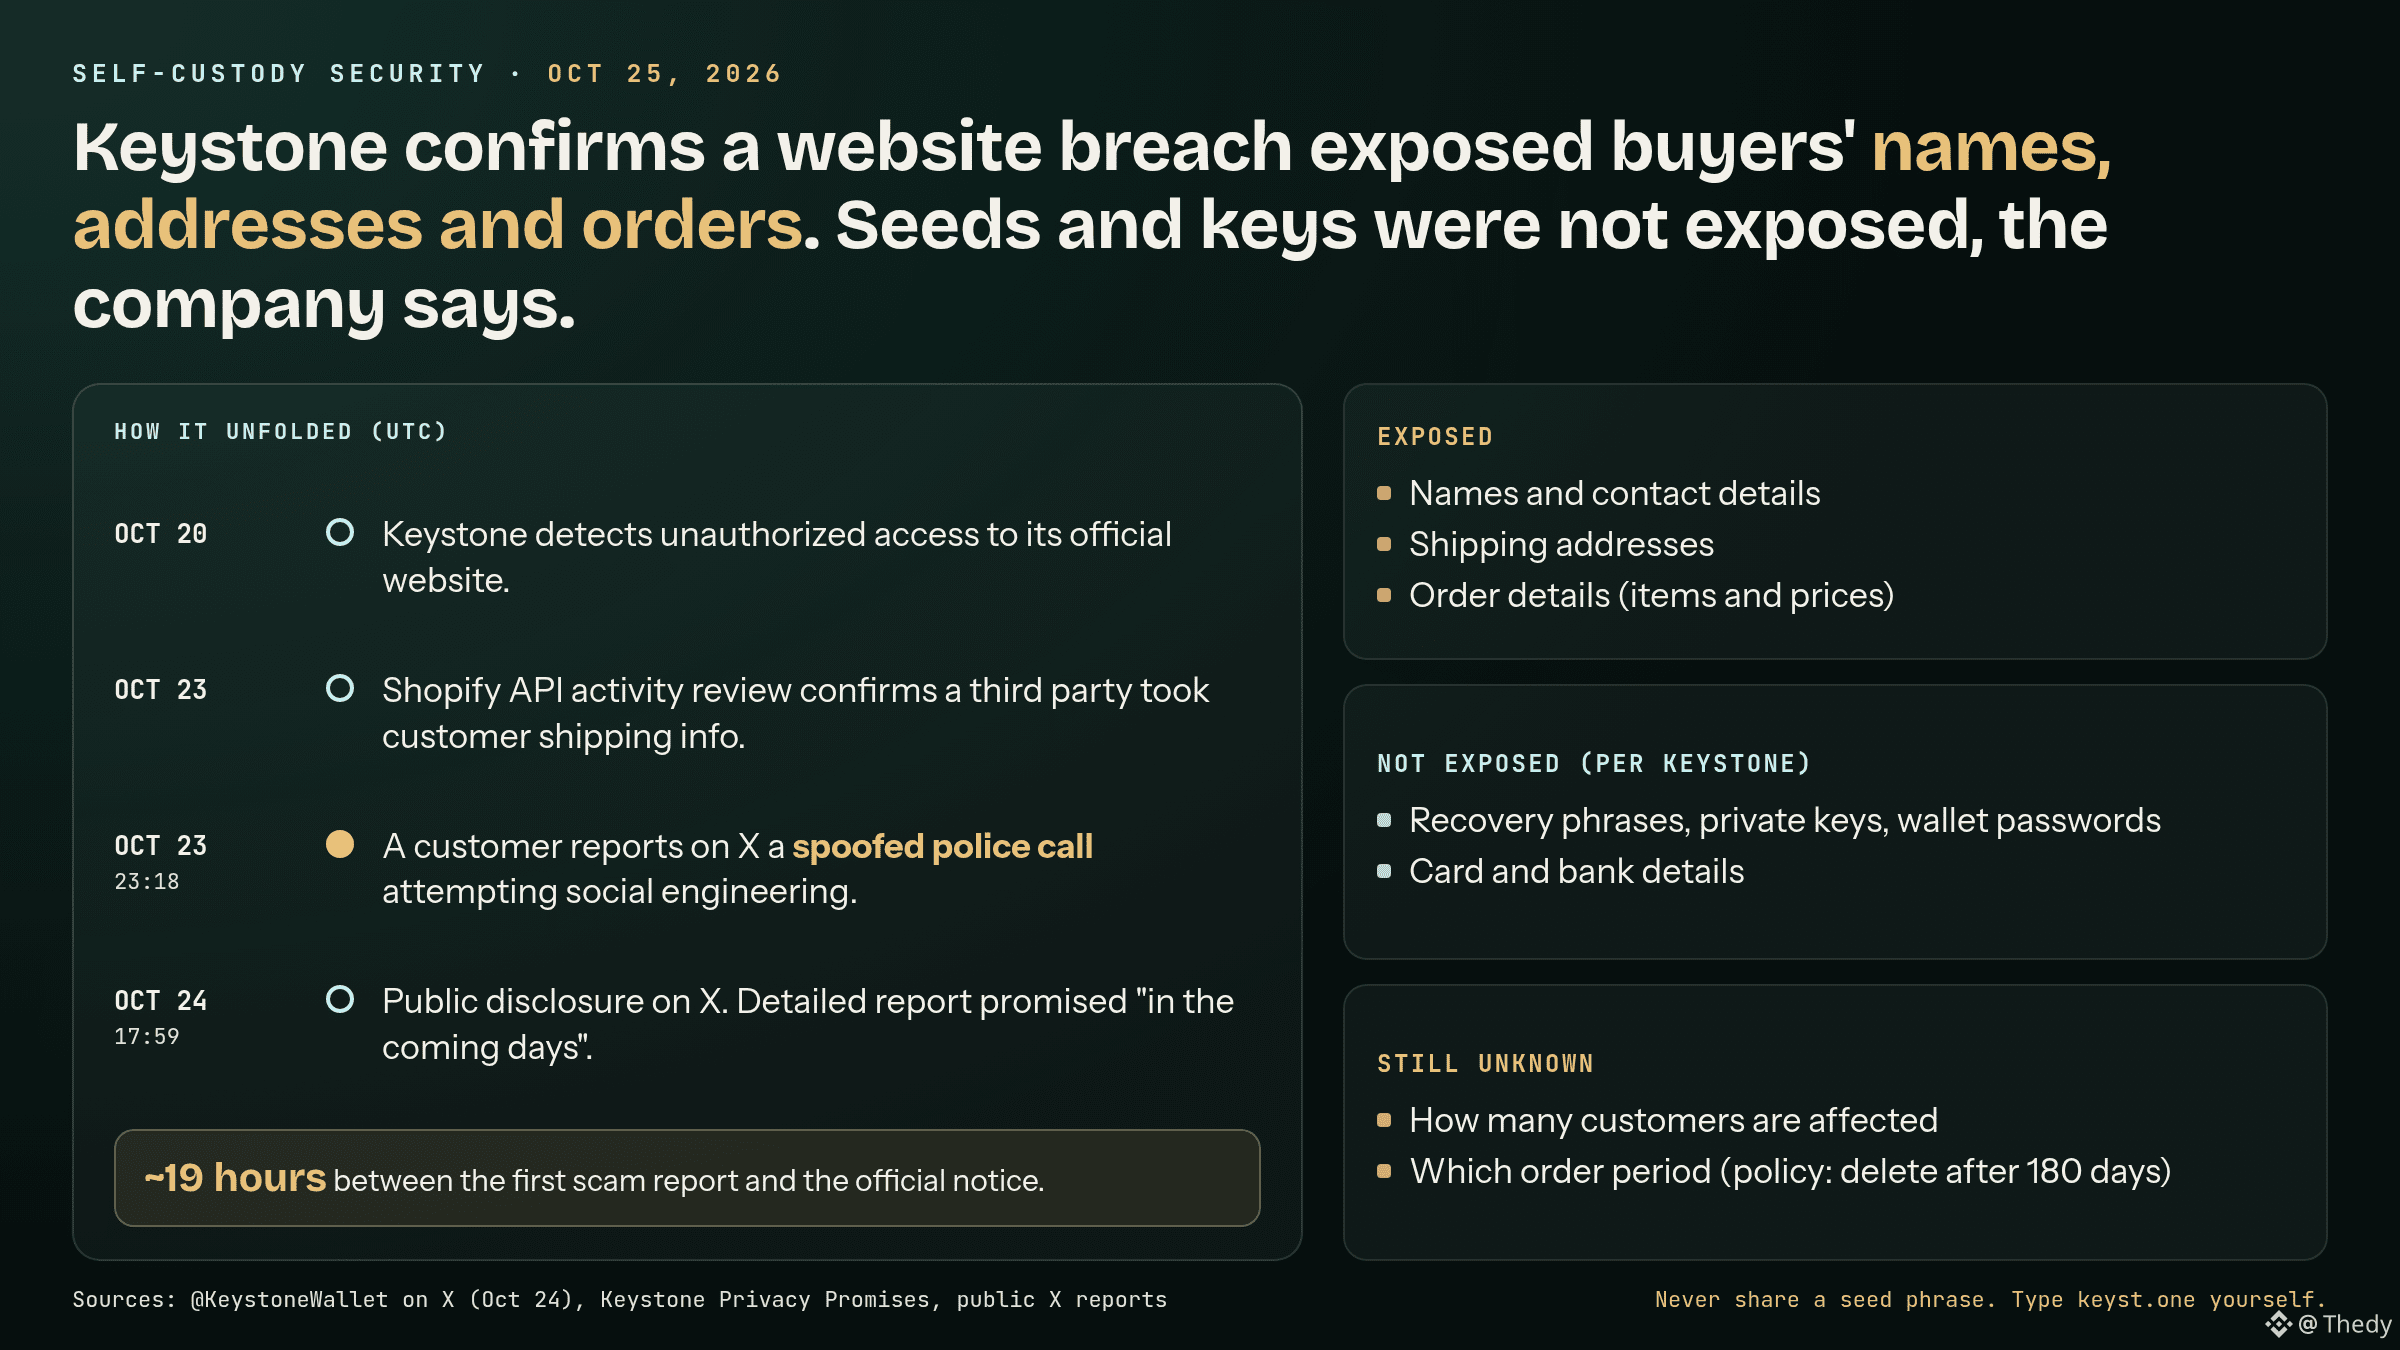
Keystone, fabricante de monederos hardware, confirmó el 24/10 (X, 17:59 UTC) que un tercero obtuvo los nombres, datos de contacto, direcciones de entrega y detalles de los pedidos de sus clientes a través de su sitio web oficial. Según la empresa, las frases semilla, las claves privadas y los datos bancarios no se vieron afectados.
Una idea equivocada: «mis fondos están en frío, esto no me afecta». Las fechas cuentan otra historia. Keystone detectó el acceso no autorizado el 20/10 y confirmó la filtración el 23/10, tras verificar la actividad de la API con Shopify. Ese mismo 23/10 a las 23:18 UTC, un cliente ya había denunciado en X una falsa llamada de la policía (con el número suplantado). El anuncio oficial llegó unas 19 horas después.
Lo que aún no se sabe: cuántos clientes fueron afectados ni qué período abarca la filtración. Keystone afirma que elimina las direcciones 180 días después del pedido, pero compradores de 2024 preguntan si están entre los afectados. La empresa prometió un informe detallado «en los próximos días».
Mi lectura: el objetivo no es el dispositivo, sino su propietario. Un nombre, una dirección y la indicación de que «compró un monedero hardware» forman una lista de personas que usan la autocustodia. Keystone advierte que no ofrece por teléfono, SMS, correo electrónico ni correo postal reembolsos, dispositivos de reemplazo ni «correcciones de dirección». Nunca introduzcas tu frase semilla en un dispositivo que no hayas pedido y escribe keyst.one manualmente.
Si el informe limita la filtración a los últimos 180 días, el caso sigue siendo un riesgo de phishing dirigido. Si abarca un período más largo, el debate girará en torno a las marcas que conservan las direcciones durante demasiado tiempo.
En cuanto al mercado, $BTC se mantiene en 80 592 $ (Kraken, 25/10 07:50 UTC) tras más de 810 M$ en liquidaciones en 24 horas el sábado, según CoinGlass (vía Investing.com).
Pregunta: ¿hiciste que te entregaran tu monedero hardware en casa o en otra dirección?
#CryptoSecurity #Autocustodia