【Problema con las versiones antiguas de la cartera Electrum: al subir la comisión, firmas la salida de tus bitcoins🚨🔥】
Únete al grupo de fans del Sr. X desde su página de inicio🔥
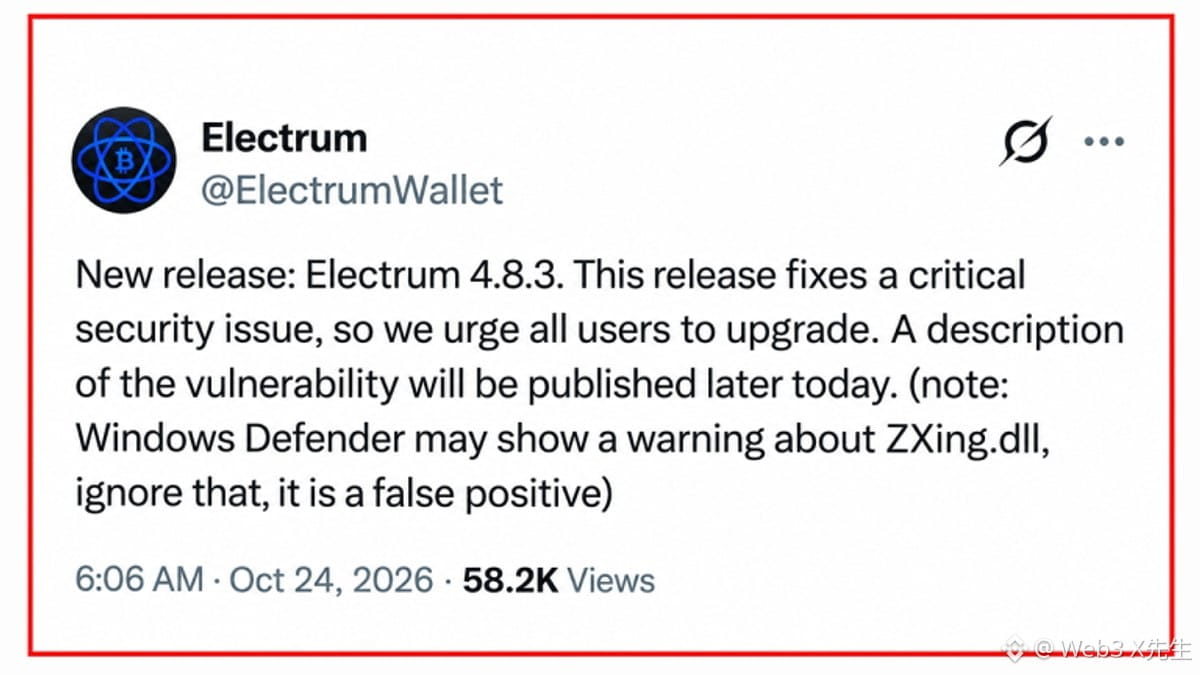
Electrum 4.8.3 se lanzó el sábado; hay que actualizar todas las versiones antiguas de la cartera de Bitcoin. Electrum es una cartera ligera: depende de servidores externos para consultar el historial de la cadena y difundir transacciones. Un servidor malicioso puede cambiar a escondidas el destinatario de tu pago. El paso más peligroso es ajustar la comisión.🪙
Electrum verifica por sí mismo las firmas de las transacciones confirmadas, pero las versiones antiguas dejaban pasar algunas transacciones sin confirmar. Los servidores maliciosos se aprovechan de esa brecha. Interceptan tu pago legítimo y no lo difunden. Luego introducen una transacción falsa que envía los fondos a la dirección de un ladrón, y la versión antigua la muestra como pendiente de confirmación.🔍
El atacante añadió otra capa de engaño: los últimos cuatro caracteres de la dirección falsa coinciden con los de la dirección verdadera. Le echas un vistazo, ves que coinciden y pulsas. La transacción falsa tiene una comisión de cero, a la espera de que, impaciente por la demora, decidas ajustar la comisión. Al cambiarla, hay que volver a firmar, y con esa firma $BTC sí que se va.⚠️
El equipo de Electrum recibió dos informes. El 11 de octubre, el usuario dannydeezy informó de que habían sustituido una transacción. El 18 de octubre, el usuario Raju-K12 informó de que perdió sus monedas después de ajustar la comisión. El segundo informe demuestra que el robo de monedas está ocurriendo de verdad; no es un riesgo teórico.📩
Electrum 4.8.3 añade una medida: también se deben verificar las firmas de las transferencias sin confirmar. Las transacciones falsas cuyas firmas no coincidan no podrán entrar en el historial de la cartera. La fuente oficial de descarga es únicamente electrum.org; después de instalarlo, también hay que verificar la firma. Los usuarios que administran su propio servidor no son vulnerables a este ataque.🛠
En mi opinión, lo más grave de este caso de Electrum es que no hace falta tocar la clave privada. La clave nunca salió de tu ordenador, pero aun así perdiste las monedas. El mayor punto débil de la autocustodia es no saber qué estás firmando. Yo hago algo muy básico: compruebo uno por uno todos los caracteres de la cantidad y la dirección.🔐
📌 Las versiones antiguas de Electrum mostraban las transacciones falsas como pagos pendientes; subir la comisión equivalía a firmar por el ladrón. Actualizar a la 4.8.3 es lo que cierra esa brecha.
Después de actualizar, ¿comprobarás cada uno de los caracteres de la dirección de tu cartera?