

Imagina que el Banco A quiere transferir 100 tokens al Banco B
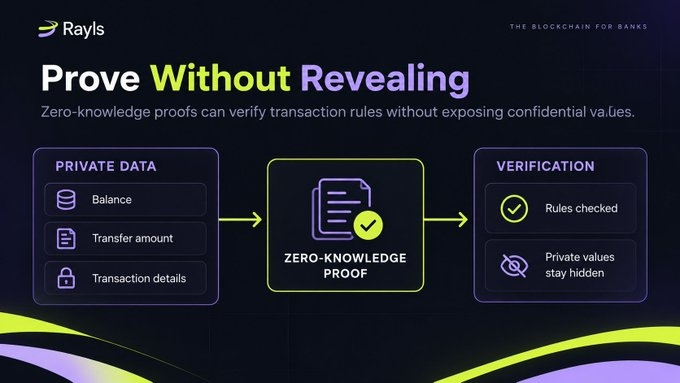
La red debe verificar que el Banco A tenga saldo suficiente, que la transferencia cumpla las reglas requeridas y que los cambios en los saldos sean correctos. Pero los demás bancos no deberían tener que conocer el saldo real del Banco A ni el importe que se transfiere.
Si todas las transacciones fueran totalmente visibles, las instituciones podrían exponer información financiera confidencial a los demás participantes. Si todo estuviera oculto y no hubiera verificación, la red tendría que basarse únicamente en la confianza.
Entonces, ¿cómo puede un banco demostrar que una transacción es válida sin revelar toda la información que hay detrás?
Aquí es donde entran en juego las pruebas de conocimiento cero.
Rayls Enygma utiliza este enfoque para facilitar las transferencias privadas de tokens y, al mismo tiempo, permitir que la red verifique condiciones importantes de las transacciones.
Veamos cómo funciona.
¿Por qué es importante la privacidad de las transacciones?
Las cadenas de bloques públicas están diseñadas para que los datos de las transacciones estén disponibles para su verificación. Cualquiera que tenga acceso a los datos pertinentes del libro mayor suele poder consultar transferencias, direcciones e importes de las transacciones.
Esta transparencia es útil porque los participantes pueden comprobar de forma independiente lo que ocurre en la red. Sin embargo, para los bancos y las instituciones financieras, exponer cada pago y saldo puede plantear graves problemas de privacidad.
Por ejemplo, el historial de transacciones de un banco podría revelar sus relaciones comerciales, actividad de pagos o situación financiera. Sus competidores podrían averiguar información que el banco no desea hacer pública.
Al mismo tiempo, las instituciones no pueden simplemente ocultar todos los detalles de las transacciones y esperar que los demás los acepten sin verificarlos.
Una red financiera privada debe equilibrar dos requisitos:
• La información financiera confidencial debe protegerse de los participantes que no necesitan acceder a ella.
• La red debe seguir verificando que las transacciones cumplan las reglas requeridas.
Este es el desafío que la criptografía que preserva la privacidad busca resolver.
El objetivo no es eliminar la verificación, sino hacer posible verificar sin exponer innecesariamente los datos subyacentes.
¿Qué es una prueba de conocimiento cero?
Una prueba de conocimiento cero es un método criptográfico que permite a un sistema demostrar que una afirmación determinada es verdadera sin revelar la información privada utilizada para demostrarlo.
Tomemos como ejemplo una transferencia del Banco A.
El Banco A quiere enviar 100 tokens al Banco B. El sistema debe comprobar si el Banco A tiene saldo suficiente y si la transferencia cumple las reglas del protocolo.
Sin técnicas que preserven la privacidad, el sistema podría tener que revelar el saldo o el importe de la transferencia a las partes que verifican la transacción.
Con una prueba de conocimiento cero, el sistema puede proporcionar una prueba de que se cumplen las condiciones requeridas. El verificador comprueba la prueba sin conocer directamente los valores ocultos.
Rayls Enygma utiliza pruebas de conocimiento cero Groth16 para este fin.
Hay una distinción importante: la prueba solo demuestra las condiciones que el sistema criptográfico está diseñado para comprobar. No demuestra automáticamente que un acuerdo comercial sea legítimo, que las partes sean confiables o que la transacción cumpla todas las leyes.
En pocas palabras, una prueba de conocimiento cero puede ayudar a verificar la validez de una transacción sin revelar los datos privados que la respaldan.
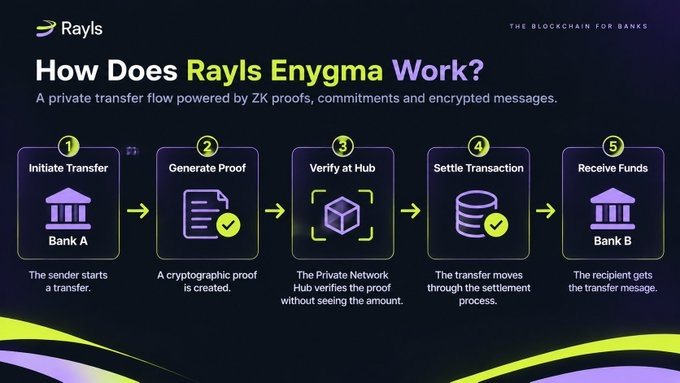
¿Cómo funciona Rayls Enygma?
Rayls Enygma combina pruebas de conocimiento cero, compromisos criptográficos y mensajes cifrados para facilitar las transferencias privadas.
Este es el flujo básico.
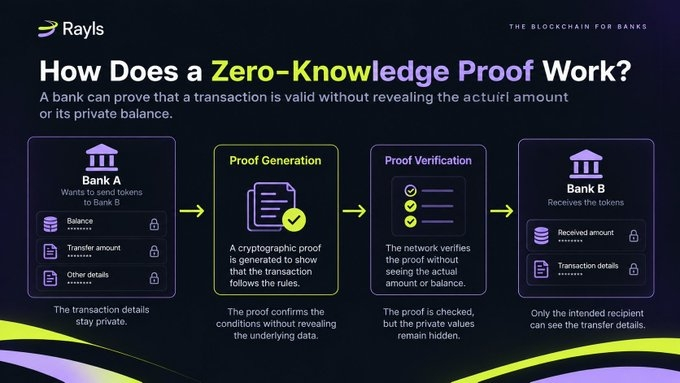
Paso 1: El remitente inicia una transferencia.
Una institución inicia una transferencia a través de su infraestructura de Rayls. El sistema prepara la información necesaria para procesar la transacción.
Paso 2: Se genera la prueba criptográfica.
El sistema genera una prueba que demuestra que se cumplen las condiciones pertinentes de la transacción. Estas comprobaciones incluyen condiciones relacionadas con un saldo suficiente y cambios válidos en el saldo.
Paso 3: Se envía la prueba para su verificación.
El Private Network Hub puede verificar la prueba criptográfica sin necesidad de conocer el importe oculto de la transferencia.
Paso 4: La transacción avanza por el proceso de liquidación.
El Hub registra la información y los compromisos pertinentes de la transacción. El flujo de la transferencia incluye etapas pendientes y de finalización, por lo que no debe describirse como si todas las transferencias se liquidaran inmediatamente después de verificar la prueba.
Paso 5: La institución receptora procesa el mensaje.
El destinatario previsto puede acceder al mensaje cifrado destinado a él y procesar la transferencia mediante su propia infraestructura.
Lo importante es que la red puede verificar condiciones específicas de una transacción sin que todos los participantes reciban la información financiera privada subyacente.
Así es como la verificación criptográfica y la privacidad de las transacciones pueden funcionar en conjunto.
¿Qué son los compromisos de Pedersen y por qué son necesarios?
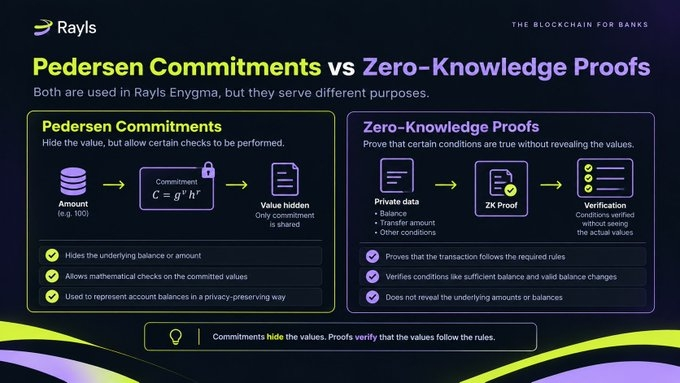
Las pruebas de conocimiento cero son solo una parte del sistema. Rayls Enygma también utiliza compromisos de Pedersen para representar los valores de los saldos sin revelar directamente los importes.
Un compromiso puede entenderse como una representación criptográfica de un valor. Oculta el valor subyacente y, al mismo tiempo, permite que el sistema realice ciertas comprobaciones sobre los datos comprometidos.
Pensemos en una transferencia del Banco A al Banco B.
El saldo del Banco A debe disminuir, mientras que el saldo del Banco B debe aumentar. El sistema debe garantizar que los cambios en los saldos sigan las reglas requeridas y que la transferencia no genere tokens de la nada.
Los compromisos ayudan a mantener privados los valores subyacentes. Luego, una prueba de conocimiento cero puede demostrar que se cumplen las condiciones pertinentes de los saldos.
Estas dos técnicas tienen funciones distintas:
• Compromisos de Pedersen: ayudan a ocultar los valores subyacentes.
• Pruebas de conocimiento cero: ayudan a demostrar que se cumplen las condiciones especificadas sin revelar los valores privados.
Ninguna de las dos técnicas debe confundirse con el cifrado. Los compromisos y las pruebas se utilizan para la representación y verificación criptográficas, mientras que el cifrado protege la información frente al acceso no autorizado.
Hay otro detalle importante: las afirmaciones sobre privacidad deben limitarse a las operaciones contempladas en la implementación. La documentación de Rayls indica que los importes de acuñación y quema pueden ser visibles en el Hub, por lo que sería inexacto afirmar que todos los importes están ocultos en todos los tipos de operaciones.
¿Significa esto que nadie puede ver la transacción?
No. Este es uno de los aspectos más importantes que hay que entender sobre Rayls Enygma.
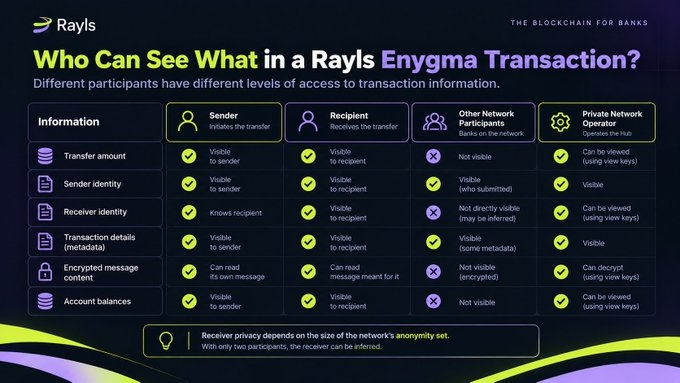
La privacidad no significa que toda la información esté oculta para todo el mundo. Los distintos participantes tienen diferentes niveles de acceso.
Otros participantes de la red
No pueden leer directamente el importe oculto de la transferencia a partir de los datos criptográficos. Sin embargo, ciertos detalles de la transacción y la información de los participantes pueden seguir siendo visibles.
El remitente
El remitente conoce la transacción que inició, incluidos los detalles necesarios para realizar la transferencia.
El destinatario
El destinatario previsto puede acceder al mensaje destinado a él y procesar la transferencia entrante.
El operador de la red privada
Según el diseño documentado de Enygma, el operador puede descifrar las transferencias mediante los mecanismos pertinentes de claves de visualización. Esto significa que el operador no necesariamente desconoce toda la información privada de las transacciones.
La privacidad del destinatario también tiene límites. El remitente es visible para los observadores del Hub, y la identidad del destinatario puede deducirse en función del número de participantes del conjunto de anonimato. Si solo hay dos participantes, el anonimato del destinatario es prácticamente inexistente.
También debe distinguirse la capacidad del operador para ver las transferencias de su capacidad para gastar los fondos. El acceso mediante claves de visualización, por sí solo, no otorga la autoridad para gastar que confieren las claves de gasto de la institución.
Por lo tanto, al evaluar una cadena de bloques que preserva la privacidad, debemos plantearnos tres preguntas distintas:
¿Qué información se oculta? ¿Qué información sigue siendo visible? ¿Y qué participantes están autorizados a acceder a los datos subyacentes?
¿Qué significa esto para las cadenas de bloques institucionales?
Las instituciones financieras deben verificar las transacciones sin exponer innecesariamente información financiera confidencial a otras instituciones.
Las pruebas de conocimiento cero y los compromisos criptográficos ofrecen una forma de abordar este desafío. Rayls Enygma combina estas técnicas con mensajes cifrados e infraestructura operada por las instituciones para facilitar las transferencias privadas de tokens.
Pero estas herramientas no resuelven todos los problemas de seguridad o cumplimiento normativo.
Una prueba criptográfica válida no demuestra automáticamente que las partes sean confiables, que un acuerdo comercial sea legítimo o que el software no tenga vulnerabilidades. Estas cuestiones requieren controles adicionales, gobernanza y salvaguardas operativas.
La privacidad también depende de la implementación. Los metadatos de las transacciones pueden seguir siendo visibles, ciertas operaciones pueden revelar los importes y los operadores autorizados pueden acceder a información que otros participantes no pueden ver.
Por eso, la privacidad no debe evaluarse basándose en una única afirmación de que una cadena de bloques es «privada».
Las preguntas más útiles son:
• ¿Qué puede verificar exactamente la red?
• ¿Qué detalles de la transacción siguen siendo confidenciales?
• ¿Quién puede acceder a la información subyacente?
• ¿Qué ocurre cuando el sistema debe facilitar la auditoría o la supervisión?
Comprender estos límites es esencial al evaluar una infraestructura financiera que preserve la privacidad.
La idea clave: un banco puede demostrar que una transacción cumple reglas específicas sin revelar todos los datos que la respaldan. Pero entender qué se oculta, qué se verifica y quién puede acceder a la información es tan importante como la propia prueba.