

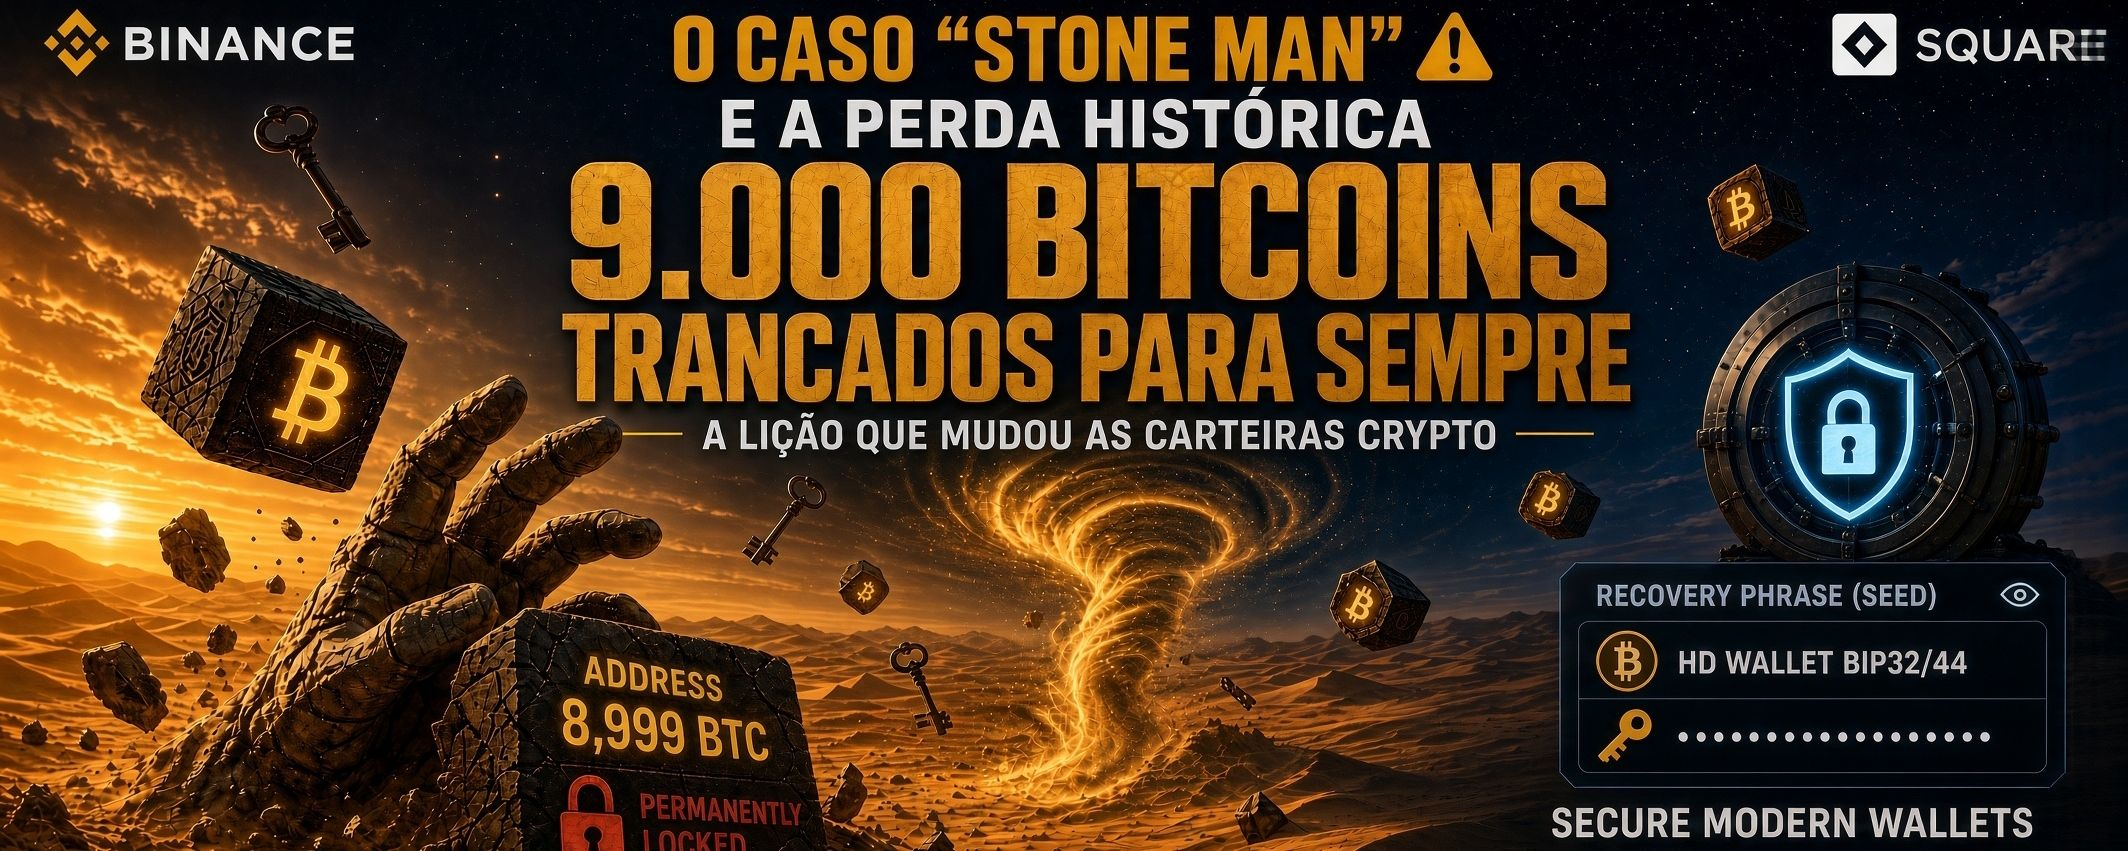
En agosto de 2010, un acontecimiento marcó para siempre la historia de Bitcoin. Protagonizado por un usuario del foro BitcoinTalk conocido por el seudónimo «Stone Man», este incidente se convirtió en uno de los casos de pérdida de fondos más conocidos del ecosistema cripto.
A continuación, descubre cómo una simple prueba provocó el bloqueo permanente de miles de bitcoins y cómo este error moldeó la seguridad de las carteras que usamos hoy.
📉 ¿Cómo ocurrió el error?
La compra: Stone Man adquirió 9.000 BTC (que, en aquel momento, valían cerca de 600 dólares).
La copia de seguridad inicial: Guardó una copia de seguridad del archivo de su cartera (wallet.dat) en una memoria USB.
El envío de prueba: Para probar la red y entender cómo funcionan las transacciones, envió solo 1 BTC a una dirección bajo su propio control.
El mecanismo de cambio (Change Address): El protocolo de Bitcoin consume salidas de transacciones completas (UTXO). Al enviar 1 BTC, el cliente de Bitcoin envió el valor y generó automáticamente una nueva dirección interna para recibir los 8.999 BTC de «cambio».
El error fatal: Las claves privadas de esta nueva dirección de cambio solo se guardaron en la memoria temporal del sistema que estaba activo en ese momento. Stone Man no creó una nueva copia de seguridad del archivo wallet.dat después de realizar la transacción.
La pérdida: Cerró la sesión, reinició el sistema operativo y restauró la antigua copia de seguridad de la memoria USB. Sin embargo, la copia antigua solo contenía la clave original (con un saldo de UTXO igual a cero). No tenía la clave privada de la nueva dirección de cambio donde se habían depositado los 8.999 BTC.
🔒 Consecuencias para la red:
Los 8.999 BTC siguen siendo visibles hasta hoy en la blockchain, en la misma dirección de cambio: intactos e inaccesibles para siempre.
Este incidente sirvió de advertencia inmediata para los primeros desarrolladores de la red. Poco tiempo después, el propio Satoshi Nakamoto y el equipo de desarrollo actualizaron el cliente de Bitcoin para generar por adelantado un lote de direcciones (keypool) en las copias de seguridad. Esta actualización evitó que nuevas transacciones de cambio hicieran que los usuarios perdieran fondos por no actualizar constantemente el archivo wallet.dat.
💡 ¿Qué cambió en las carteras modernas?
Este acontecimiento de 2010 fue un auténtico «bautismo de fuego» para la facilidad de uso y la seguridad de las criptomonedas. Hoy, la arquitectura de almacenamiento y generación de claves ha evolucionado drásticamente, haciendo imposible que este error específico ocurra en las carteras actuales.
1. Aparición del estándar HD (determinístico jerárquico - BIP32/BIP44)
Antes: El cliente original de Bitcoin generaba claves privadas de forma aleatoria. Cada nueva dirección de cambio generada requería actualizar el archivo wallet.dat.
Hoy: Todas las carteras modernas utilizan un estándar determinístico. A partir de una única clave maestra, la cartera puede calcular y derivar matemáticamente un número infinito de direcciones públicas y de cambio.
2. La «magia» de la frase de recuperación (seed)
Con el estándar HD, si haces una copia de seguridad de tus 12 a 24 palabras el primer día, todas las transacciones futuras, las nuevas direcciones y el cambio generado quedarán cubiertos automáticamente. Ya no es necesario volver a hacer copias de seguridad después de cada transferencia.
3. Abstracción de la complejidad de UTXO
Las carteras actuales gestionan el cambio de forma totalmente transparente y segura para el usuario final, sin depender de archivos locales temporales que se pierden al reiniciar el sistema.
🛑 ¿De verdad desapareció el riesgo?
Aunque se resolvió el problema técnico del software, el factor humano sigue siendo el eslabón más vulnerable de la cadena de seguridad.
En 2010, el principal riesgo de seguridad eran los fallos en el diseño del software y en la gestión del archivo local (wallet.dat).
Hoy en día, el principal riesgo son los fallos en la custodia de la seed por parte del propio usuario (pérdida del papel, anotaciones digitales vulnerables a hackers o estafas de phishing).
Resumen: La blockchain sigue siendo implacable. El código es infinitamente más seguro, pero el principio de la autocustodia sigue exigiendo que la protección de las claves maestras esté 100 % en manos del usuario.
💬 ¿Y tú? ¿Ya conocías la historia de Stone Man? ¿Cómo gestionas hoy la seguridad y las copias de seguridad de tus 12 palabras? ¡Deja tu comentario abajo!