Falla en PHP, ataque hacker, carteras vaciadas. Si viste estos titulares y sentiste un escalofrío, este artículo es para ti. Voy a separar los hechos de los rumores, indicando la fuente de cada información, y al final te daré una lista de verificación para que la pongas en práctica hoy. El video completo se publica hoy a las 19:03 en mi canal de YouTube.
Qué pasó: una falla con una puntuación de 9,2
PHP es un lenguaje de programación que utilizan muchos de los sitios web del mundo. Esta semana, investigadores de Wiz, junto con Calif y OpenAI, revelaron fallas graves en él, apodadas PHP2Shell. La más grave obtuvo una puntuación de 9,2 sobre 10. El parche se publicó el 21/10.
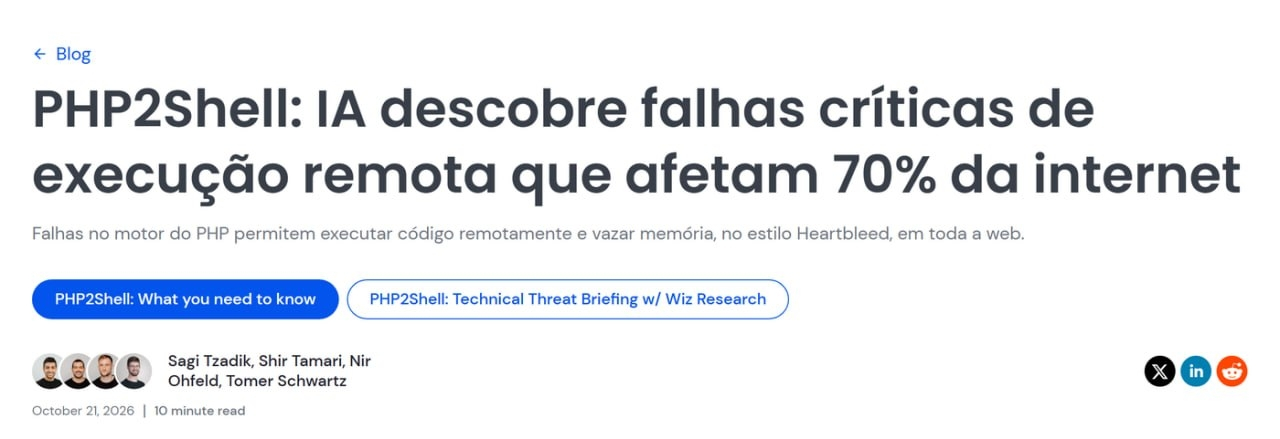
Captura traducida del blog de Wiz, que descubrió la vulnerabilidad.
El susto fue grande. Según CNBC, algunos gobiernos desactivaron sitios web por precaución, y la NSA, la agencia de seguridad de EE. UU., recomendó aplicar las correcciones de inmediato. Cloudflare, la empresa que protege gran parte de internet, detectó decenas de miles de intentos de ataque en apenas 45 minutos, y millones después de eso.
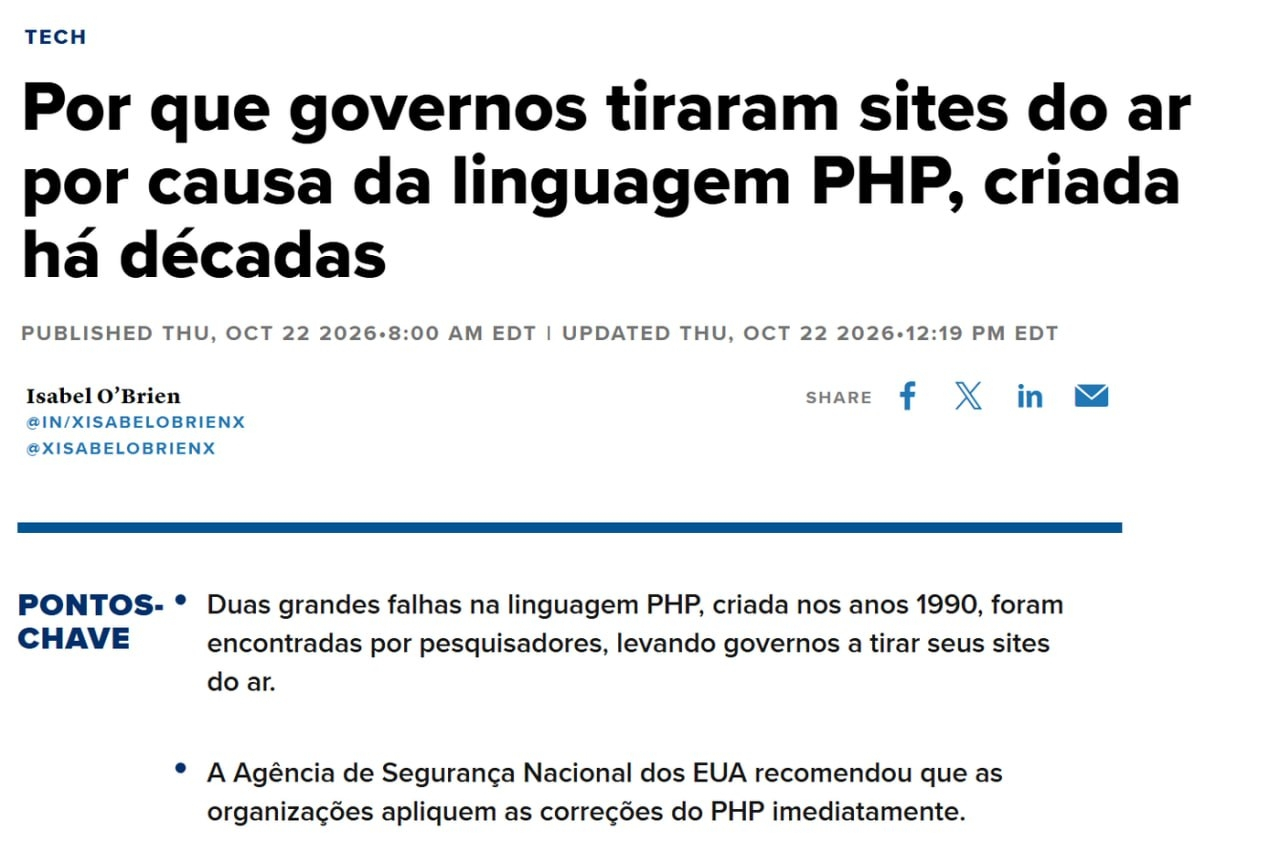
Captura traducida de CNBC.
Hechos y rumores: un sitio web fuera de servicio no significa que haya sido hackeado
Aquí está la confusión. Mucha gente vio que el sitio web de un banco estaba fuera de servicio y concluyó que habían hackeado el banco. No es así. En la mayoría de los casos, el sitio dejó de funcionar por precaución mientras el equipo lo actualizaba. Hasta ahora, no se ha confirmado ningún ataque a un banco o a una gran empresa debido a esta vulnerabilidad.
Coinbase y BitGo dijeron que no se vieron afectadas. Binance aplicó medidas de protección preventivas. Bitget Wallet, PancakeSwap y Kaia dijeron que no usan PHP.
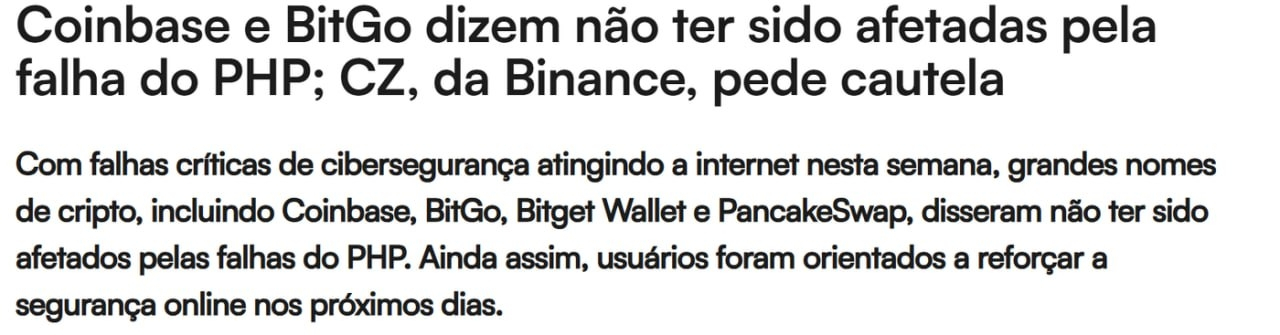
Captura traducida de un portal de noticias cripto.
El robo fue real: el caso de Railway
Ahora vamos a lo que importa para quienes tienen cripto. Railway es una plataforma donde los programadores alojan sus aplicaciones. Según la investigadora on-chain Taylor Monahan, se vaciaron alrededor de US$ 371 mil en 19 redes, con más de 500 transacciones y más de 200 direcciones. Railway pidió a todos los usuarios que cambiaran sus claves secretas.
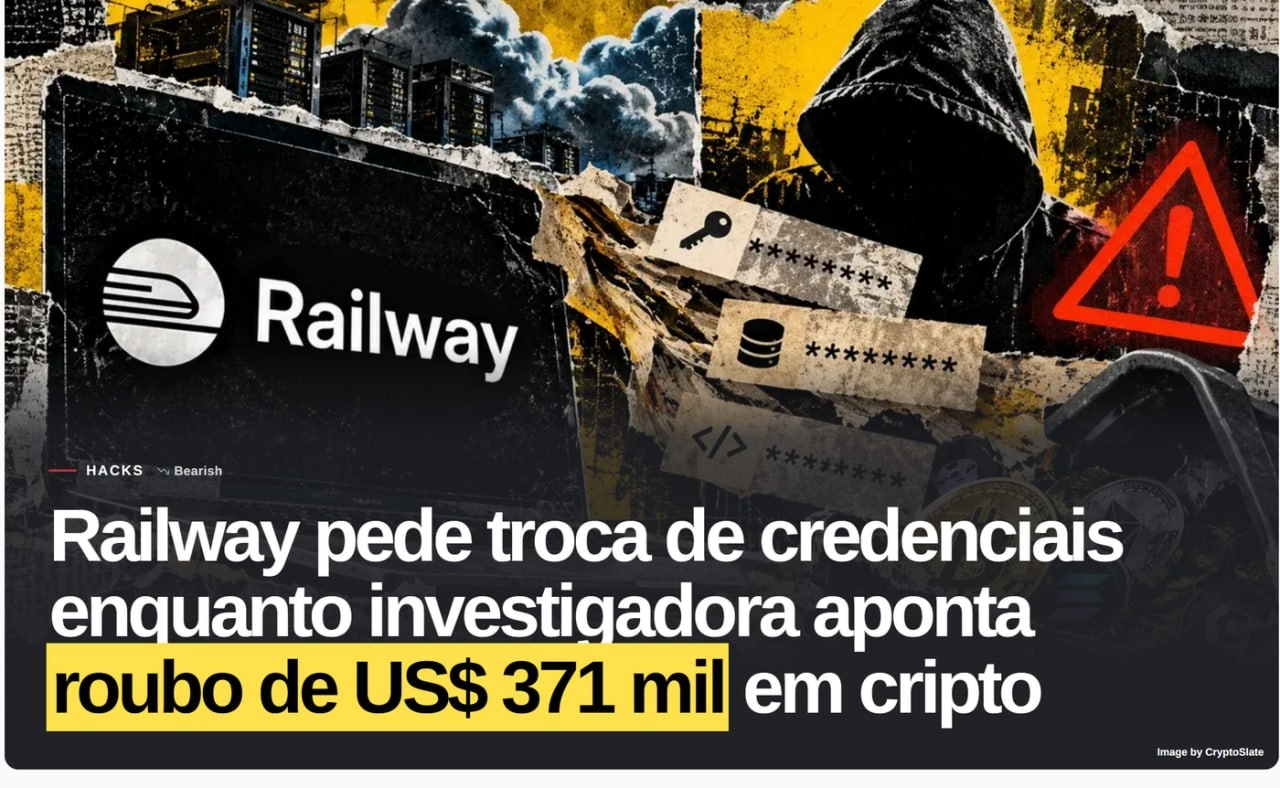
Imagen y titular: CryptoSlate (traducidos).
Importante: Railway aún no ha confirmado el monto ni la causa. Y nadie ha demostrado que el robo haya sido causado por la vulnerabilidad de PHP. TechCrunch incluso dijo que el caso parecía independiente. Lo que muestra la cronología es que el robo ocurrió justo en medio de la ola de ataques. El 21/10, en horario UTC: a las 14:00 se publica la corrección de la vulnerabilidad, a las 16:05 comienzan los intentos de ataque, a las 19:36 se produce el primer robo de cripto, y a las 21:51 Railway avisa a sus clientes.
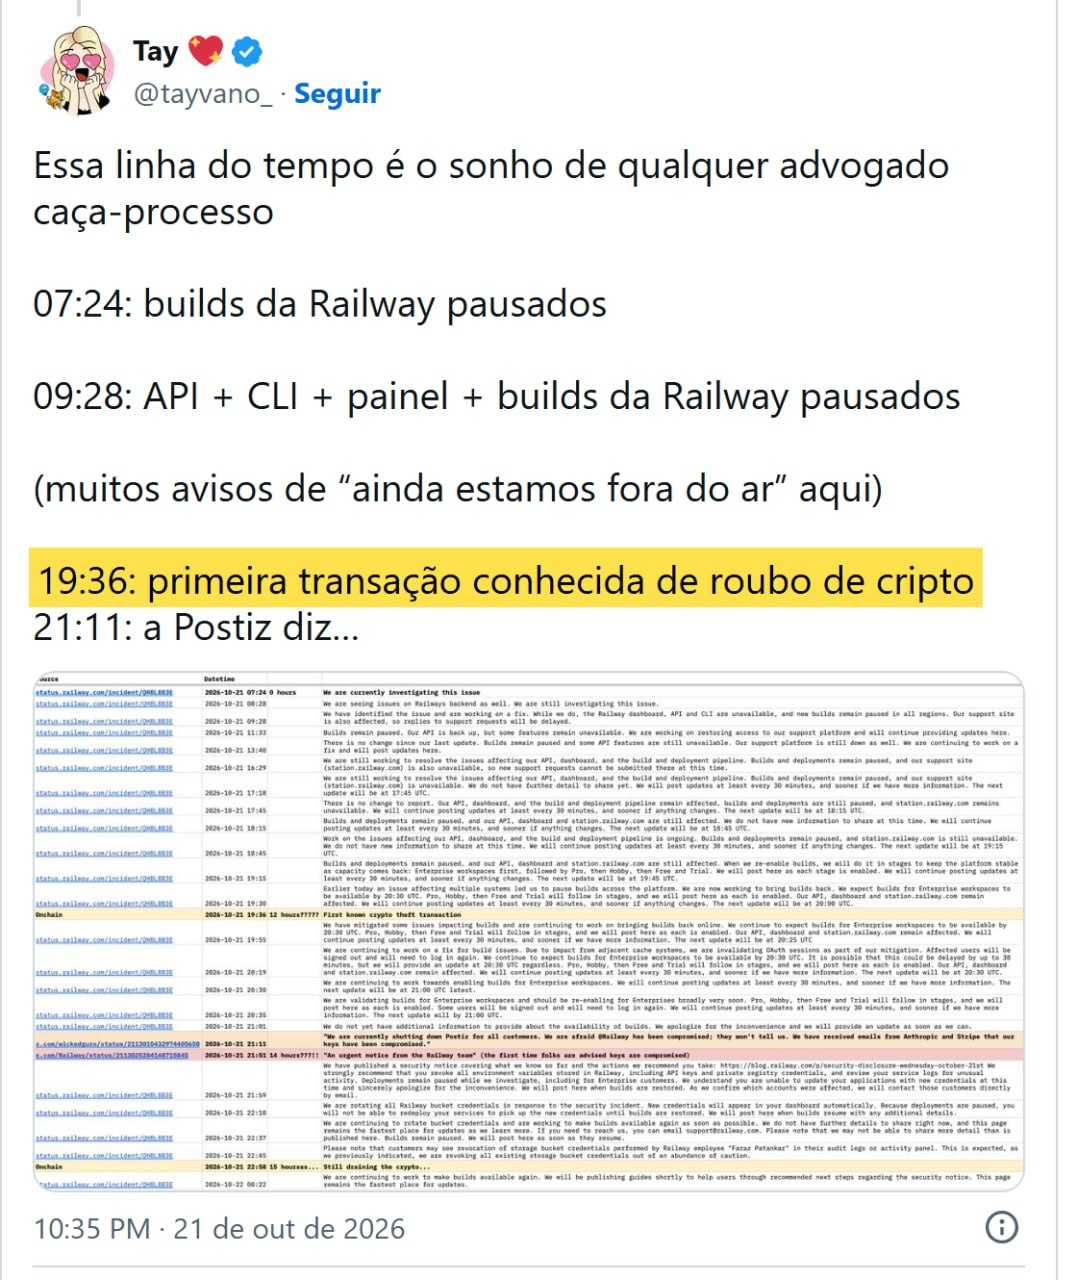
Publicación de la investigadora Taylor Monahan, traducida. El fragmento resaltado en amarillo señala el primer robo conocido.
La advertencia de CZ
El fundador de Binance, CZ, escribió en X el 21/10: «Llámame paranoico, pero ten mucho cuidado al visitar CUALQUIER sitio web durante los próximos días». El motivo es sencillo: algunos administradores de sitios web no siempre tienen al día las actualizaciones de seguridad.
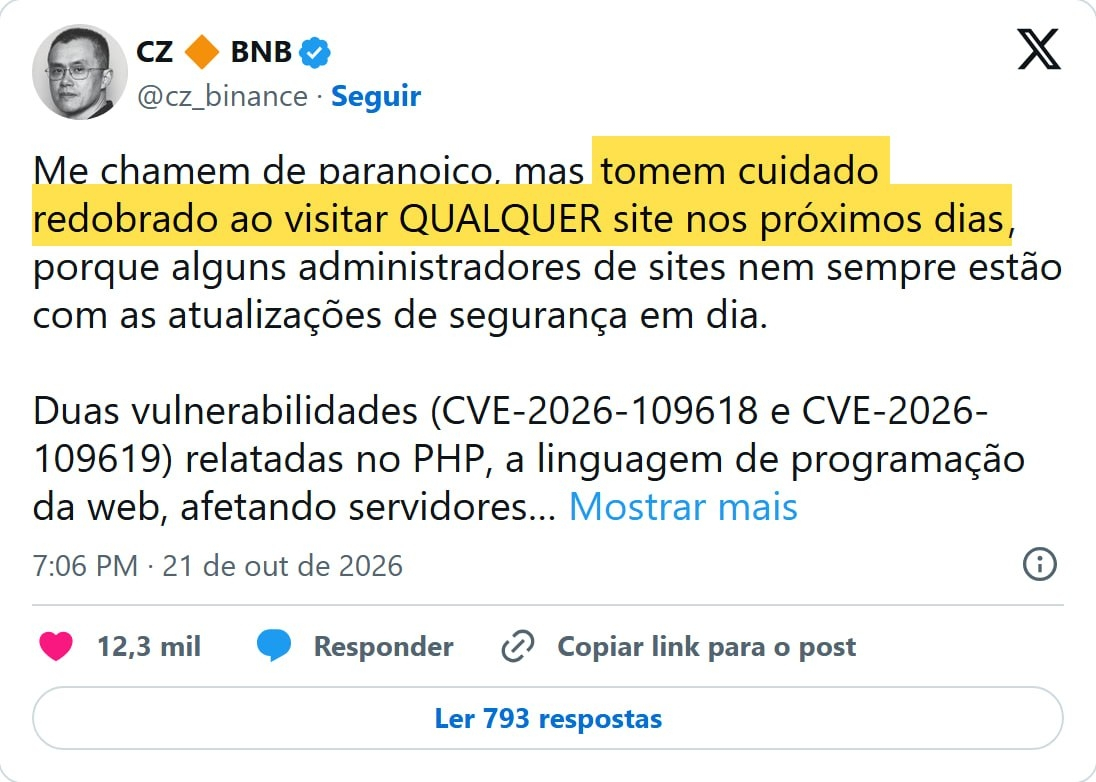
Publicación de CZ en X, traducida.
Mi opinión: el riesgo no está en la blockchain
Nada de esto rompió la blockchain. Tu Bitcoin y tu Ethereum siguen funcionando igual que siempre. Lo que falló fue el lugar donde se guardaba la clave. Quien deja la clave o la frase de recuperación en un sitio web, en la nube o en un servicio en línea depende de que la seguridad de otra persona sea perfecta. Cuando esa persona falla, la billetera se vacía.
El segundo riesgo es el phishing. Cada vez que cunde el miedo, los estafadores envían correos falsos que dicen «actualización urgente» o «han hackeado tu cuenta». El pánico hace que la gente haga clic. Por eso mi consejo es tener cuidado, no entrar en pánico y acceder siempre desde sitios oficiales guardados en favoritos.
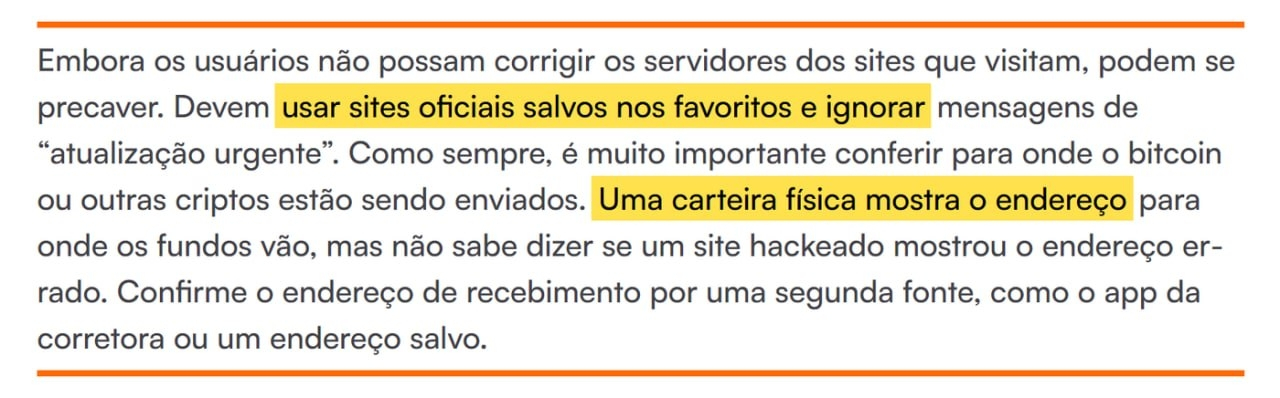
Consejos de protección, traducidos, de un portal de noticias cripto.
4 cosas que puedes hacer hoy
1. Actualiza tus aplicaciones y sistemas.
2. Activa la 2FA (verificación en dos pasos) en todo lo que tenga dinero.
3. Nunca guardes la frase de recuperación en línea: nada de fotos, nube, correo electrónico ni notas.
4. Desconfía de los correos o mensajes «urgentes». Accede siempre desde el sitio oficial.
Clave fuera de internet: billetera fría
La forma más segura de proteger la clave es sacarla de internet. Eso es lo que hace una billetera fría. En el video muestro dos opciones, cada una para una forma distinta de usarla. Tangem combina seguridad y practicidad para el uso diario, y tiene un 10 % de descuento con mi enlace. SafePal es para mantener tus activos a largo plazo e interactuar con Web3, y es la que yo uso. Los enlaces de ambas están en la descripción del video en YouTube.
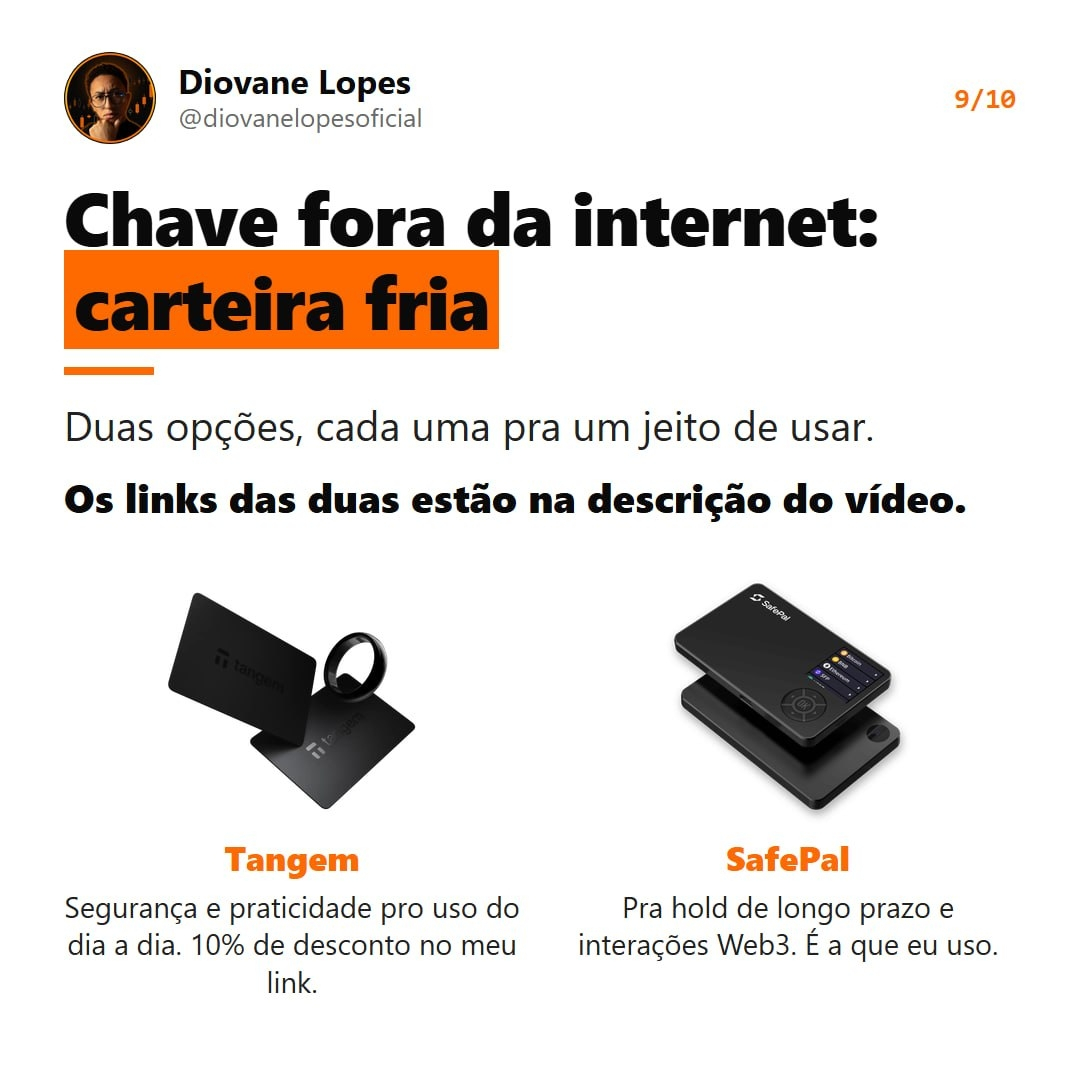
Tangem y SafePal.
Conclusión
Fue un susto real, con un robo real, pero no hay pruebas de que hayan hackeado bancos o grandes empresas. La lección es práctica: averigua dónde guardas tu clave. Si está en línea, cámbiala de lugar hoy.
El video completo, con las fuentes en pantalla, se publica hoy a las 19:03 en mi canal de YouTube. Busca Diovane Lopes. Yo aprendo, yo enseño, tú ganas de verdad. ¿Qué aplicación vas a revisar primero? Cuéntamelo en los comentarios.