


El 22 de octubre de 2026, millones de hackers intentaron aprovechar dos vulnerabilidades importantes de PHP. Gobiernos y empresas tuvieron que desconectar algunos sistemas en línea mientras equipos de expertos se apresuraban a implementar parches de emergencia. Esto demuestra el poco tiempo del que disponen ahora los especialistas en ciberseguridad para contrarrestar vulnerabilidades graves.
Dos fallos con una puntuación de 9,2 que pueden poner un servidor en manos de los atacantes
Las vulnerabilidades, conocidas en conjunto como PHP2Shell, están registradas como CVE-2026-109618 y CVE-2026-109619. Ambas tienen una puntuación de gravedad crítica de 9,2 sobre 10. El 21 de octubre de 2026, PHP publicó cuatro correcciones para las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
El NCSC del Reino Unido afirma que los errores pueden corromper la memoria interna de PHP. En determinadas condiciones, un atacante podría ejecutar código sin iniciar sesión. Wiz también mostró cómo datos confidenciales, incluidas contraseñas y claves de API, podrían filtrarse desde la memoria.
PHP impulsa el 69,3 % de los sitios web que usan un lenguaje identificable del lado del servidor, según W3Techs. Esto muestra lo extendido que está PHP, no cuántos sitios fueron vulnerados.
Se está cerrando la ventana entre el parche y la explotación
La IA de frontera ayudó a los investigadores a reconstruir exploits para vulnerabilidades que llevaban años ocultas en PHP. Cryptopolitan informó que los parches se publicaron un día antes de lo previsto, después de que se filtraran detalles técnicos.
Ya había indicios del ataque antes de que se informara de ningún intento. El 17 de octubre de 2026, cuatro días antes de la divulgación, AWS detectó el intento en los registros de su honeypot MadPot. No se sabe si el ataque tuvo éxito. El responsable de seguridad de AWS, CJ Moses, advirtió que los atacantes podrían crear amenazas en cuestión de horas, o incluso minutos, después de la divulgación usando IA.
De miles de sondeos a millones en un día
Matthew Prince, director ejecutivo de Cloudflare, reveló que se realizaron miles de intentos durante las 10 horas previas a la divulgación del 21 de octubre. No pasaron más de 45 minutos para que los intentos se dispararan a decenas de miles. Apenas dos horas después, superaron los cientos de miles. Y poco después, se habían realizado millones de intentos. Fueron intentos, no vulneraciones confirmadas.
Cloudflare ya había implementado protección mediante cortafuegos, pero eso no sustituía la aplicación de parches.
El 22 de octubre, Reuters informó de suspensiones preventivas de servicios en Nomura, Mitsubishi UFJ, ANA, East Japan Railway y Orange. También quedaron temporalmente fuera de servicio sitios web gubernamentales de Finlandia, los Países Bajos y Francia.
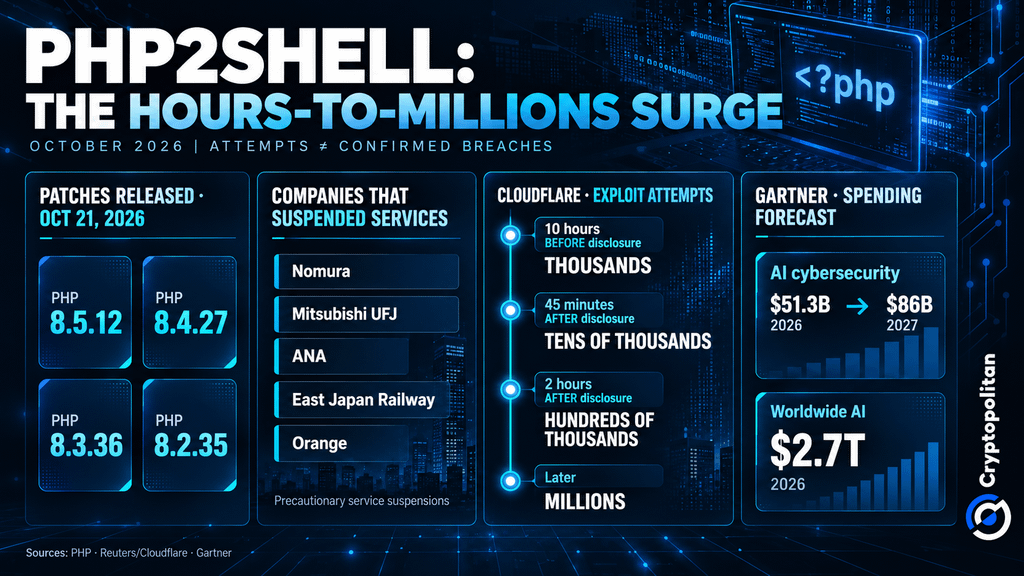 Cronología del ataque PHP2Shell: millones de intentos de explotación, parches para PHP y gasto en IA
Lo difícil es encontrar todas las copias de PHP
PHP puede estar oculto en equipos que los administradores rara vez piensan en revisar. El inventario del NCSC neerlandés incluye productos de terceros que están siendo evaluados, entre ellos los de Fortinet. Searchlight Cyber publicó un escáner para identificar hosts vulnerables. Este prueba deliberadamente el agotamiento de memoria, por lo que debe usarse con cuidado.
Elizabeth Barron, directora ejecutiva de la Fundación PHP, declaró a WIRED:
Hasta donde sabemos, no se ha producido ningún intento exitoso de ejecución remota de código.
Hacia dónde se dirige ya el gasto en seguridad
La previsión de Gartner del 16 de septiembre sitúa el gasto mundial en ciberseguridad con IA en 51.300 millones de dólares en 2026 y cerca de 86.000 millones en 2027. También proyecta un gasto mundial en IA de 2,7 billones de dólares en 2026.
PHP2Shell no fue responsable de esos gastos previstos. Más bien, este caso ilustra muy bien lo importante que es que las empresas sepan qué software utilizan, corrijan rápidamente las vulnerabilidades y detecten las amenazas mucho antes de que se sientan sus efectos perjudiciales.
Si estás leyendo esto, ya vas un paso por delante. Sigue así con nuestro boletín.