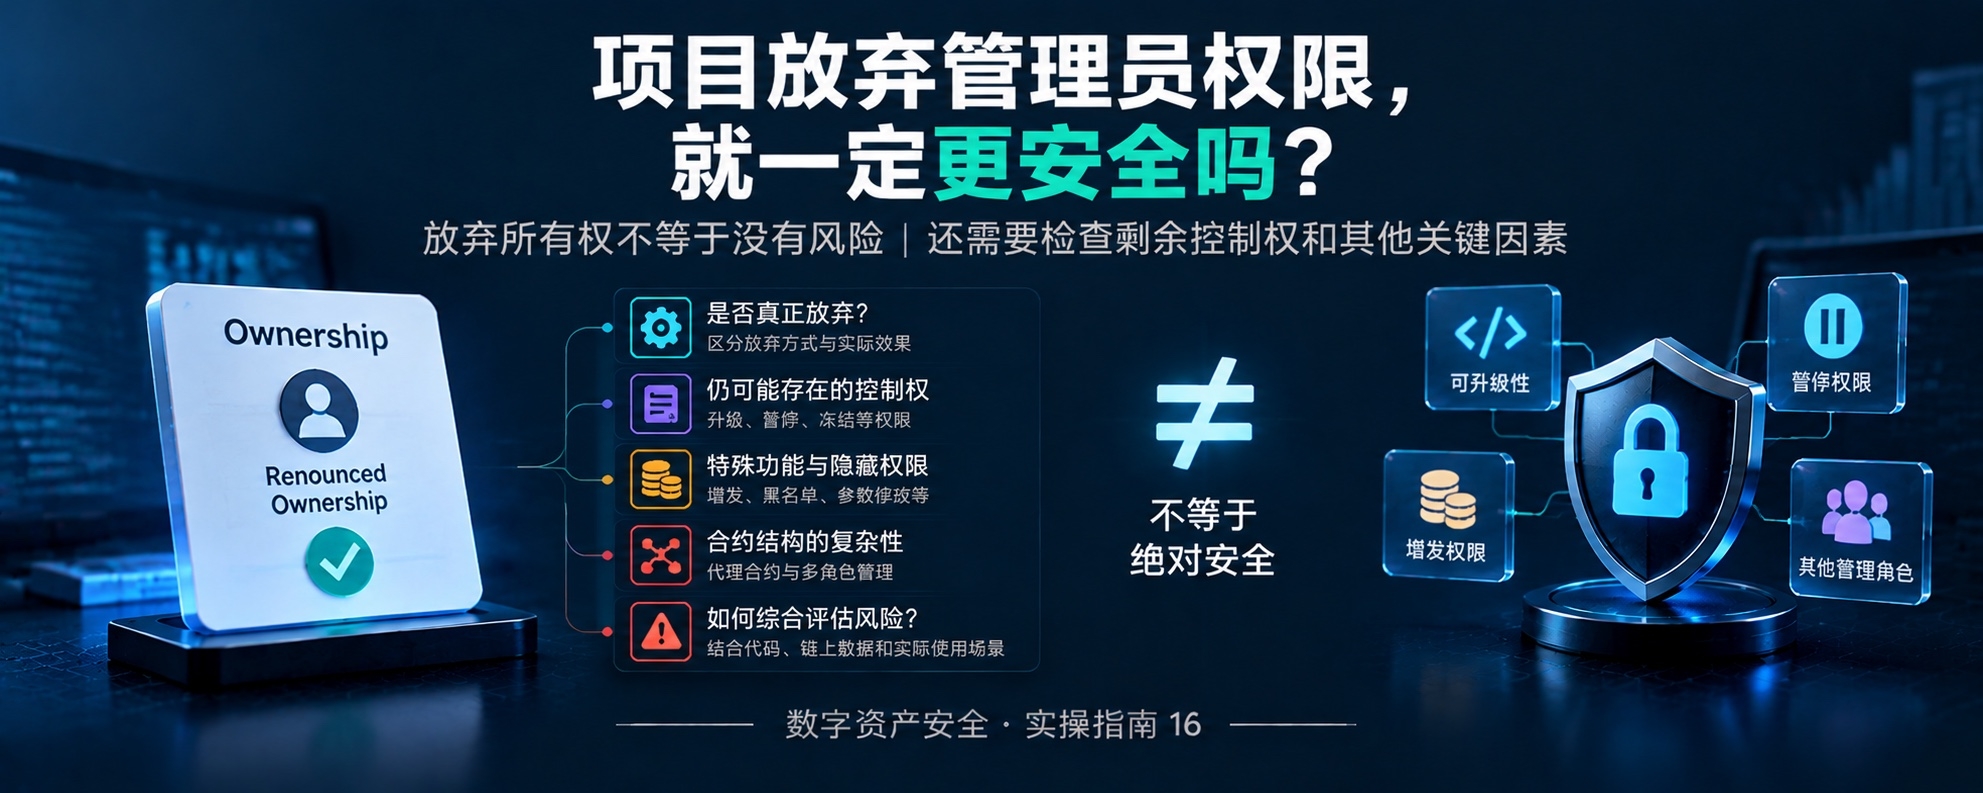
¿Renunciar a los permisos de administrador hace que un proyecto sea necesariamente más seguro?
En los proyectos Web3, es posible que veas con frecuencia mensajes promocionales como este:
“Se renunció a la propiedad”.
“El equipo del proyecto ya ha renunciado a los permisos de administrador”.
“Se ha renunciado al control del contrato y nadie puede volver a modificarlo”.
Estas afirmaciones suenan muy atractivas, porque parecen indicar que el equipo del proyecto ya no puede controlar el contrato a su antojo.
Pero hay una cuestión clave:
Renunciar a un permiso de administrador no significa que hayan desaparecido todos los mecanismos de control del contrato.
Si solo ves un registro en la cadena que indica que se renunció a un permiso, pero no examinas más a fondo la estructura del contrato, podrías sobreestimar la seguridad del proyecto.
1. ¿Qué significa renunciar a los permisos de administrador?
En algunos contratos inteligentes, el owner o rol de propietario puede realizar ciertas operaciones administrativas, como modificar parámetros, pausar funciones o gestionar otros permisos.
Algunos contratos permiten al propietario renunciar voluntariamente a este rol. En un modelo habitual de gestión de propiedad, tras renunciar a ella, el propietario anterior normalmente ya no puede realizar, mediante ese rol, las operaciones que este controlaba.
Esto puede reducir ciertos riesgos de control centralizado.
Sin embargo, los diseños de permisos varían de un contrato a otro. Para saber qué significa renunciar a la propiedad, hay que analizar el código concreto y la estructura real de permisos.
2. ¿Por qué renunciar a la propiedad no equivale a renunciar a todo control?
Porque los permisos de los contratos inteligentes pueden estar distribuidos en varios lugares.
Por ejemplo:
Permiso de actualización: otros roles o mecanismos de administración de agentes aún podrían permitir sustituir el contrato de implementación.
Permiso de pausa: otros roles independientes aún podrían tener la capacidad de pausar las transacciones.
Permiso de emisión: alguna dirección autorizada aún podría tener permiso para crear nuevos tokens.
Permiso de lista negra: ciertos roles aún podrían restringir las transferencias de algunas direcciones.
Permiso de administración de parámetros: otros administradores aún podrían modificar parámetros clave.
Estos son solo algunos aspectos habituales que conviene comprobar; no significa que todos los proyectos cuenten con los permisos mencionados.
Lo que realmente hay que confirmar es qué permiso se renunció, y qué otros roles, contratos o mecanismos externos aún pueden modificar el comportamiento del sistema.
3. Los contratos proxy pueden complicar aún más las cosas
Algunos proyectos utilizan una arquitectura de contratos proxy.
En este diseño, los usuarios suelen interactuar con la dirección del contrato proxy, mientras que la lógica de ejecución real se encuentra en otro contrato de implementación.
Aunque se haya renunciado a la propiedad de un contrato, no se puede deducir directamente que todo el sistema sea imposible de actualizar.
También debes verificar lo siguiente:
¿El contrato proxy tiene un controlador de actualizaciones independiente?
¿Se puede sustituir el contrato de implementación?
¿Otros roles o contratos poseen los permisos de administración pertinentes?
¿Se ha desactivado realmente el mecanismo de actualización o solo se ha cambiado quién lo controla?
Para determinar si un sistema sigue siendo controlable, hay que revisar toda la estructura de contratos pertinente, no solo el estado de propiedad de una dirección concreta.
4. ¿Cómo confirmar que los permisos se han revocado de verdad?
No te fijes solo en los anuncios o las capturas de pantalla publicados por el equipo del proyecto.
Un método más fiable consiste en combinar las siguientes pruebas:
Primero, consulta el registro de propiedad en la cadena.
Confirma que el cambio de propiedad pertinente se haya producido realmente y verifica la dirección del contrato asociada a la transacción.
Segundo, revisa el código verificado del contrato.
Examina las funciones de administración de propiedad, los roles de control de acceso y otras funciones que puedan afectar a operaciones clave.
Tercero, verifica la asignación de roles.
Si el contrato utiliza un sistema de gestión por roles, debes confirmar quién controla los roles de administrador, actualizador y otros roles clave.
Cuarto, revisa los proxies y las estructuras de control externas.
Si hay contratos proxy, contratos de administración o contratos que ejecutan la gobernanza, sigue comprobando los permisos de esos componentes.
Quinto, confirma el efecto real de los cambios de permisos.
Los eventos en la cadena pueden ofrecer pistas, pero una sola entrada de evento no basta para concluir que todos los permisos se hayan revocado de forma permanente. También hay que evaluar el estado actual, el código pertinente y las relaciones entre llamadas.
5. ¿Renunciar a los permisos de administrador siempre es algo positivo?
No necesariamente.
Renunciar a ciertos permisos puede reducir el riesgo de control unilateral, pero también puede limitar la capacidad del proyecto para corregir vulnerabilidades urgentes.
Si el contrato tiene un defecto aún no detectado y el proyecto no puede actualizarlo ni tomar las medidas de corrección necesarias, el riesgo podría persistir durante mucho tiempo.
A la inversa, conservar permisos de administración no significa necesariamente que el proyecto sea inseguro. Si esos permisos están sujetos a una multifirma, un bloqueo temporal, una gobernanza transparente y procedimientos operativos estrictos, algunos mecanismos de administración pueden tener un uso de seguridad razonable.
Por lo tanto, no se debe interpretar simplemente que «renunciar a los permisos» equivale a seguridad, ni que «conservar los permisos» equivale directamente a peligro.
Lo fundamental es el alcance real de los permisos, cómo se controlan, qué medidas los limitan y la capacidad del proyecto para responder cuando surgen problemas.
6. ¿Qué pueden comprobar los usuarios comunes?
Ante un proyecto que afirma haber renunciado a los permisos de administrador, puedes verificar lo siguiente, paso a paso:
Confirma la dirección del contrato: asegúrate de que estás revisando el contrato real en la red correcta, y no otro token con un nombre similar.
Verifica el estado de propiedad: consulta el estado actual en la cadena y los registros de las transacciones pertinentes.
Revisa otros permisos: no te fijes solo en el owner; comprueba también la gestión de roles y las funciones de emisión, pausa, lista negra y modificación de parámetros.
Comprueba la capacidad de actualización: confirma si el contrato proxy y su mecanismo de control de actualizaciones siguen existiendo.
Evalúa los riesgos restantes: toma una decisión teniendo en cuenta el código, los datos de la cadena, la liquidez y el uso real.
Si el código fuente no está verificado, no es posible confirmar quién ocupa los roles clave o la estructura proxy es demasiado compleja para verificarla, debes reconocer claramente que la información es insuficiente y no sacar conclusiones basándote únicamente en la etiqueta «se ha renunciado a la propiedad».
Conclusión
Renunciar a los permisos de administrador puede ser una medida importante de control de riesgos, pero no es una garantía de seguridad que se aplique automáticamente.
Una verificación realmente significativa no termina al ver la etiqueta Ownership Renounced; debe continuar con estas preguntas:
¿A qué permisos se ha renunciado? ¿Qué permisos quedan? ¿Quién puede seguir modificando el comportamiento del contrato?
En el análisis de seguridad en cadena, el lenguaje promocional solo sirve como pista. Las conclusiones reales deben basarse en código verificable, el estado actual de los permisos y los registros en la cadena.
Aviso de seguridad: este artículo tiene fines educativos sobre seguridad Web3 y no constituye asesoramiento de inversión. Las arquitecturas de los contratos varían; las conclusiones concretas deben basarse en el código realmente implementado, el estado en la cadena y los registros verificables.