


El FBI, la Agencia de Seguridad Nacional (NSA) y la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) han advertido a las organizaciones que instalen urgentemente los parches para dos vulnerabilidades críticas de PHP, bautizadas como «PHP2Shell», que podrían permitir a los hackers tomar el control de servidores vulnerables sin iniciar sesión. Dado que PHP impulsa sitios web y aplicaciones web en todo el mundo, la advertencia plantea una pregunta urgente sobre la seguridad de las criptomonedas: ¿Deberías convertir tus bitcoins en efectivo o retirar fondos de los exchanges para proteger tus criptomonedas?
De inmediato, se recomienda a todas las organizaciones que utilicen PHP en sus sistemas que estén preparadas para instalar una actualización que solucione dos vulnerabilidades críticas. PHP se usa ampliamente en aplicaciones web. Estas vulnerabilidades suelen proporcionar una vía directa al sistema de archivos del servidor o…
— NSA Cyber (@NSACyber) 21 de octubre de 2026
Las vulnerabilidades PHP2Shell, identificadas como CVE-2026-109618 y CVE-2026-109619, podrían permitir que los atacantes ejecuten código malicioso en servidores vulnerables sin autenticación. Ambas fallas tienen una puntuación crítica de 9,2 en CVSS v4.0, lo que llevó a las agencias de ciberseguridad a instar a las organizaciones a aplicar parches de inmediato a los sistemas afectados.
El ataque a PHP supone un riesgo potencial para los exchanges de criptomonedas, los proveedores de billeteras y las plataformas de finanzas descentralizadas (DeFi) que dependen de una infraestructura web vulnerable. Sin embargo, no compromete automáticamente Bitcoin, Ethereum ni las claves privadas almacenadas de forma segura sin conexión.
¿Podrían los hackers acceder a tus criptomonedas mediante este ataque a PHP?
PHP impulsa sitios web y aplicaciones, incluidos servicios que pueden gestionar información de cuentas, autenticación y transacciones financieras. Las vulnerabilidades recién divulgadas podrían permitir a los atacantes ejecutar código en servidores afectados y, potencialmente, exponer información confidencial o facilitar otros ataques.
La PHP Foundation publicó correcciones el 21 de octubre de 2026, incluidas las versiones PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Los administradores que ejecuten sistemas afectados deben instalar las actualizaciones correspondientes, mientras que las organizaciones que utilicen alojamiento administrado deben confirmar que sus proveedores hayan corregido las vulnerabilidades.
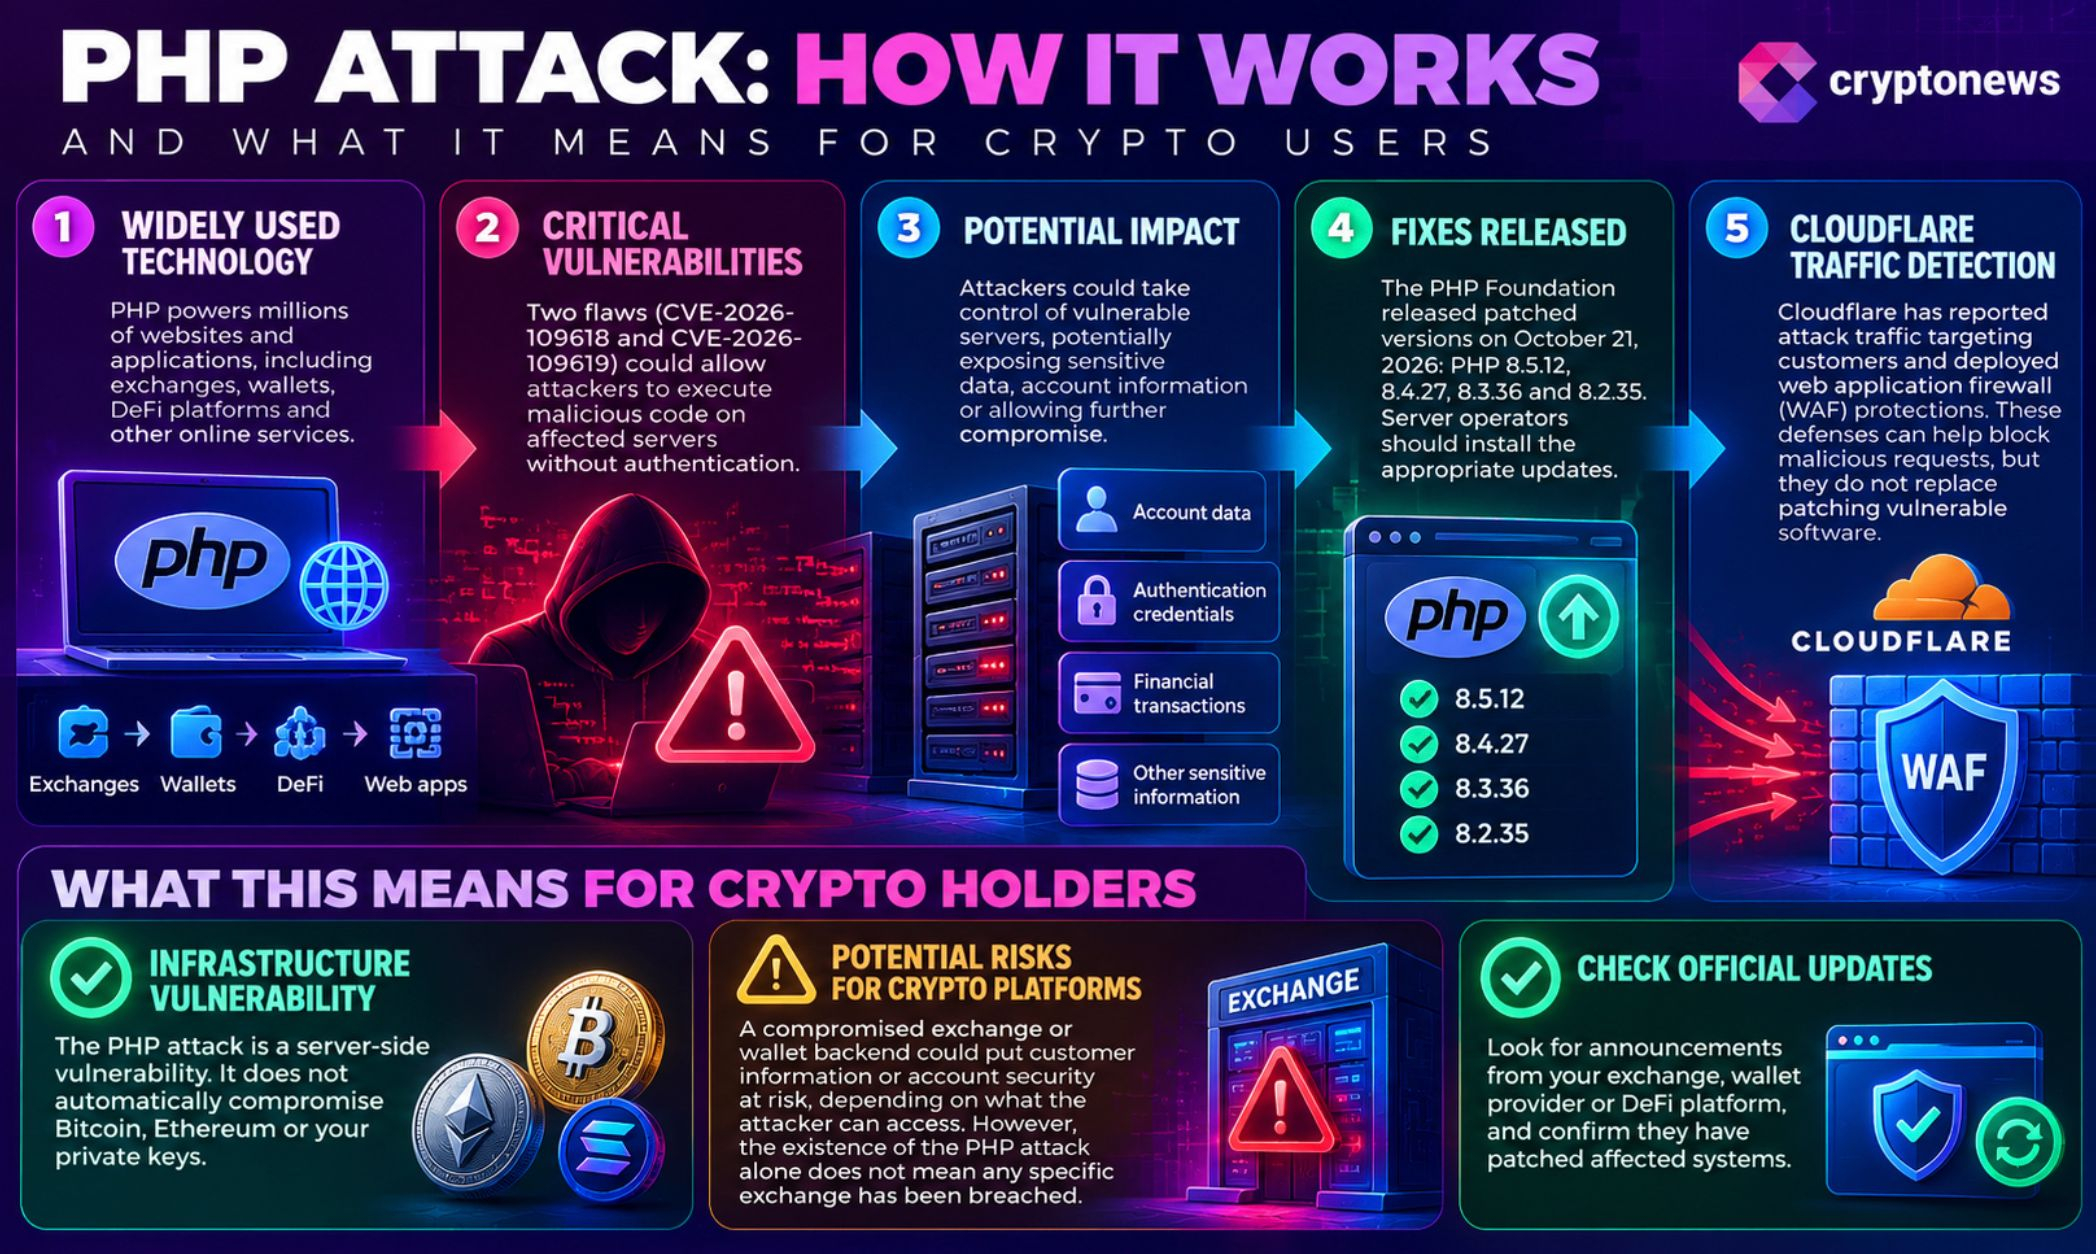
Cloudflare también ha informado de tráfico de ataques dirigido a sus clientes y ha implementado protecciones de firewall de aplicaciones web. Estas defensas pueden ayudar a bloquear solicitudes maliciosas, pero no sustituyen la aplicación de parches al software vulnerable.
Para quienes tenemos criptomonedas, lo importante es distinguir entre una vulnerabilidad de infraestructura y una brecha confirmada. Un backend de exchange comprometido podría poner en riesgo la información de los clientes o la seguridad de sus cuentas, según a qué pueda acceder el atacante. Sin embargo, la existencia del ataque a PHP por sí sola no demuestra que se haya vulnerado ningún exchange en particular.
Descubre: la OPV de criptomonedas que debes tener en cuenta este cuarto trimestre
¿Deberías retirar tus fondos de los exchanges o vender tus criptomonedas?
La respuesta es clara: no, únicamente por PHP2Shell. Actualmente no hay motivos para considerar comprometidas todas las cuentas de exchanges o billeteras de autocustodia solo porque existan estas vulnerabilidades.
Retirar fondos de un exchange puede reducir la exposición a ciertos riesgos propios de esa plataforma, pero también implica otros factores, como las comisiones de retiro, los errores de red, las estafas de phishing y la seguridad de la billetera de destino. Transferir criptomonedas a otra plataforma sin comprobar su seguridad podría simplemente cambiar un riesgo por otro.
Vender criptomonedas es una decisión distinta. Un ataque a PHP es un incidente de ciberseguridad, no una prueba directa de que el precio de Bitcoin o Ethereum vaya a caer. Vender por una noticia podría llevar a los inversores a reaccionar ante una amenaza que nunca afecte a sus activos.
Para mejorar la seguridad de nuestras criptomonedas, primero debemos averiguar si el exchange o el proveedor de la billetera ha emitido una alerta pertinente, si la cuenta muestra actividad sospechosa y si las credenciales o la frase de recuperación podrían haber quedado expuestas.
Si un proveedor confirma una brecha que afecta a los activos de sus clientes, sigue sus instrucciones oficiales y evalúa la exposición específica antes de decidir si retiras o transfieres tus fondos.
El ataque a Ledger plantea otras preocupaciones sobre las billeteras de hardware
El ataque a PHP se produce en medio de otras preocupaciones sobre la seguridad de las billeteras de hardware.
En un informe del 12 de octubre, cubrimos la investigación de Ledger sobre un implante de hardware encontrado en al menos un dispositivo relacionado con el revendedor CryptoBilis. La investigación vinculó los dispositivos afectados con incidentes denunciados de vaciado de billeteras, con estimaciones que alcanzan los 93 millones de dólares en 311 billeteras de cinco redes blockchain. El total sigue siendo una estimación, no una cifra final de pérdidas confirmada.
Los implantes espía de Ledger pasaron de ser un conjunto de cables soldados manualmente a placas de circuito de producción en masa diseñadas para confundirse con el hardware oficial. https://t.co/oJ0S6mC2BK https://t.co/YKn1gqW7EA
— Mark Karpelès (@MagicalTux) 9 de octubre de 2026
El incidente de Ledger es independiente de PHP2Shell. Pone de relieve otro riesgo para la seguridad de las criptomonedas: la manipulación de la cadena de suministro de hardware, en lugar de una vulnerabilidad del software de servidor. Ninguno de los dos incidentes demuestra que todos los dispositivos Ledger estén comprometidos.
Las billeteras de hardware pueden ayudar a proteger las claves privadas, pero la seguridad de las criptomonedas también depende de cómo se adquieren los dispositivos, cómo se guardan las frases de recuperación y si los usuarios verifican los detalles de las transacciones antes de firmarlas.
Lee el informe completo: Qué descubrió el exdirector ejecutivo de Mt. Gox y cómo proteger tus criptomonedas
Lista de verificación para la seguridad cripto ante el ataque a PHP: ¿qué debemos hacer ahora?
Podemos tomar varias medidas prácticas sin precipitarnos en decisiones financieras. Primero, actualiza las aplicaciones y los dispositivos de billetera a través de canales oficiales. Segundo, revisa las transacciones recientes y las autorizaciones de tokens para detectar actividad desconocida. Tercero, nunca introduzcas una frase de recuperación en un sitio web ni se la compartas a alguien que diga ofrecer asistencia técnica.
Quienes tengan billeteras de hardware deben seguir las indicaciones oficiales del fabricante, especialmente si compraron los dispositivos a través de un revendedor relacionado con una investigación de seguridad. Si alguien tiene pruebas creíbles de que su frase de recuperación quedó expuesta, debe crear una billetera nueva con una frase semilla nueva en un dispositivo de confianza y transferir los activos restantes de forma segura.
Por último, sigue los anuncios oficiales de los exchanges, los fabricantes de billeteras y las agencias de seguridad pertinentes. Las organizaciones que operan servidores PHP vulnerables deben aplicar parches urgentemente; los inversores particulares deben centrarse en su propia exposición, en lugar de interpretar cada vulnerabilidad como una orden de vender.
PHP2Shell es una amenaza grave para la seguridad de los servidores, pero no vacía automáticamente las billeteras de criptomonedas. Por ahora, no hace falta vender ni retirar fondos únicamente por el ataque a PHP. Consultar a los proveedores, proteger las credenciales y actuar ante una exposición confirmada son medidas más específicas para proteger nuestras criptomonedas.
Descubre: las mejores preventas de tokens
La publicación El ataque PHP amenaza la seguridad cripto: ¿deberías retirar tu dinero o sacar fondos de los exchanges? apareció primero en Cryptonews.