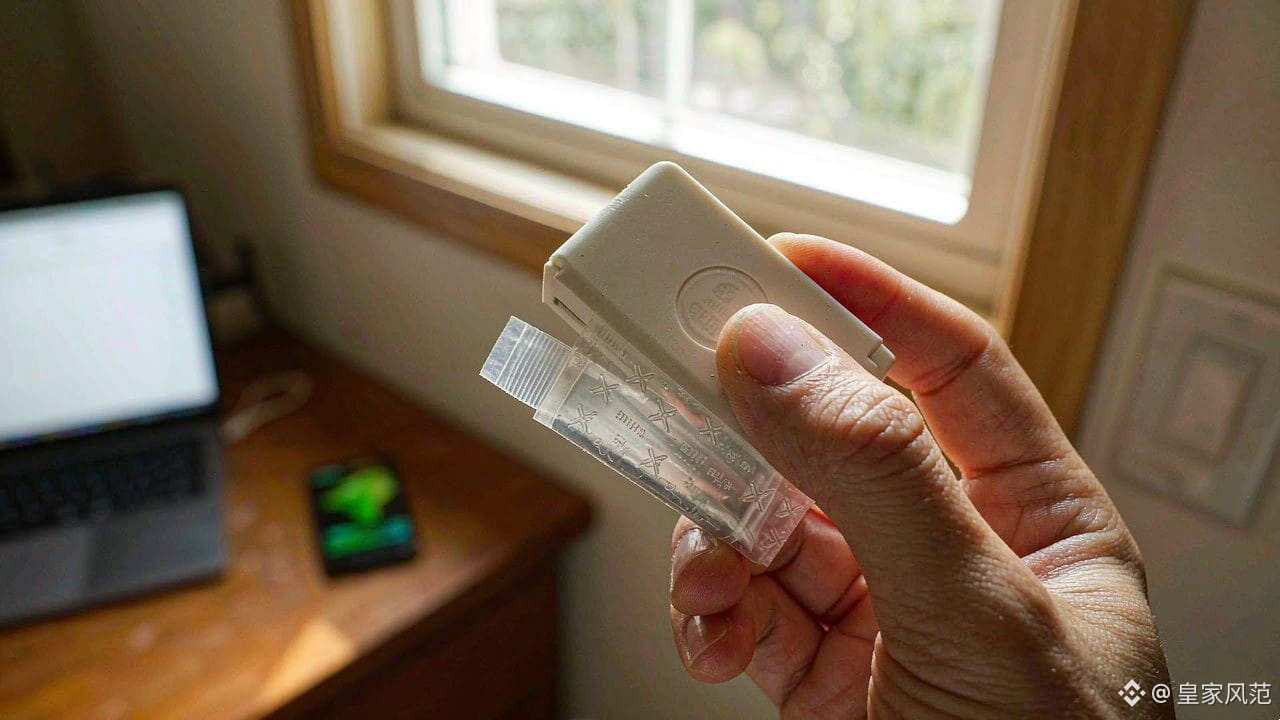
Robaron 93 millones y Ledger dice: «No es culpa nuestra». ¿Quién carga con la culpa?
La respuesta más reciente de Ledger, del 22/10, calificó el incidente como un «ataque localizado en la distribución», no como un ataque sistémico a la cadena de suministro: los chips, los sistemas y las ventas directas están limpios; el problema estuvo en la logística de los distribuidores. ¿Suena a echar balones fuera? Pero, técnicamente, es plausible: el chip implantado eludió la «verificación de autenticidad» de Ledger porque no modifica el firmware.
El coste lo paga todo el sector: MediaMarkt retiró Ledger de sus tiendas en Europa; Trezor y OneKey prescindieron de distribuidores sospechosos; y el exdirector ejecutivo de Mt. Gox afirmó que también habían implantado un chip en su Ledger Flex, que compró en el aeropuerto de Changi. Ni siquiera los distribuidores autorizados son necesariamente seguros: esa es la lección que más deberían recordar los usuarios de a pie.
¿Cambiarías de marca de monedero por este incidente o dejarías de usar monederos físicos? A. Cambiaría B. Dejaría de usarlos C. Me da igual
#比特币 #硬件钱包安全
$BTC
La respuesta más reciente de Ledger, del 22/10, calificó el incidente como un «ataque localizado en la distribución», no como un ataque sistémico a la cadena de suministro: los chips, los sistemas y las ventas directas están limpios; el problema estuvo en la logística de los distribuidores. ¿Suena a echar balones fuera? Pero, técnicamente, es plausible: el chip implantado eludió la «verificación de autenticidad» de Ledger porque no modifica el firmware.
El coste lo paga todo el sector: MediaMarkt retiró Ledger de sus tiendas en Europa; Trezor y OneKey prescindieron de distribuidores sospechosos; y el exdirector ejecutivo de Mt. Gox afirmó que también habían implantado un chip en su Ledger Flex, que compró en el aeropuerto de Changi. Ni siquiera los distribuidores autorizados son necesariamente seguros: esa es la lección que más deberían recordar los usuarios de a pie.
¿Cambiarías de marca de monedero por este incidente o dejarías de usar monederos físicos? A. Cambiaría B. Dejaría de usarlos C. Me da igual
#比特币 #硬件钱包安全
$BTC