


PHP爆出兩項重大漏洞,多國網站緊急下線
據稱全球有 70% 網站使用的 PHP 後端程式語言(用於 WordPress 等),在昨日披露 CVSS 評分為 9.2 的重大漏洞,導致各大政府官網、商家網站還有手遊服務緊急下線維修。
PHP 專案於 10 月 21 日發布修補版本,修復 CVE-2026-109618 與 CVE-2026-109619,兩者在特定條件下都可能讓未經身分驗證的攻擊者遠端執行程式碼,可能導致資料庫洩露、網站伺服器被惡意癱瘓等風險。
多國政府機關因此預防性關閉網站,荷蘭國家資安中心、政府入口網站、鹿特丹港、KNVB 與部分醫院網站都受影響;芬蘭政府網路服務及法國內政部網站也暫停對外服務。
在日本這邊,包含 Pixiv、NicoNico、Animate,以及手遊《闇影詩章:凌越世界》、《緋染天空》等,日本區塊鏈媒體《CoinPost》還有租用伺服器與線上同人展服務等陸續緊急維護,其中部分業者已確認與 PHP 漏洞有關;而台灣知名人力網站 104 也臨時進入維護,目前已修復完畢。
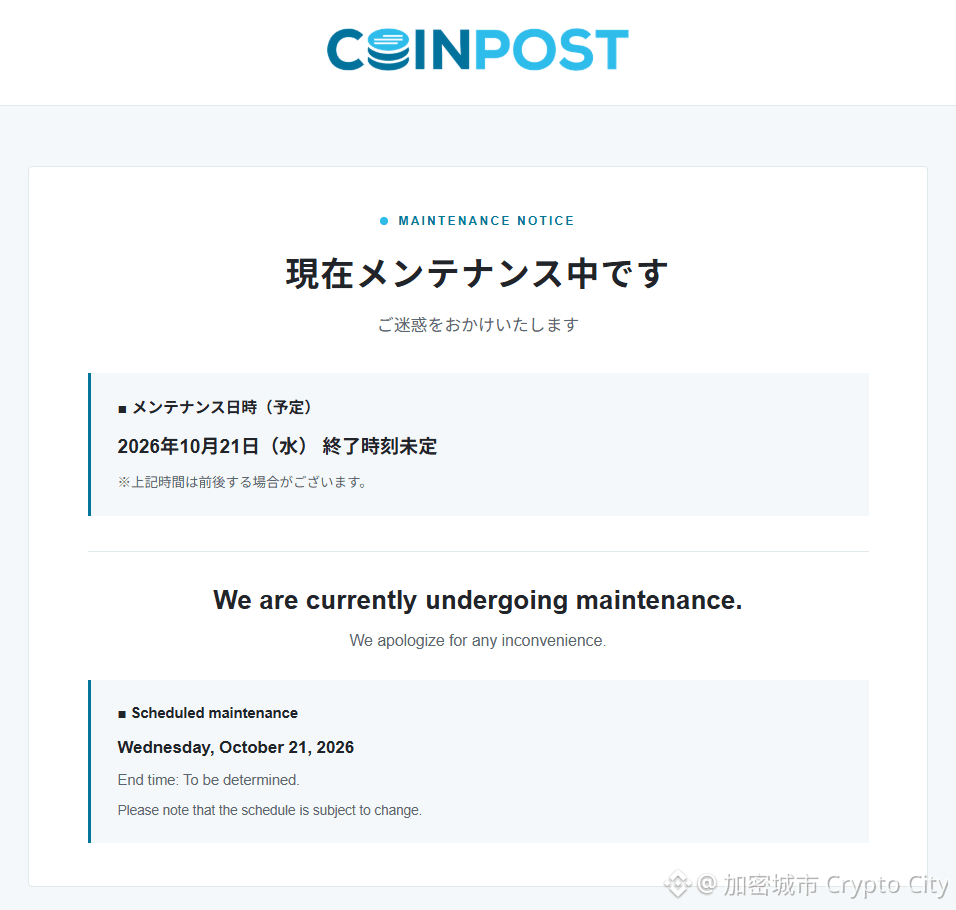 圖源:網頁截圖PHP爆出兩項重大漏洞,多國網站緊急下線,日本區塊鏈媒體《CoinPost》也臨時維護。
截至 10 月 21 日,資安搜尋公司 Censys 數據顯示,約 260 萬個主機中,有 150 萬個仍回報使用尚無修補程式的 PHP 版本,顯示風險可能持續擴大。
漏洞資訊疑似提前外流,修補時程被迫提前
社群上流傳,PHP 的重大漏洞可能被提早洩露,才讓修補時程被迫提前。
10 月 20 日,美國技術論壇 Hacker News 上曾出現貼文,稱兩項 PHP 遠端程式碼執行漏洞將於 10 月 22 日公布,並傳出 CVSS 10.0,但發文者坦言沒有可佐證的證據。
PHP 基金會後續說明,兩個 CVE 編號確實在 20 日開始於論壇與社群流傳,但流傳的發布時間及評分皆有誤,當時也沒有技術細節外流。為加快應變,PHP 專案將預告提前至 20 日,正式修補版本則從原定 22 日改為 21 日發布。
基金會另指出,資安研究公司 Calif 曾誤發布一段影片,展示概念驗證程式對多個目標運作,影片遭刪除後仍在社群流傳,加快 PoC 擴散;發行商 Chainguard 也在正式公開前約 6 小時先行發布含修補程式的映像檔,打亂協調揭露安排。
亞馬遜則表示,旗下蜜罐系統在 10 月 17 日已偵測到疑似利用漏洞的嘗試,但尚無法確認攻擊是否能成功入侵真實網站。
OpenAI稱GPT協助發現,Calif指最早發現者另有其人
在 PHP 披露漏洞並推出修補版本後,OpenAI 發文聲稱,Calif 在其 Patch the Planet 計畫中,使用 GPT-5.6 Sol 找出重大漏洞;資安公司 Wiz 也稱,透過自動化工具 Wiz Atlas,以及 Gemini 4 Argon、GPT-5.6 Sol 協助研究,獨立發現並通報漏洞。
不過被點名的 Calif 隨後澄清,最早發現 PHP 重大漏洞(php2shell)並製作出可運作漏洞利用程式的,是獨立研究員 LCFR(@lcfr_hax)。這名研究員早在 8 月 5 日就發布貼文,促使 PHP 基金會投入修復整類漏洞,之後他也持續協助審查與測試修補程式。
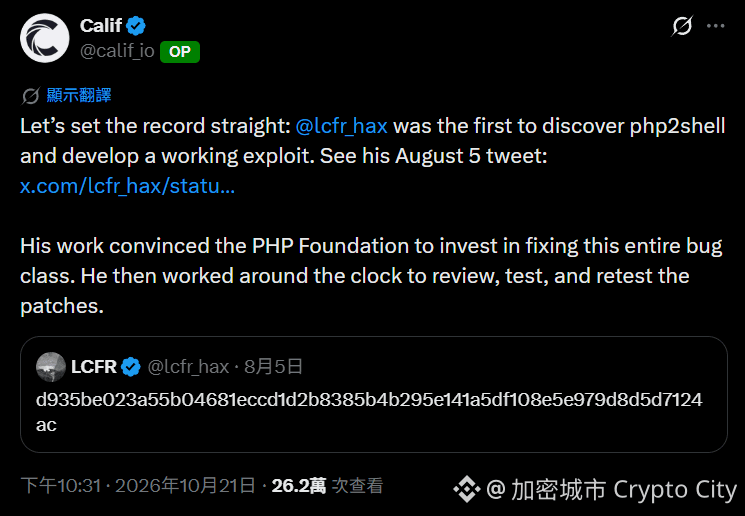 圖源:Calif/X Calif 隨後澄清,最早發現 PHP 重大漏洞(php2shell)並製作出可運作漏洞利用程式的,是獨立研究員 LCFR(@lcfr_hax)。
因此,AI 工具確實參與了後續漏洞研究與驗證,但最早發現漏洞與由 AI 協助研究團隊找出並通報,屬於不同階段,不能直接畫上等號。
PHP基金會承認修補延宕,也揭露資安流程問題
PHP 基金會指出,2024 年外部資安稽核期間,核心開發者已注意到與記憶體不足(OOM)相關的問題,但當時缺乏明確攻擊途徑,修補方案又牽涉向下相容性、拒絕服務風險及第三方擴充套件,決策因此反覆停滯。
基金會稱,直到今年 8 月起,Calif、OpenAI 與 Wiz 陸續提交相關研究,完整影響逐漸明朗後,修復才成為最高優先事項,並坦承延誤修補,反映了資安決策流程與人力資源的結構性問題。
PHP 目前已釋出 8.5.12、8.4.27、8.3.36 與 8.2.35 等修補版本,官方建議立即更新。無法即時修補的組織,應考慮隔離對外服務。
PHP 重大漏洞事件震撼全球大量網站與遊戲服務,AI 並非最早找到漏洞,而是參與了後續研究。真正影響風險規模的,仍包括漏洞揭露協調、維護人力,以及各組織能否及時完成更新。
延伸閱讀:
Claude Code用戶小心!TanStack NPM遭駭投毒,每週下載高達1270萬次
LiteLLM駭客投毒事件懶人包:如何檢查加密錢包、雲端金鑰是否出事?
『PHP爆重大漏洞:大量網站、手遊突然維修,OpenAI聲稱由GPT協助發現』這篇文章最早發佈於『加密城市』