

#PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
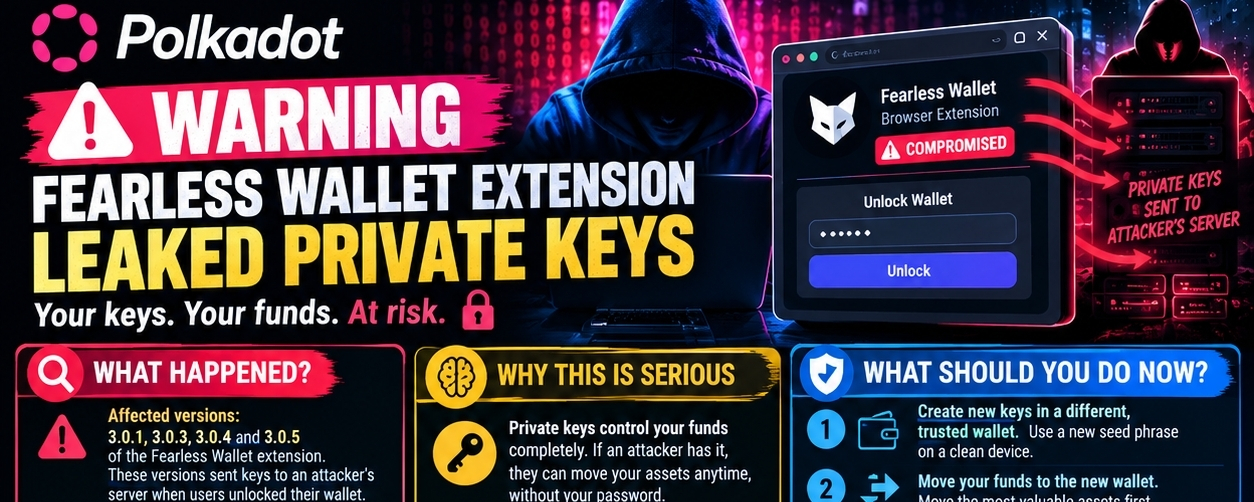
Una grave alerta de seguridad está circulando por la comunidad de Polkadot. ⚠️ Según la advertencia descrita en la publicación que inspiró este artículo, ciertas versiones de la **extensión para navegador Fearless Wallet** enviaban las claves privadas de los usuarios al servidor de un atacante. Si usas billeteras de Polkadot, lee esto con atención y actúa rápido. 👇
---
**🔍 ¿Qué ocurrió?**
Detalles reportados sobre la alerta:
⚠️ **Versiones afectadas:** 3.0.1, 3.0.3, 3.0.4 y 3.0.5 de la extensión Fearless Wallet. Las versiones afectadas enviaban las claves al servidor de un atacante cada vez que un usuario desbloqueaba la billetera. 🔓
📅 **Cronología:** Según se informa, el código malicioso se introdujo el **19 de febrero de 2025** y estuvo activo en distintos momentos hasta el **10 de octubre de 2026**. Es un periodo de exposición prolongado, de más de un año y medio. ⏳
📉 **Pérdidas hasta ahora:** 8 usuarios denunciaron transferencias no autorizadas por un total de **17.286 DOT**. 💸
👥 **Alcance:** Una versión afectada de Chrome seguía mostrando alrededor de **6.000 usuarios**. 🌐
📱 **Buenas noticias:** Según se informa, las aplicaciones móviles revisadas no contienen el código malicioso. ✅
---
**🧠 Por qué esto es grave**
Una clave privada controla por completo tus fondos. 🗝️ Si un atacante la obtiene, puede transferir tus activos cuando quiera, sin necesitar tu contraseña. Una billetera que filtra claves al desbloquearse es uno de los peores escenarios posibles para una billetera sin custodia. 😨
Esto también es un **ataque a la cadena de suministro**. 🧩 El peligro provenía de un software que los usuarios instalaron y en el que confiaban, no de la propia red Polkadot. La cadena de bloques de Polkadot no fue hackeada.
---
**🛡️ ¿Qué debes hacer ahora mismo?**
Si has usado la extensión Fearless Wallet desde febrero de 2025, actúa de inmediato:
1️⃣ **Crea claves nuevas en otra billetera de confianza.** Usa una frase semilla nueva generada en un dispositivo limpio. 🆕
2️⃣ **Transfiere tus fondos a la nueva billetera.** Empieza por los activos de mayor valor. 🏃
3️⃣ **No te limites a cambiar la contraseña.** Una contraseña nueva o reinstalar la extensión no servirá, porque las claves antiguas ya están expuestas. ❌
4️⃣ **Deja de usar las claves antiguas.** Considera comprometida cualquier cuenta creada o importada en la extensión afectada. 🚫
5️⃣ **Comprueba las cuentas vinculadas.** Si reutilizaste la misma frase semilla en otro lugar, transfiere también esos fondos. 🔍
6️⃣ **Elimina la extensión.** Desinstálala del navegador una vez que tus fondos estén a salvo. 🧹
⏰ La rapidez importa. Cuanto más tiempo permanezcan tus fondos en una cuenta expuesta, mayor será el riesgo. Ten en cuenta que los fondos en staking pueden tardar en desbloquearse, así que inicia cuanto antes el proceso para retirar el staking. 🔓
---
**🔐 Cómo protegerte en el futuro**
✅ **Usa una billetera física** para grandes cantidades. 🧊 Las claves privadas permanecen en el dispositivo, incluso si el navegador está comprometido.
✅ **Mantén tus ahorros a largo plazo fuera de las extensiones del navegador.** Usa las extensiones solo para saldos pequeños y activos. 💼
✅ **Revisa tus extensiones con regularidad.** Elimina las que no uses y comprueba sus permisos. 🧐
✅ **Ten cuidado con las actualizaciones.** Una extensión de confianza puede volverse peligrosa tras una actualización, como muestra este caso. 🔄
✅ **Reparte tus fondos entre varias billeteras.** No lo guardes todo en un solo lugar. 🧺
✅ **Sigue los canales oficiales.** Consulta las alertas de seguridad en el sitio web oficial del proyecto y en sus redes sociales. 📢
---
**📉 ¿Qué significa esto para DOT?**
Esto parece un fallo de seguridad a nivel de billetera, no una vulnerabilidad en la red Polkadot. 🔗 El incidente debería tener un efecto directo limitado en el funcionamiento de la cadena de bloques, pero puede perjudicar la confianza en las herramientas del ecosistema. La publicación sitúa a DOT cerca de los 1,18 $. 💰 Comprueba el precio en tiempo real antes de citarlo.
---
**💬 Te toca**
¿Has comprobado qué extensiones del navegador tienen tus claves? 🤔 Comparte esta advertencia con tus amigos que usan billeteras de Polkadot. 👇
⚠️ *Esto no es asesoramiento financiero. Investiga siempre por tu cuenta y protege tus claves privadas.*
---
#Polkadot #DOT #SeguridadCripto #SeguridadDeBilleteras #NoticiasCripto
---
No pude encontrar el aviso de la Fundación Polkadot en sí, así que las versiones, las fechas, las pérdidas de 17.286 DOT y los 6.000 usuarios provienen de tu publicación. Comprueba los canales oficiales de Polkadot antes de publicarla y corrige cualquier dato que no coincida.
Fuentes:
- [Fearless: descripción general (soporte de Polkadot)](https://support.polkadot.network/support/solutions/articles/65000185844-fearless-overview)
- [Billeteras y extensiones (guía de Kusama)](https://guide.kusama.network/docs/wallets-and-extensions)#OCCIssuesFirstFinalRuleUnderGENIUSAct #110AutomatedWalletsGenerate99.6%OfRLUSDPayments #KoreanRetailLost6.3TrillionWonOnLeveragedETPs #EarningsSeason