

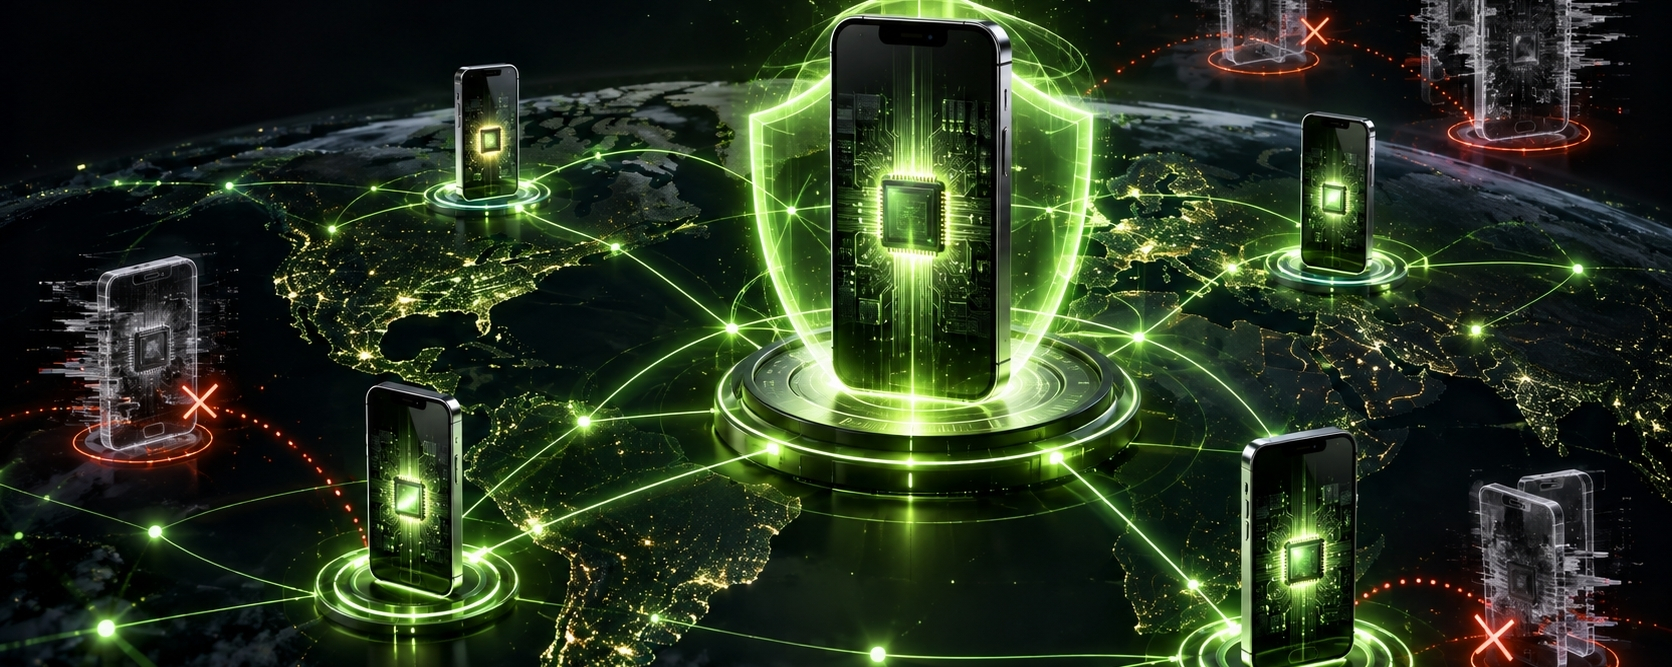

Al revisar recientemente los datos de la red de Acurast, es difícil no fijarse a primera vista en sus 335.000 teléfonos, repartidos por más de 175 países.
Pero, pensándolo con calma, lo que más me interesa no es «cuántos hay», sino otra pregunta: ¿son reales todos esos teléfonos?
No es por buscarle pegas. Cuando una red DePIN ofrece incentivos por la potencia de cálculo, es inevitable enfrentarse a emuladores, dispositivos falsos creados en masa y señales de actividad falsificadas. Si un simple script puede hacerse pasar por decenas de teléfonos y reclamar recompensas continuamente, por muy impresionantes que sean las cifras de nodos, al final podrían no ser más que números sin capacidad de cálculo real.
El enfoque de Acurast ante este problema es más estricto de lo que imaginaba al principio.
Cuando un teléfono se incorpora a la red, debe pasar la certificación de claves de Google en Android o Apple App Attest en iPhone. En pocas palabras, un módulo de seguridad protegido por hardware dentro del teléfono emite una prueba que confirma que el dispositivo es un teléfono auténtico, que el sistema no ha sido manipulado y que no tiene acceso root ni jailbreak. Solo después de superar este paso se pueden enviar tareas de los desarrolladores al dispositivo para que las ejecute.
Sin embargo, lo verdaderamente importante no es «comprobarlo una vez al registrarse».
Las claves de certificación que utilizan algunos dispositivos antiguos pueden estar compartidas por teléfonos de un mismo lote o incluso de un mismo modelo. Si se filtra la clave de un fabricante, los atacantes podrían hacer que un servidor o un emulador se haga pasar por un teléfono auténtico, o incluso clonar muchas identidades iguales. A simple vista, las pruebas de estos dispositivos seguirían teniendo un formato válido. Si la red no sigue comprobando el estado de revocación de las claves, sería difícil detectar el problema.
Por eso, Acurast verifica continuamente las pruebas de los dispositivos. Los dispositivos asociados a claves revocadas por Google o Apple se eliminan del grupo de Processors: ya no pueden recibir tareas de computación ni seguir obteniendo las recompensas correspondientes.
Este mecanismo no está exento de costes.
Si se revoca una clave compartida por un lote de teléfonos antiguos, algunos dispositivos de usuarios legítimos también podrían verse afectados. Los usuarios pueden intentar restablecer el teléfono a los ajustes de fábrica, instalar una versión oficial y bloquear el bootloader antes de volver a conectarse, pero no hay garantía de que eso resuelva el problema. Acurast tampoco puede incluir sin más en una lista blanca los dispositivos que «parecen normales», porque aceptar pruebas revocadas también permitiría la entrada de dispositivos falsificados.
De hecho, creo que vale la pena hablar con claridad de estas imperfecciones. El verdadero valor de un mecanismo de seguridad no está en afirmar que nunca tendrá problemas, sino en si, al detectar un riesgo, está dispuesto a sacrificar parte del número de nodos que muestra para seguir preservando la autenticidad de la capacidad de cómputo de la red.
Este asunto también está relacionado con el sistema de incentivos de $ACU. Para que un proveedor de computación reciba recompensas, debería aportar dispositivos auténticos y computación real, no ejecutar un script que solo informe de que está en línea. Cuantos menos nodos falsos haya, más fiable será la capacidad de cómputo que compren los desarrolladores y más probable será que las recompensas de la red lleguen a quienes realmente aportan recursos.
Antes, cuando analizaba DePIN, también tendía a fijarme primero en quién tenía más nodos. Ahora creo que decenas de miles de dispositivos que pueden verificarse continuamente quizá sean más valiosos que millones de cuentas cuya autenticidad no se puede demostrar.
Entre la cantidad de nodos y su fiabilidad, ¿a cuál le das más importancia?
Este artículo refleja únicamente mis observaciones y opiniones personales sobre los mecanismos del proyecto; no constituye asesoramiento de inversión.