Hoy, en el mundo de la seguridad, hay dos grandes noticias que probablemente afecten a todos los usuarios y productos de Internet.
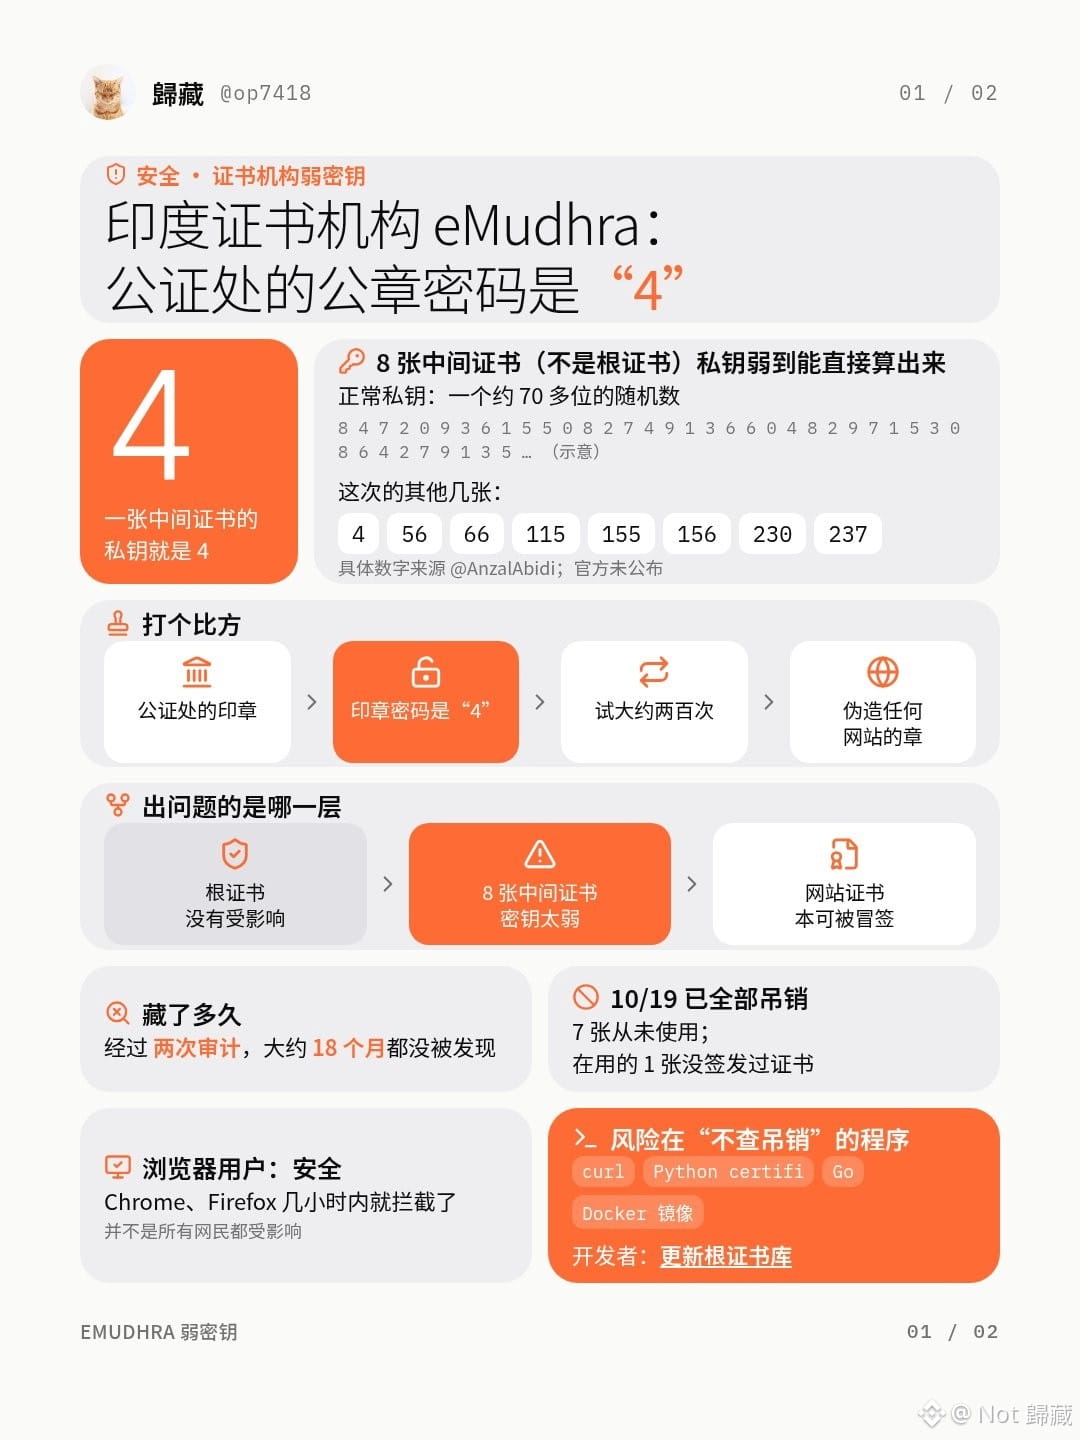
La primera: una autoridad de certificación de la India usó como clave privada un número muy fácil de adivinar:
La seguridad era extremadamente débil; prácticamente cualquiera podía adivinarla.
Una de las claves privadas era simplemente el dígito «4»: una clave que originalmente tenía más de setenta dígitos se redujo a un solo 4. Las demás también eran números como 56, 66, 115 y 155.
Es como ponerle «4» de contraseña a una caja fuerte: se puede adivinar en menos de diez intentos.
Lo más increíble es que varias auditorías no detectaron ningún problema con estas claves privadas.
Por ahora, Chrome y Firefox las han incluido en sus listas negras en cuestión de horas, y la entidad también ha revocado las ocho claves privadas.
Cuesta imaginar hasta qué punto esta entidad era poco profesional.
Los navegadores ya están a salvo, pero quizá haya que revisar los sistemas que no usan navegadores. En especial, si tu proyecto utiliza certificados similares, te recomiendo pedirle a una IA que lo revise.
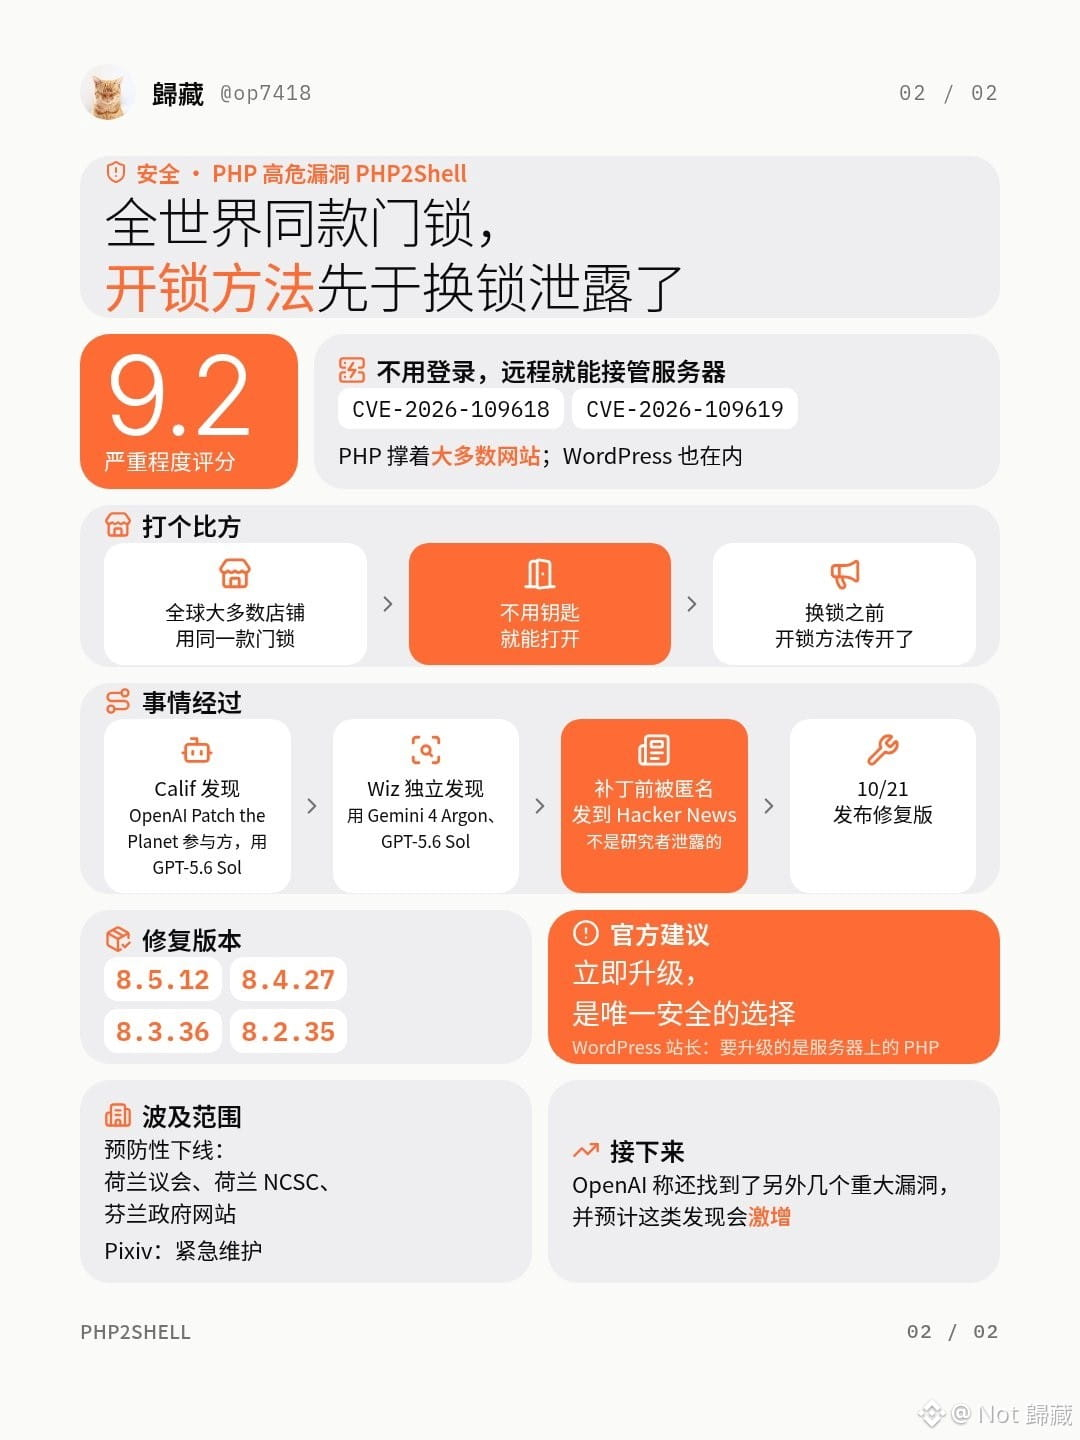
La segunda noticia es una grave vulnerabilidad de PHP:
Es una vulnerabilidad extremadamente grave. Las autoridades afirman que la única medida realmente segura es actualizar de inmediato, pero muchas páginas web antiguas llevan años sin actualizarse.
Lo más preocupante es que unos investigadores publicaron los detalles directamente antes de que PHP corrigiera la vulnerabilidad, lo que permitió que cualquiera pudiera aprovecharla para lanzar ataques.
La vulnerabilidad fue descubierta con GPT-5.6 Sol por el proyecto Patch the Plane, financiado por OpenAI. Permite tomar el control de servidores de forma remota, sin necesidad de iniciar sesión.
Afecta a muchísimos sistemas; por ejemplo, numerosos sitios de WordPress que dependen de PHP están expuestos a ataques.
Por el momento, el Parlamento de los Países Bajos, el Centro Nacional de Seguridad de los Países Bajos, el sitio web del Gobierno central de Finlandia y la popular aplicación japonesa Pixiv han tenido que cerrar durante un tiempo por este motivo.
Da la impresión de que, desde la llegada de la IA, la lucha entre atacantes y defensores se ha intensificado muchísimo, y tanto la divulgación como la corrección de vulnerabilidades ocurren a una velocidad vertiginosa.
OpenAI también afirmó que ya ha descubierto más vulnerabilidades con un impacto de esta magnitud.