

买硬件钱包,很多人的安全感来自一个步骤:开机做一次"正品验证",显示通过,就放心了。
这次 Ledger 东南亚经销商出的事,恰好说明了这个验证能证明什么、不能证明什么。我把 Ledger 自己的声明、它安全实验室的说明和官网购买指南都翻了一遍。
【先说结论】
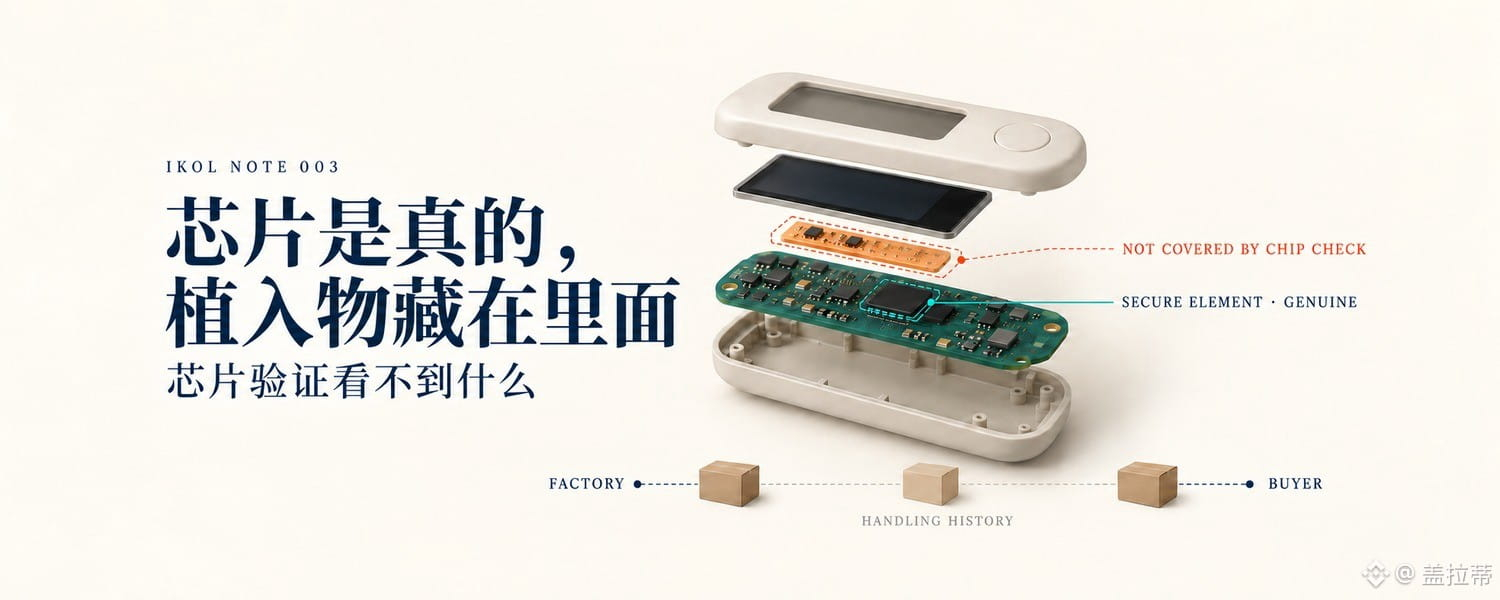
· 据 Ledger 安全实验室 Donjon 说,在一台受害用户设备里确认的植入物,没有攻击安全芯片。它读取的是屏幕上显示的 24 个助记词,再通过蜂窝网络发出去。
· Ledger 的正品验证(Genuine Check)检查的是那颗芯片。所以芯片之外加装的东西,光靠这个验证看不出来。这一点 Ledger 自己的购买指南里写着。
· 官方授权经销商名单,是另一种检查。它说明谁是批准的卖家,但说明不了某一台设备在你拆封之前经历过什么。
【发生了什么】
10 月 9 日,Ledger 说正在调查东南亚部分用户的资金损失,这些用户的设备是从经销商 CryptoBilis 买的,并要求这家经销商停售。
Donjon 在 10 月 13 日的帖子里说:10 月 10 日在一台受害用户设备里确认了"未经授权的硬件植入物";目前确认的资金损失,全部涉及经 CryptoBilis 售出的设备,还没有核实到从别处买的设备被转走资金。
植入物怎么工作,Donjon 的描述是:
· 它装在外壳里面,读取屏幕上显示的内容;
· 设备在初始化时显示助记词,植入物把这些词解码,通过预置的 eSIM 用 LTE 网络发出去;
· 它不改安全芯片,不改 Ledger 系统,也不改交易和签名。
截至 10 月 13 日,Ledger 没有确认受影响用户的人数和损失总额。
链上分析公司 Bitquery 10 月 16 日的估算是:六条链上 335 个钱包被转走约 1.02 亿美元,Tether 冻结了约 1000 万美元。要注意三点:这是第三方估算;钱包数不等于受害人数,也不等于设备数;Bitquery 本身也没法证明每个钱包的私钥是怎么泄露的。植入物的机制有记录,链上转账也有记录,但两者在每个钱包上的对应关系,目前没有。
【两种检查,各管什么】
芯片验证。 Ledger 购买指南(我 10 月 19 日看的版本)建议从官方或授权经销商买,开机时做正品验证。同一页也写明:只要原装安全芯片完好,这个验证"无法检测硬件上未经授权的物理改动,比如间谍植入物",也"无法验证设备的物理供应链经历"。这段话是什么时候加上去的,我不知道。
经销商名单。 10 月 19 日,Ledger 官网的经销商页面在马来西亚下面列了两家:一家 Shopee 上的授权店,以及 Cryptobilis,两家都标着"暂停销售"。这只是当天的快照,说明不了任何一笔交易发生时名单是什么样。
我的理解:芯片是真的,不等于整台设备没被动过;卖家是授权的,也不等于手里这一台的流转过程都有记录。
【以前也出现过】
拆过被植入 Nano X 的 Tibane Labs,把见过的样本分成三代:第一台是安全研究员 Joe Grand 拆的,手工焊线、电池被换小;后两台是 2026 年 9 月拿到的,植入物更集成、更不显眼,其中一台来自日本的拍卖网站。Tibane 说不清那台是怎么到卖家手里的,"中间商转卖"只是它的推测。它没有检查过 CryptoBilis 卖出的设备,所以这个分类不能说明和这次事件同源。
据 Cointelegraph 报道,Joe Grand 说他 2026 年 3 月 4 日就提醒过 Ledger,Ledger 当时表示已收到、正在调查。对于当时怎么处理的,Ledger 没有回应,只让媒体参考它的公开声明。
【之后各方做了什么】
Ledger(10 月 15 日声明): "Ledger 的芯片、操作系统和服务器都没有缺陷……这是设备离开我们控制之后,针对分销渠道的攻击。"它称这是一次"局部的分销攻击":攻击者在正品设备里加装隐藏部件,再通过东南亚的经销商放回市场。
具体动作:
· 要求授权卖家暂停在东南亚和香港的销售;
· 重申退货设备"无论如何都不能再售";
· 新要求:产品不再上货架或展台,遇到异常产品投诉要及时上报。
另外,Ledger 介绍新设备 Atom 时说,安全区周围有一层"主动防护",用来在设备到你手里之前,发现任何触碰、打开、探测或改动的企图,并说是"过去几个月"开发的。这是 Ledger 自己对设计的描述,我没有看到独立评测。
其他公司(据媒体报道):
· 德国 MediaMarktSaturn 10 月 13 日下架了 Ledger 产品,起因是一位顾客报告发现植入物;Ledger 说这起没有资金损失报告。
· Trezor 说没有发现它授权经销商卖出的新设备受影响,2027 年 1 月 1 日起会停掉部分经销商。
· OneKey 为 3 月 1 日至 10 月 13 日期间经 CryptoBilis 买到的 OneKey 设备免费更换。
这些反应大致分两类:一类是管住谁经手库存、怎么经手;另一类是在产品上加防拆检测。它们对这类植入攻击到底有多管用,我看到的资料还证明不了。
【还没弄清的】
· 设备是在哪个环节被打开的。 Ledger 说调查还在进行,现有资料没有答案。
· "发现植入物"和"确认资金损失"是两回事。 德国、新加坡都有植入物报告;但截至 10 月 13 日,Ledger 没有核实到 CryptoBilis 以外买的设备有资金被转走。
· 总损失多少,每个钱包是怎么泄露的。 Ledger 的声明里没有确认的总数。
所以我想问大家:一台硬件钱包从工厂到你手里,厂商、分销商和经销商应该把哪些经手记录交给买家? 评论区聊聊。
—————
本文只讨论公开资料写了什么,不判断任何一方的动机,不构成投资或安全建议。
出处:Ledger《对硬件植入攻击的回应》(2026-10-15);Ledger《Ledger Atom 的安全架构》(2026-10-15);Ledger Academy 购买指南(10-19 查阅);Ledger 官网经销商页面·马来西亚(10-19 截取);Ledger 官方 X 账号 Donjon 更新(10-13 发布,10-19 截取);Bitquery 调查(10-16 更新);Tibane Labs 关于 Nano X 植入物的研究(2026-10);Cointelegraph(2026-10-16);The Block(2026-10-13)