

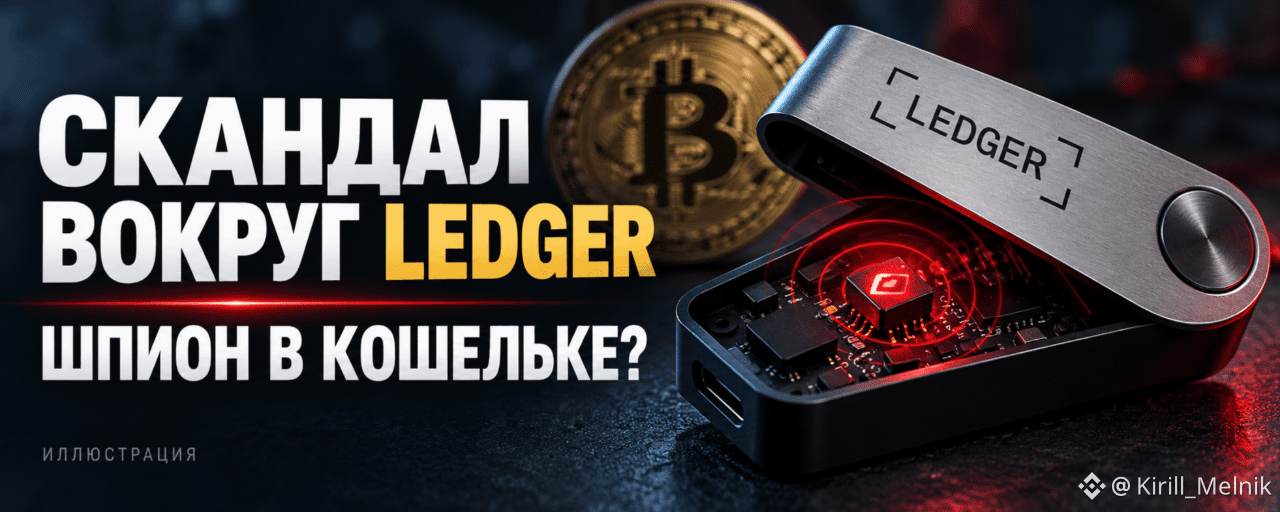
Imagina que decides guardar tus criptomonedas por tu cuenta, compras una billetera de hardware y la configuras. Pero ya lleva instalados componentes de terceros que interceptan la frase de recuperación.
Ledger describió precisamente un ataque de este tipo. El caso sigue siendo objeto de debate el 19 de octubre, y aquí es importante separar los hechos confirmados de los titulares sensacionalistas.
🔎 ¿Qué ocurrió?
Según la empresa, los delincuentes compraban dispositivos auténticos, los abrían, añadían componentes electrónicos ocultos y los volvían a poner a la venta a través de intermediarios en el Sudeste Asiático.
El objetivo era la frase de recuperación que recibe el usuario al configurar la billetera. Al obtenerla, el atacante puede acceder a los fondos sin necesidad del dispositivo.
Ledger afirma que su chip seguro, su sistema operativo y sus servidores no fueron hackeados. Los dispositivos fueron atacados después de quedar fuera del control del fabricante. La empresa informó que suspendió las ventas a través de intermediarios autorizados en el Sudeste Asiático y Hong Kong mientras lleva a cabo una investigación.
💰 ¿De dónde salieron los 90 millones de dólares?
En las publicaciones se menciona una estimación de pérdidas de unos 90 millones de dólares. Sin embargo, no es una cifra definitiva confirmada por Ledger ni una prueba de que todas las pérdidas relacionadas se produjeran mediante un mismo método.
Decir que «les robaron el dinero a todos los propietarios de Ledger» es incorrecto.
🔥 ¿Por qué estalló el escándalo?
El exdirector de Mt. Gox, Mark Karpelès, criticó públicamente la forma en que Ledger advertía a los usuarios sobre el peligro de los dispositivos modificados. El director de Ledger, Pascal Gauthier, defendió las acciones de la empresa.
La polémica gira en torno a la rapidez y la visibilidad de las advertencias. Por sí sola, no demuestra que la empresa ocultara intencionadamente un ataque concreto.
🧠 ¿Qué cambia esto para quienes tienen criptomonedas?
Esta historia plantea una pregunta incómoda: ¿en quién confías antes de que la billetera llegue a tus manos?
La custodia propia elimina la dependencia de una plataforma de intercambio, pero añade la responsabilidad de comprobar el dispositivo, su procedencia y la frase de recuperación. La etiqueta «billetera fría» no elimina por sí sola todos estos riesgos.
Si compraste un dispositivo a través de un vendedor afectado, conviene consultar los avisos oficiales de Ledger. Y nunca introduzcas la frase de recuperación en sitios web que prometan «comprobar la seguridad» o «compensar las pérdidas».
Después de esta historia, ¿cambiarías la forma de guardar tus criptomonedas o simplemente tendrías más cuidado al elegir al vendedor?