


Un supuesto hacker de estafas de tareas ha perdido unos 60 bitcoins —o alrededor de 4,8 millones de dólares— debido al hackeo de una cartera de hardware Ledger.
Según Chainalysis, el operador de la estafa transfirió las ganancias de su delito a tres carteras Ledger el 22 de septiembre. Los hackers trasladaron todos los bitcoins el 9 de octubre a una cartera que ya se sabía que se utilizaba para guardar fondos robados.
Aunque el estafador se ha convertido en una de las mayores víctimas del fraude, eso no significa que las víctimas originales de la estafa hayan recuperado su dinero.
Cómo las estafas de tareas enganchan a sus víctimas
Se acusa al operador de pagar a personas para que crearan ventas y reseñas ficticias antes de informarles de un «saldo negativo» e instarlas a depositar efectivo para cobrar su pago.
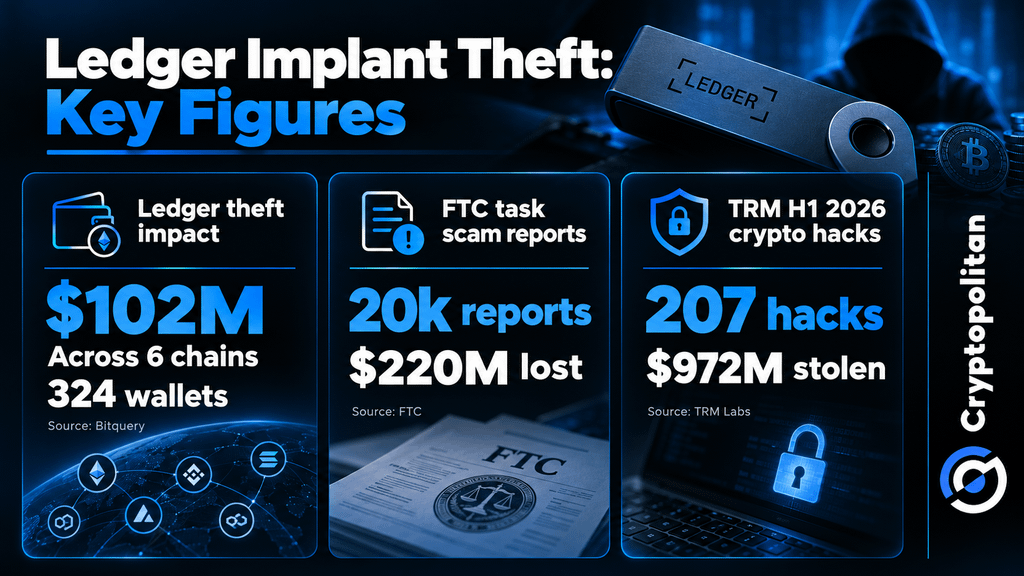
La FTC describió un esquema similar en 2024: pequeñas tareas en línea permitían acumular unos pocos pagos, que generaban confianza, hasta que empezaban a pedirles dinero a los participantes. La agencia estimó que durante el primer semestre de 2024 se presentaron alrededor de 20.000 denuncias relacionadas con estafas de tareas y que las pérdidas totales por estafas laborales superaron los 220 millones de dólares.
Según un comunicado de Ledger, los delincuentes compraron dispositivos auténticos, ocultaron los componentes en su interior y volvieron a introducir los dispositivos manipulados en los canales de distribución del sudeste asiático. Los implantes podían extraer las frases de recuperación de 24 palabras durante el proceso de instalación, lo que permitía a los delincuentes acceder a las carteras de forma remota.
Ledger afirmó que su sistema seguía siendo seguro. Ha recomendado a los distribuidores autorizados que dejen de exhibir el dispositivo en público y que solo lo entreguen en el momento de la compra.
Rastreo de 102 millones de dólares a través de seis cadenas
Ledger aún no ha determinado la cifra total de las pérdidas. Bitquery estima que ascienden a 102 millones de dólares en 324 carteras de TRON, Bitcoin, Ethereum, Solana, BNB Chain y Polygon, frente a los aproximadamente 86 millones estimados anteriormente.
Según Bitquery, los dispositivos afectados se obtuvieron a través de CryptoBilis, un distribuidor que opera en Indonesia, Malasia y Filipinas. Su investigación también reveló movimientos coordinados de fondos robados, incluidos 10 millones de dólares en USDT que Tether ha congelado desde entonces. Otros activos robados fueron rastreados a través de Tornado Cash y THORChain.
 Hackeo de las carteras de hardware de Ledger: roban 102 millones de dólares de 324 carteras en seis cadenas de bloques
Qué implica el robo para la autocustodia
El robo a Ledger se suma a la creciente preocupación por la seguridad de las criptomonedas. Según TRM Labs, los hackers llevaron a cabo 207 ataques en el primer semestre de 2026 y robaron 972 millones de dólares. Aunque las brechas de infraestructura y operativas representaron apenas el 15 % de estos incidentes, concentraron el 76 % de las pérdidas totales.
Aun así, no se ha demostrado que el robo a Ledger haya afectado a los precios globales de las criptomonedas. Chainalysis descubrió que la actividad económica en cadena cayó apenas un 1,6 % durante un periodo en el que la capitalización del mercado de criptomonedas descendió alrededor de un 50 %. Esas cifras son anteriores a este ataque. Aunque se desconocen los efectos del robo en los mercados mundiales, el sector ya ha tomado medidas para abordar las vulnerabilidades de la cadena de suministro.
Según informa Cryptopolitan, Trezor cancelará las autorizaciones de ciertos distribuidores a partir del 1 de enero de 2027, mientras que OneKey decidió dejar de trabajar con CryptoBilis. Estas medidas abordan las debilidades detectadas en la distribución de carteras de hardware, pero está por verse si lograrán recuperar la confianza en la autocustodia.
Las mentes más brillantes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Acompáñalas.