Ledger Nano X: 102 millones de dólares en riesgo — cómo una billetera criptográfica de hardware puede convertirse en un punto de entrada para un ataque
DVA ANALYTICS • HECHO -> MECANISMO -> RIESGO -> DECISIÓN
Cuando el problema empieza antes de la primera transacción
Las billeteras criptográficas de hardware están diseñadas para reducir el riesgo de que se roben las claves privadas. Permiten almacenar las claves en un entorno aislado y firmar transacciones sin transmitir secretos a un ordenador convencional.
Sin embargo, el caso de los Ledger Nano X modificados demuestra un problema fundamental: ni siquiera una tecnología fiable garantiza la seguridad si el dispositivo ha sido alterado físicamente antes de llegar al comprador.
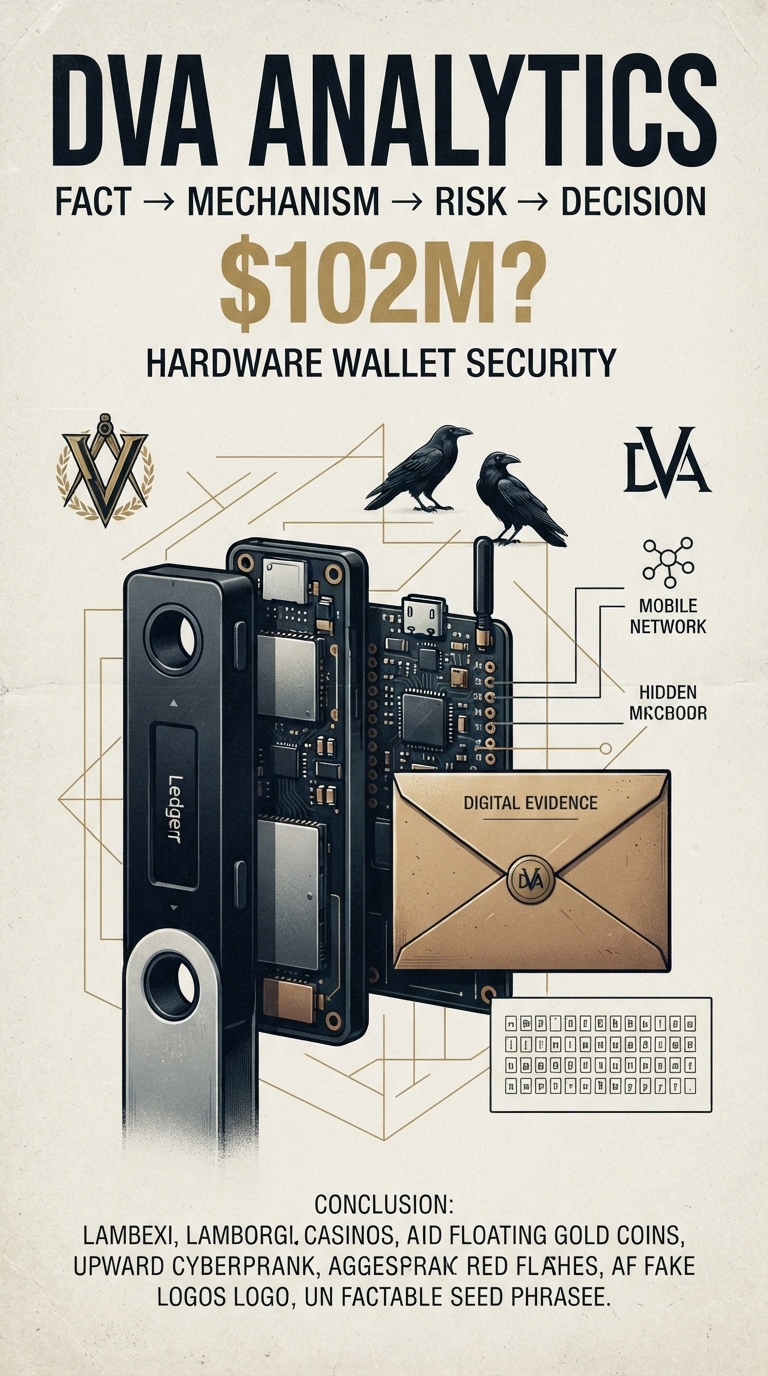
Según los datos citados en los informes sobre el incidente de octubre de 2026, los investigadores encontraron implantes de hardware que podrían haber interceptado información durante la configuración inicial de la cartera. La empresa de análisis Bitquery estimó en unos 102 millones de dólares las pérdidas relacionadas con el ataque, que afectó a 324 carteras en seis redes blockchain. También se informó de que Tether había bloqueado unos 10 millones de dólares en USDT.
Estas cifras deben considerarse estimaciones de los investigadores a la fecha correspondiente, no como un importe de pérdidas establecido definitivamente por un tribunal.
La pregunta fundamental que plantea este caso va más allá de un solo fabricante: ¿basta con comprobar la autenticidad del dispositivo si no podemos controlar por completo su procedencia y las etapas previas de manipulación?
HECHO: qué se sabe del incidente
Los informes sobre la investigación hablaban de Ledger Nano X modificados físicamente que podrían haber llegado a los compradores a través de canales de suministro de terceros. Entre los vendedores mencionados figuraba CryptoBilis, que operaba en los mercados del Sudeste Asiático.
Según las descripciones de los investigadores, se encontraron componentes electrónicos adicionales en las carcasas. Su diseño variaba: desde cables relativamente visibles hasta placas más compactas conectadas a los componentes electrónicos originales.
Es importante distinguir entre tres afirmaciones:
modificaciones físicas de dispositivos específicos;
la posibilidad técnica de interceptar información secreta;
un vínculo demostrado entre cada uno de esos dispositivos y un robo concreto.
Son distintos niveles de evidencia. Encontrar un implante no demuestra por sí solo que todos los dispositivos modificados se hayan utilizado para robar fondos, y una estimación de analistas de blockchain no sustituye una investigación forense completa.
Del mismo modo, no hay motivos para concluir que todos los Ledger Nano X estén comprometidos o que el problema afecte automáticamente a todas las carteras de hardware.
MECANISMO: cómo un implante de hardware puede robar una frase semilla
Para entender la gravedad de este escenario, hay que distinguir entre la clave privada, la frase semilla y la pantalla del dispositivo.
Una frase semilla es una secuencia de palabras, normalmente 12 o 24, que permite recuperar el acceso a una cartera de criptomonedas. Es uno de los secretos más importantes de un sistema de autocustodia de activos.
Durante la configuración inicial, el dispositivo puede mostrar las palabras de recuperación en su pantalla. Si un módulo electrónico ajeno puede interceptar los datos que se envían a la pantalla, potencialmente podría recuperar esa secuencia.
Si el implante cuenta además con un canal de transmisión de datos, como una conexión móvil, la información secreta podría enviarse al atacante sin que el propietario perciba señales evidentes de manipulación.
Sin embargo, el método específico de interceptación, la composición de los componentes y el canal de transmisión de datos deben confirmarse mediante un examen técnico del dispositivo correspondiente. No todas las placas adicionales pueden leer automáticamente una frase semilla, y no se deben considerar demostrados los detalles del mecanismo basándose únicamente en una descripción general del ataque.
¿Por qué son tan graves las consecuencias? Si un atacante obtiene la frase semilla auténtica, no necesita apoderarse físicamente de la cartera. Según la estructura de la cartera y los estándares utilizados, puede recuperar las claves correspondientes en otro dispositivo compatible y hacerse con el control de los activos.
Por tanto, el ataque no tiene por qué dirigirse contra el algoritmo criptográfico. Puede eludirlo aprovechando un eslabón más débil: el proceso de creación, visualización o almacenamiento del secreto.
Por qué Genuine Check no equivale a una garantía de seguridad completa
Los dispositivos Ledger incluyen una comprobación de autenticidad del componente seguro. Esto ayuda a determinar si el usuario está interactuando con un chip seguro auténtico.
Pero la autenticidad de un componente concreto y la integridad física de todo el dispositivo no son lo mismo.
Imaginemos que el chip seguro original sigue en su lugar, pero se ha añadido un módulo ajeno a la placa. Una comprobación que confirme la autenticidad del chip no necesariamente detectará todos los componentes ajenos posibles.
Esto no significa que Genuine Check sea inútil. Cumple una función específica, pero no debe considerarse una prueba universal que descarte cualquier manipulación del hardware.
Para evaluar la seguridad, hay que considerar al menos cuatro niveles:
Autenticidad. ¿Es el dispositivo un producto auténtico del fabricante?
Integridad. ¿Se le han añadido componentes ajenos o se ha alterado su diseño?
Seguridad de los secretos. ¿Siguen la frase semilla y las claves privadas fuera del alcance de terceros?
Seguridad de la transacción. ¿Coinciden la dirección, la red y el importe con lo que el usuario realmente quiere firmar?
Un sistema sólido debe tener en cuenta todos estos niveles, en lugar de depender de una sola comprobación.
RIESGO: por qué las consecuencias van más allá de Ledger
El incidente es importante no solo para los propietarios de un modelo específico. Demuestra riesgos propios de toda la industria del almacenamiento de activos digitales en hardware.
1. Riesgo en la cadena de suministro. Un dispositivo puede ser auténtico por su origen, pero sufrir manipulaciones durante el almacenamiento, la reventa, el transporte o el mantenimiento.
2. Riesgo de compromiso irreversible. Si se copia la frase secreta, seguir usando el dispositivo original no devuelve al propietario el control exclusivo de la cartera.
3. Riesgo entre redes. Una frase semilla comprometida puede dar acceso a varias carteras en distintas redes si se pueden recuperar con las claves correspondientes. Por eso, no solo BTC podría estar en riesgo, sino también ETH, USDT y otros activos.
4. Riesgo de una falsa sensación de seguridad. Una marca de autenticidad, un embalaje de la marca y un aspecto similar al de un dispositivo de fábrica no constituyen una prueba absoluta de que no haya modificaciones físicas.
5. Riesgo de confiar demasiado en la marca. Ni siquiera un fabricante de renombre puede garantizar automáticamente que todas las etapas de una cadena de reventa independiente sean impecables. Al mismo tiempo, un incidente con dispositivos modificados no demuestra que todos los productos del fabricante sean poco fiables de forma sistemática.
Qué significan los 102 millones de dólares declarados
Si la estimación de Bitquery es correcta dentro de la muestra definida por los investigadores, la magnitud de las pérdidas indica que el compromiso de las claves puede convertir una pequeña modificación física en un incidente financiero de gran alcance.
Sin embargo, no se pueden equiparar automáticamente las pérdidas totales con el valor de los activos robados exclusivamente mediante implantes en Ledger Nano X, sin confirmar la metodología del cálculo y el nexo causal entre los dispositivos y las transacciones.
Del mismo modo, bloquear una parte de los USDT no significa que se hayan recuperado todos los activos: la capacidad del emisor para intervenir en los tokens depende de la red concreta, el contrato y las circunstancias.
DECISIÓN: cómo proteger tus activos
Para un usuario común, el objetivo principal no es encontrar un dispositivo que prometa seguridad absoluta, sino reducir el número de escenarios en los que un solo error provoque la pérdida de todos los fondos.
Primero: comprueba la procedencia del dispositivo. Compra la cartera de hardware directamente al fabricante o a través de un canal que puedas verificar con la información actualizada del fabricante. Evita los dispositivos con un historial de reventa poco claro, precintos dañados o señales de manipulación por terceros.
Segundo: genera tu propia frase semilla. No uses palabras preparadas que vengan con el dispositivo, en una carta, en una tarjeta o en las instrucciones del vendedor. Si el dispositivo te ofrece inesperadamente una frase de recuperación ya preparada, no transfieras fondos a esa cartera.
Tercero: no compartas tus palabras secretas con nadie. El soporte técnico legítimo no debería pedirte la frase semilla para reparar o comprobar la cartera a distancia. No la introduzcas en sitios web ni la envíes por mensajería.
Cuarto: actúa ante indicios reales de compromiso. Si hay motivos para creer que podrían haber copiado tu frase semilla, crea una cartera nueva en un dispositivo verificado con una frase nueva y transfiere los activos a direcciones nuevas. Cambiar simplemente el PIN no elimina el riesgo de una frase semilla que ya haya sido robada.
Quinto: distribuye el riesgo cuando se trate de importes importantes. Una multifirma u otro método de custodia independiente de claves puede reducir la dependencia de un solo dispositivo. Pero este sistema requiere una configuración adecuada, copias de seguridad y un plan de recuperación. Un diseño más complejo no siempre es más seguro si el usuario no sabe gestionarlo.
Sexto: verifica cada transacción. Comprueba en la pantalla del dispositivo la dirección del destinatario, la red y el importe antes de firmar. Esto no te protegerá de todos los escenarios en los que se comprometa una frase semilla, pero ayudará a detectar otros tipos de ataque.
DVA DECISIÓN
HECHO. Los informes sobre Ledger Nano X modificados muestran que la manipulación física de una cartera de hardware puede poner en riesgo los activos digitales. Las estimaciones de las pérdidas deben interpretarse teniendo en cuenta la metodología y el estado de la investigación.
MECANISMO. Si un módulo ajeno accede a información secreta mientras se crea o se muestra, la protección del chip original no necesariamente evita que se comprometa toda la cartera.
RIESGO. Una frase semilla robada puede permitir recuperar la cartera fuera del dispositivo original. El propietario corre el riesgo de perder el control de sus activos, aunque conserve el dispositivo.
DECISIÓN. Comprueba la procedencia del equipo, crea tu propia frase semilla, no reveles tus secretos y, si hay motivos fundados para sospechar que se han comprometido, transfiere los activos a claves nuevas.
Conclusión
La autocustodia no consiste simplemente en poseer una clave privada. Es un sistema de confianza que abarca al fabricante, al proveedor, el diseño del hardware, el software, las copias de seguridad de los secretos y el comportamiento del propio usuario.
La cadena de bloques puede permitir verificar las transacciones, pero no puede determinar si el dispositivo fue modificado físicamente antes de la compra. La criptografía no puede proteger un secreto que ya ha llegado a manos de otra persona.
Por eso, la verdadera independencia financiera no empieza por comprar la cartera más cara, sino por comprender los límites de su protección y construir un sistema en el que el compromiso de un solo eslabón no implique perderlo todo.
DVA: hechos sin sensacionalismo.
No es asesoramiento financiero. Protege tus valores y tu tiempo.