


El fabricante de billeteras de hardware Trezor anunció que reduciría el número de sus revendedores como “medida preventiva, tomada por precaución”, tras los informes de que se habían instalado implantes maliciosos en dispositivos fabricados por su competidor Ledger.
En una publicación del martes en X, Trezor afirmó que “no hay ni una sola prueba de que [sus] dispositivos hayan sido comprometidos”, tras los informes de que usuarios de billeteras de hardware Ledger habían encontrado implantes maliciosos que exponían sus frases de recuperación.
Sin embargo, Trezor afirmó que reduciría el número de sus revendedores, citando “incidentes recientes en la cadena de suministro”. El director comercial, Danny Sanders, añadió que había notificado a ciertos revendedores que serían eliminados de la lista de entidades autorizadas de la empresa el 1 de enero y que los envíos de dispositivos Trezor se suspenderían a partir del martes.
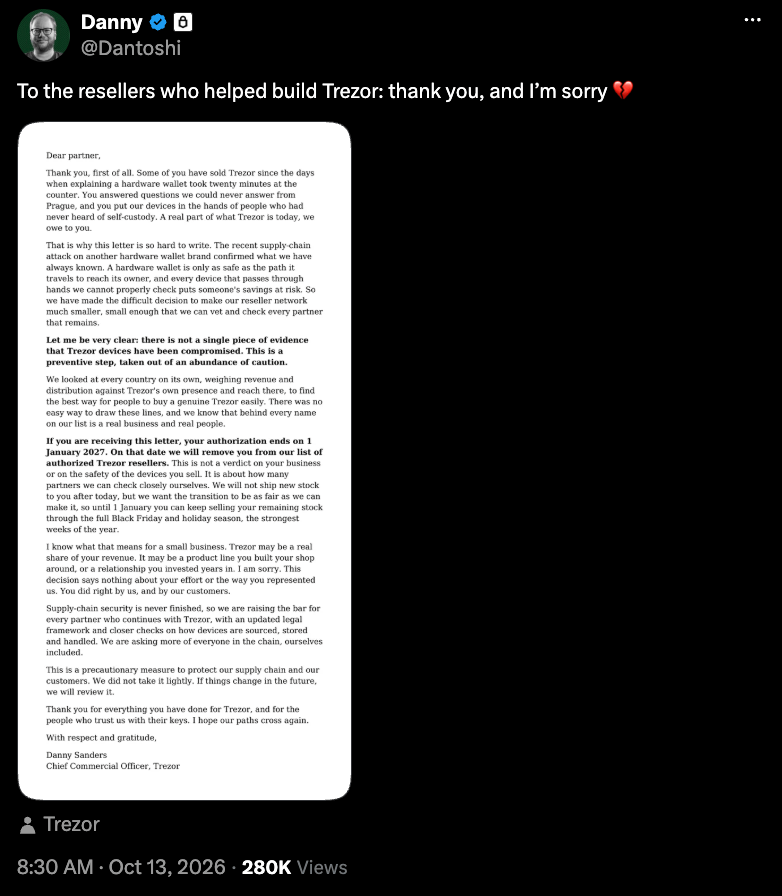
Fuente: Danny Sanders, director de comunicación de Trezor
La respuesta de Trezor llegó pocos días después de que Ledger confirmara que al menos uno de sus dispositivos, comprado a través de un distribuidor del sudeste asiático, contenía un implante de hardware no autorizado, lo que podría haber provocado pérdidas de millones de dólares para los usuarios. Las carteras, vendidas por el distribuidor CryptoBilis, capturaban frases de recuperación y las transmitían a través de redes celulares.
«Nuestros controles de configuración están diseñados para detectar dispositivos falsificados y firmware modificado», declaró un portavoz de Trezor a Cointelegraph. «El implante hallado en un dispositivo comprado a CryptoBilis funciona de otra manera. Se trata de un método único de manipular el dispositivo que no modifica el firmware, sino que lee la información de la pantalla y luego la envía al atacante. Hasta ahora, no hemos visto este tipo específico de ataque en dispositivos Trezor en el mundo real».
Durante la investigación, CryptoBilis, un distribuidor autorizado de Trezor, suspendió todas las ventas de carteras físicas. La empresa matriz del minorista europeo de productos electrónicos MediaMarkt también anunció que había retirado todos los productos Ledger de sus tiendas físicas y plataformas en línea «como medida de precaución».
¿Cuánto dinero de los usuarios se perdió?
Los investigadores de blockchain siguen indagando en el alcance de las pérdidas de los usuarios de carteras físicas, pero una investigación de dos personas estimó que estas oscilan entre 72 y 86 millones de dólares. El martes, Ledger informó que «no había confirmado el número total de usuarios afectados ni el valor total de las pérdidas» debido a las brechas de seguridad.
El portavoz de Trezor aconsejó a los usuarios comprar productos directamente a la empresa, «comprobando que el sello esté intacto», y considerar una cartera multifirma «con dispositivos de distintos fabricantes, para que un dispositivo comprometido no pueda mover fondos por sí solo».
Revista: ¿Significan los ataques a Coldcard que todas las carteras físicas son ahora inseguras?