


Danfoss dijo que los controladores de refrigeración secuestrados durante la noche en cientos de supermercados franceses usaban un firmware obsoleto. Los atacantes subieron la temperatura de los refrigeradores hasta los 50 grados Celsius, lo que obligó a las tiendas a desechar productos frescos y congelados.
Una fuente cercana al primer ministro Sébastien Lecornu dijo que la agencia francesa de ciberseguridad, ANSSI, había descubierto una vulnerabilidad en un software de Danfoss. La fuente afirmó que la agencia ya se había puesto en contacto con el proveedor.
Danfoss identifica los controladores antiguos AK-SM800 y AK-SC355
El fabricante danés Danfoss dijo que tenía «conocimiento de incidentes en Francia que afectan a un número limitado de sistemas de gestión de refrigeración». Identificó dos líneas de productos: AK-SM800 y AK-SC355.
La mayoría de los equipos afectados son dispositivos antiguos que «ya no reciben actualizaciones de software ni de seguridad», dijo la empresa. Según se informó, las unidades afectadas ejecutaban un software de control anterior a la versión 4.
Danfoss dijo que los sistemas afectados «utilizaban un firmware obsoleto». También señaló que «lleva mucho tiempo aconsejando a sus clientes mantener los sistemas compatibles actualizados con el firmware más reciente y migrar los sistemas antiguos a soluciones de generación actual».
Las cámaras frigoríficas y los armarios refrigerados de un supermercado se controlan desde un único panel conectado. El panel controla la temperatura y los ciclos de descongelación, breves periodos en los que los equipos se calientan para derretir el hielo.
Parece que los atacantes tomaron el control de la función de descongelación y la mantuvieron funcionando sin parar a 50 grados.
En agosto de 2026, Team82, de Claroty, publicó una investigación sobre el Danfoss AK-SM 800A, el gestor del sistema que coordina los controladores de refrigeración de una instalación. El equipo reveló tres vulnerabilidades: CVE-2025-41450, un método para eludir la autenticación mediante una contraseña oculta basada en la fecha actual; CVE-2025-41451, una inyección de comandos en la configuración de alertas por correo electrónico que permite la ejecución remota de código tras iniciar sesión; y CVE-2025-41452, una inyección en la configuración de Nginx capaz de provocar una denegación de servicio.
Danfoss corrigió las vulnerabilidades en el firmware R4.3.1. Los investigadores también descubrieron miles de interfaces de gestión de este tipo expuestas a la internet pública.
No hay ninguna conexión confirmada entre esa investigación y el ataque de esta semana.
La propietaria de Intermarché cifra en 150 las tiendas afectadas durante seis horas
Les Mousquetaires, propietaria de Intermarché, dijo que los refrigeradores de unos 150 de sus establecimientos estuvieron a 50 grados durante seis horas de la noche. El grupo señaló que toda la comida afectada se desechó para evitar cualquier riesgo para la salud.
En un Intermarché del centro de París, el personal volcó carros llenos de alimentos descongelados en un contenedor. El helado derretido se derramó sobre la acera.
Carrefour dijo que 80 de sus supermercados habían sido afectados y que la gran mayoría de sus 6.000 establecimientos no habían sufrido daños. Monoprix, que cuenta con unos 490 establecimientos en Francia, dijo que el 5 % había sido afectado.
Atacar equipos indispensables para conservar productos frescos y alimentar a los consumidores franceses «es de extrema gravedad y no tiene precedentes», escribió en X Dominique Schelcher, director ejecutivo de Coopérative U.
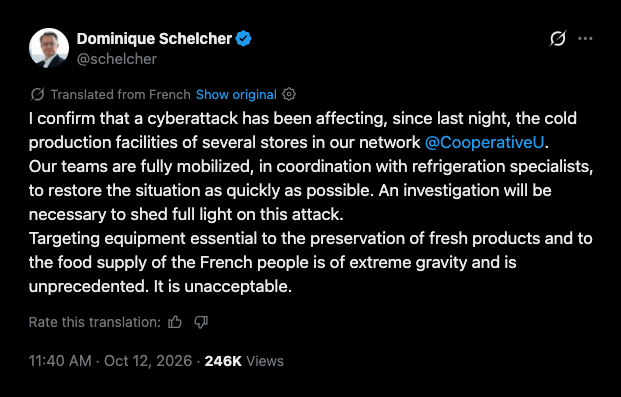 El director ejecutivo de Coopérative U, Dominique Schelcher, confirmó el ataque en una publicación en [X](https://x.com/schelcher/status/2109564928881308012) del 12 de octubre de 2026, que se muestra en la traducción al inglés de X.
Thierry Cotillard, director ejecutivo de Intermarché, estimó que las pérdidas potenciales ascendían a decenas de millones de euros en todo el país en un solo día. La fiscalía de París abrió una investigación sobre lo que describió como un ataque a gran escala.
Los ataques también afectaron a España, Portugal, Polonia, Alemania y Bélgica, dijo Felix Aime, analista de amenazas de Sekoia.
A principios de este año, Cryptopolitan informó que la autoridad fiscal francesa había sufrido una brecha que provocó la pérdida de datos de unos 700.000 contribuyentes. Luego, el Gobierno anunció que contrataría empresas de IA soberana como Mistral, y no OpenAI, para detectar vulnerabilidades en los sistemas públicos.
Si estás leyendo esto, ya vas un paso por delante. Sigue así con nuestro boletín.