

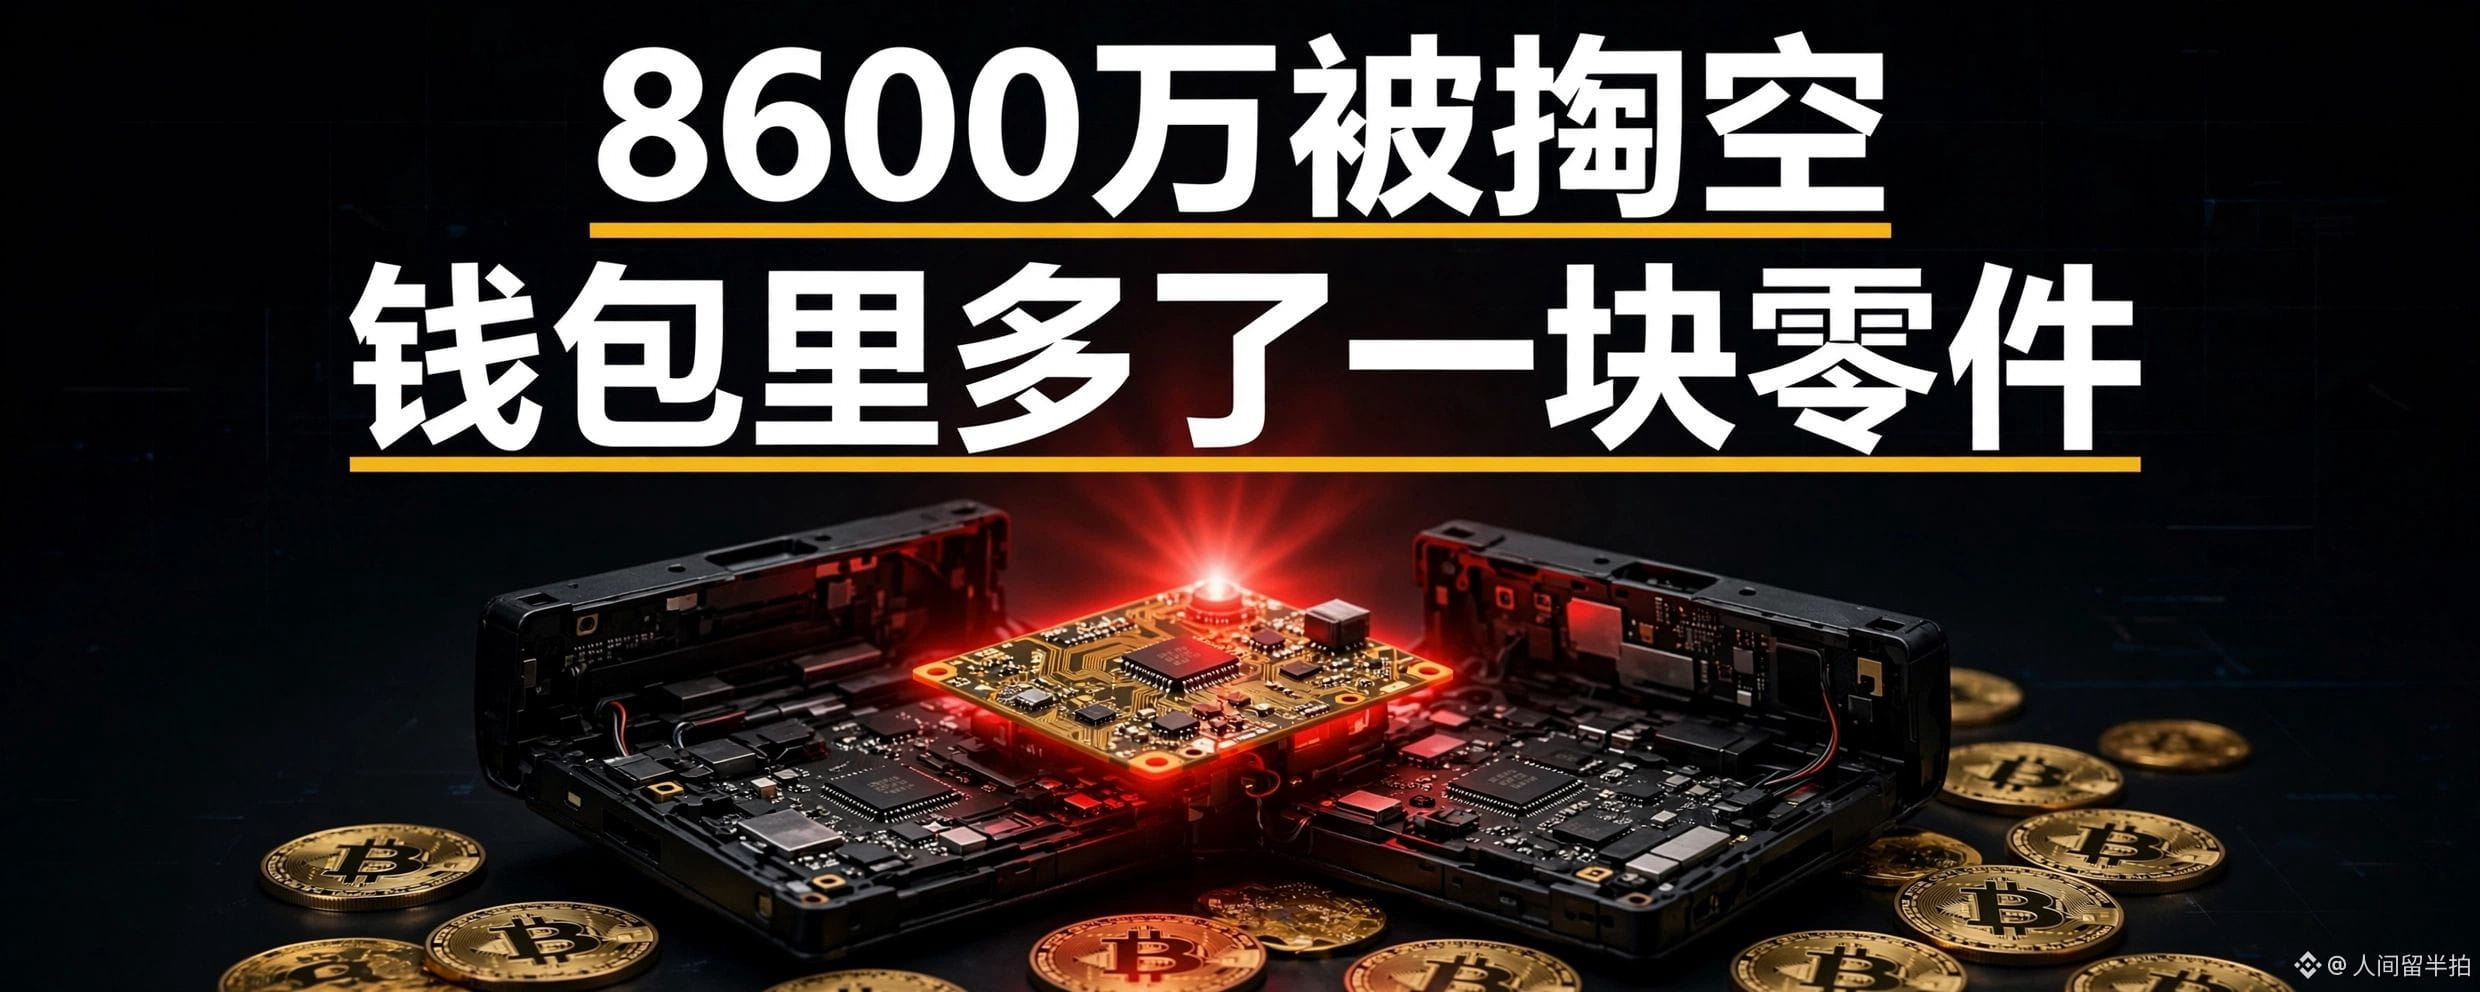
Una persona compró una nueva billetera de hardware con el precinto intacto. La abrió, la encendió y anotó la frase de recuperación; en ningún momento hizo clic en ningún enlace sospechoso. Según el consenso del mundo cripto, esa es la forma más segura de guardar sus fondos. Aun así, perdió sus criptomonedas, y no fue la única persona a la que le pasó.
Los dispositivos Ledger vendidos por el distribuidor del sudeste asiático CryptoBilis fueron los afectados. El 9 de octubre, Ledger publicó un aviso en X en el que decía que estaba investigando informes sobre la pérdida de fondos de varios usuarios del sudeste asiático y pedía a ese distribuidor que suspendiera la venta y el envío de dispositivos Ledger. Tras rastrear los fondos en la cadena de bloques, el investigador Specter calculó que se habían transferido más de 86 millones de dólares, repartidos entre las redes de Bitcoin, Ethereum y TRON, y que había cientos de billeteras implicadas. Esa cifra es una estimación del investigador; hasta la fecha, Ledger no ha confirmado ninguna cifra total de pérdidas.
La actualización del 10 de octubre es la clave. Ledger confirmó que se encontró un implante de hardware no autorizado en el dispositivo de un usuario afectado: se había añadido una pieza que no debería estar ahí. Ledger aún no sabe quién la instaló, en cuántos dispositivos ni si todas las pérdidas siguieron esta misma vía. Solo afirma que, por ahora, no hay indicios de que sus sistemas y servicios hayan sido comprometidos. El distribuidor ha tomado medidas más drásticas y ha dejado de vender todo su inventario de monederos de hardware. Por su parte, las estadísticas de otra empresa de análisis de cadenas de bloques, Bitquery, elevaron la estimación a unos 93,2 millones de dólares y 315 monederos. La cifra sigue aumentando y Ledger tampoco la ha confirmado.
Ledger tiene dos recomendaciones para quienes hayan comprado un dispositivo a este distribuidor en los últimos 90 días: si aún no lo han inicializado, que no lo enciendan; si ya lo están usando, que consideren transferir sus activos a un dispositivo nuevo y, sobre todo, que creen una frase semilla completamente nueva. Importar la frase antigua al dispositivo nuevo equivale a no haber cambiado nada. Entre los activos transferidos en este incidente hay una cantidad considerable de $BTC. La principal ventaja de un monedero frío es que las claves privadas permanecen sin conexión, pero el problema esta vez no se produjo en línea: es posible que el dispositivo ya hubiera sido manipulado antes de llegar a manos de su comprador.
Yo compré mi dispositivo directamente en la web oficial, y Ledger también ha dicho que por ahora no ha recibido informes similares relacionados con las compras directas. De momento, ese canal parece estar limpio. Pero el distribuidor también es un canal autorizado oficialmente. ¿Qué hicieron mal quienes compraron allí? Probablemente, nada.